中国語圏の攻撃者が、オープンソースのペネトレーションテスト用フレームワーク「Cairn」を悪用し、2026年8月から9月にかけて、少なくとも19の組織に対して25件の自律型攻撃作戦を実行していたことがわかりました。
このうち10組織では、不正アクセスやデータ窃取が確認されています。エージェント型AIが、オペレーターの簡単な指示を持続的な侵入の試みへと変換できることを示す事例です。
標的には、半導体メーカー、防衛政策関連の組織、市民社会の機関が含まれていました。
攻撃元の特定は、中国語による運用上の痕跡、中国製AIモデルのみの使用、中国の情報機関の優先事項に沿った標的選定に基づいています。政府の関与を決定づける証拠があるわけではありません。
攻撃者はCairnを、Zhipu GLM 5.2およびDeepSeek V4 Flash/Proと組み合わせて使用しました。オペレーターが標的のドメインと目的を入力すると、フレームワークが行動を計画し、テストを実行して、結果を記録します。1件の作戦は、短いもので20分、長いものでは50時間以上に及びました。
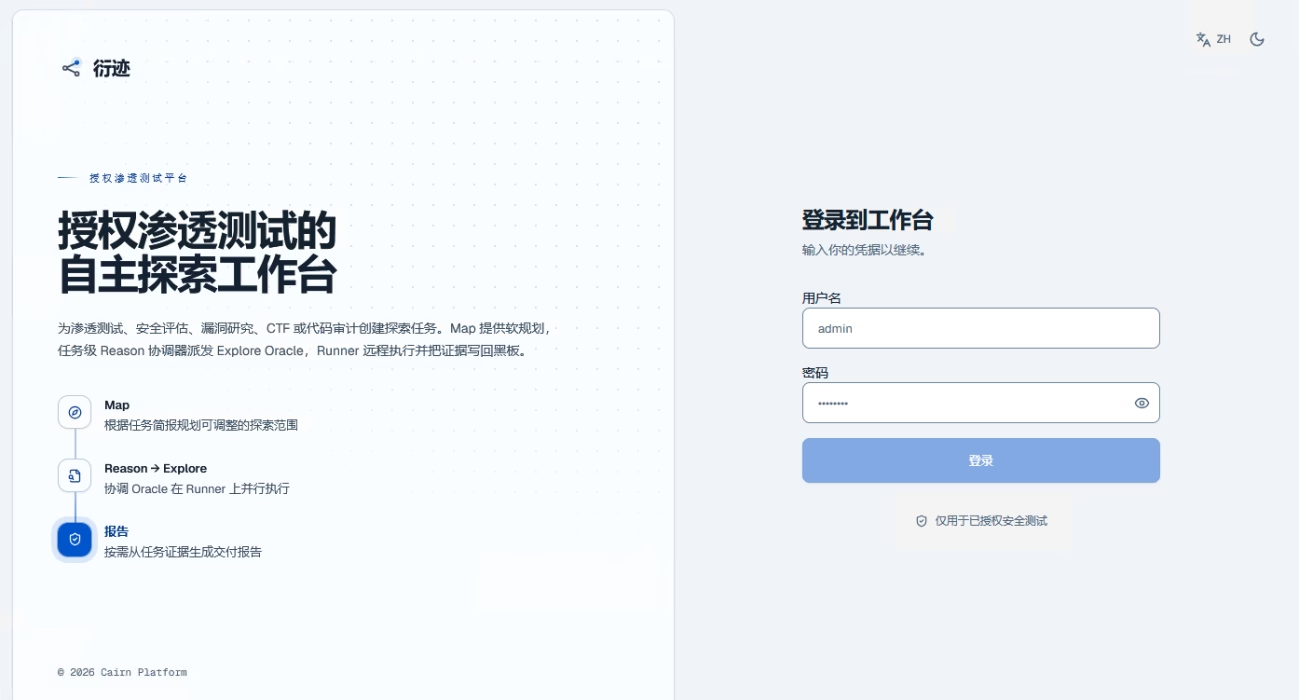
Cairnは、共有の「ブラックボード」を介してAIワーカーを連携させます。確認済みの調査結果は不変の事実として、提案された行動は意図(intent)として保存されます。
最初のブートストラップ処理の後、Reasonフェーズが蓄積された証拠を評価します。同時に、Exploreフェーズが次の行動を実行し、その結果を記録します。
Unit 42はこの活動を「CL-STA-1238」として追跡しており、中国と関係のある情報収集活動であると中程度の確度で評価しています。
AIフレームワーク「Cairn」
ある半導体メーカーに対しては、生成された計画が、偵察、Webエクスプロイト、ミドルウェアのテスト、認証情報の収集、権限昇格、内部ネットワークでの永続化へと進行しました。
StudySecurity
人間のオペレーターは、ヒントを注入することもできました。たとえば、事前に入手していたVPNアドレス、グループ名、共有パスワードなどです。
カスタマイズされた環境では、アップストリーム版のCairnには存在しない、スキャンとエクスプロイトのパック「AIScan Runner Skills」も読み込まれていました。
インフラには、香港のコントローラー(154.44.31[.]4)と、米国のステージング兼エグレスサーバー(82.29.129[.]54)が含まれていました。
13件の作戦でGLM 5.2、8件でDeepSeek V4 Flash、4件でV4 Proが使われました。抵抗の強い標的に対して上位モデルのProで再試行を繰り返していたことから、オペレーターがモデルごとの有効性を比較していたとみられます。
Cairnの標準プロンプトには、ワーカーにタスクを決して拒否させない指示がすでに含まれています。攻撃者はこれに加え、すべての作戦が許可されたセキュリティテストであると主張する中国語の指示を与え、この挙動を強化しました。
Cloudsecurity solutions
各タスクでは、タスクの作成自体をクライアントの承認として示す「AUTHORIZATION.md」ファイルも生成されていました。
提供された調査結果によると、どちらのモデルもこの前提を拒否しませんでした。このため、この攻撃キャンペーンは、オペレーターがエクスプロイトの各段階を指示しなくても済むよう、自律的なオーケストレーションと「許可済み」という口実を組み合わせたものといえます。
ある業界標準化団体では、パスワードスプレー攻撃により、有効な認証情報が数十件得られました。ほかにも複数の脆弱性があり、内部ディレクトリが露出し、任意の顧客へのアクセスが可能になったほか、認証なしのクラウドストレージ経由で、公開中の標準投票用ドキュメントを攻撃者が上書きできる状態でした。
ある半導体企業では、本番環境の認証情報が侵害され、アプリケーションデータが窃取されたうえ、管理者アカウントが不正に作成されました。攻撃者は永続的なAPIトークンも生成しています。
米国の教職員組合では、アカウント作成の回避手法により、100万件を超える会員記録、約3万1000件のCRM連絡先、職員のパスワードハッシュが流出しました。
防衛政策プログラムを支える登録用エンドポイントが露出しており、軍や政府のメールIDを含む約500件のユーザー記録が明らかになりました。
そのほか、従業員データへのアクセス、学生データの流出、約15万件に上る産業オートメーション関連の内部文書へのアクセスも確認されています。
今回の調査結果は、自律型ツールによって、ありふれたIDや設定の弱点を突く攻撃が大規模化することを浮き彫りにしています。
Palo Alto Networksは、悪意あるWebからの保護にはAdvanced URL Filtering、インフラのブロックにはAdvanced IP Defense、調査と対応にはCortex XDRを提案しています。
侵害指標(IoC)
| IPアドレス | 役割 | 所在地 | ASN | ホスティングプロバイダー |
|---|---|---|---|---|
154.44.31[.]4 |
Cairnのホスティングサーバー | 香港(HK) | AS979 | NetLab Global |
82.29.129[.]54 |
ステージングサーバー兼攻撃のエグレス | 米国(US) | AS142036 | Hosteons Pte. Ltd. |
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)しています(例: [.])。元の形式に戻す場合は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンス基盤の中だけで行ってください。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのSandboxをSOCに導入。
Cybersecuritytraining courses
翻訳元: https://gbhackers.com/cairn-ai-framework/