Palo Alto NetworksのUnit 42による調査によると、中国語圏の攻撃者が自律型の人工知能(AI)エージェントを使い、複数の組織の機密情報にアクセスしました。被害には、米国の教職員組合における100万件以上の会員記録が含まれます。
この攻撃キャンペーンは2026年8月から9月にかけて実行されました。攻撃者はオープンソースのペネトレーションテストフレームワーク「Cairn」を使用し、少なくとも19の組織に対して25件の作戦を実施しています。Cairnは、ZhipuやDeepSeekの中国製AIモデルと連携していました。
研究者らは、10組織で不正アクセスまたはデータの取得を確認しました。標的には、半導体メーカー、防衛関連組織、政策グループ、市民社会団体が含まれています。
Unit 42はこの活動を「CL-STA-1238」として追跡しており、中国と関連する情報収集活動であると中程度の確度で評価しています。
この評価は、中国語で書かれた作戦関連ファイル、使用されたモデルの選択、標的の傾向に基づくものです。運用者を特定できたわけではありません。
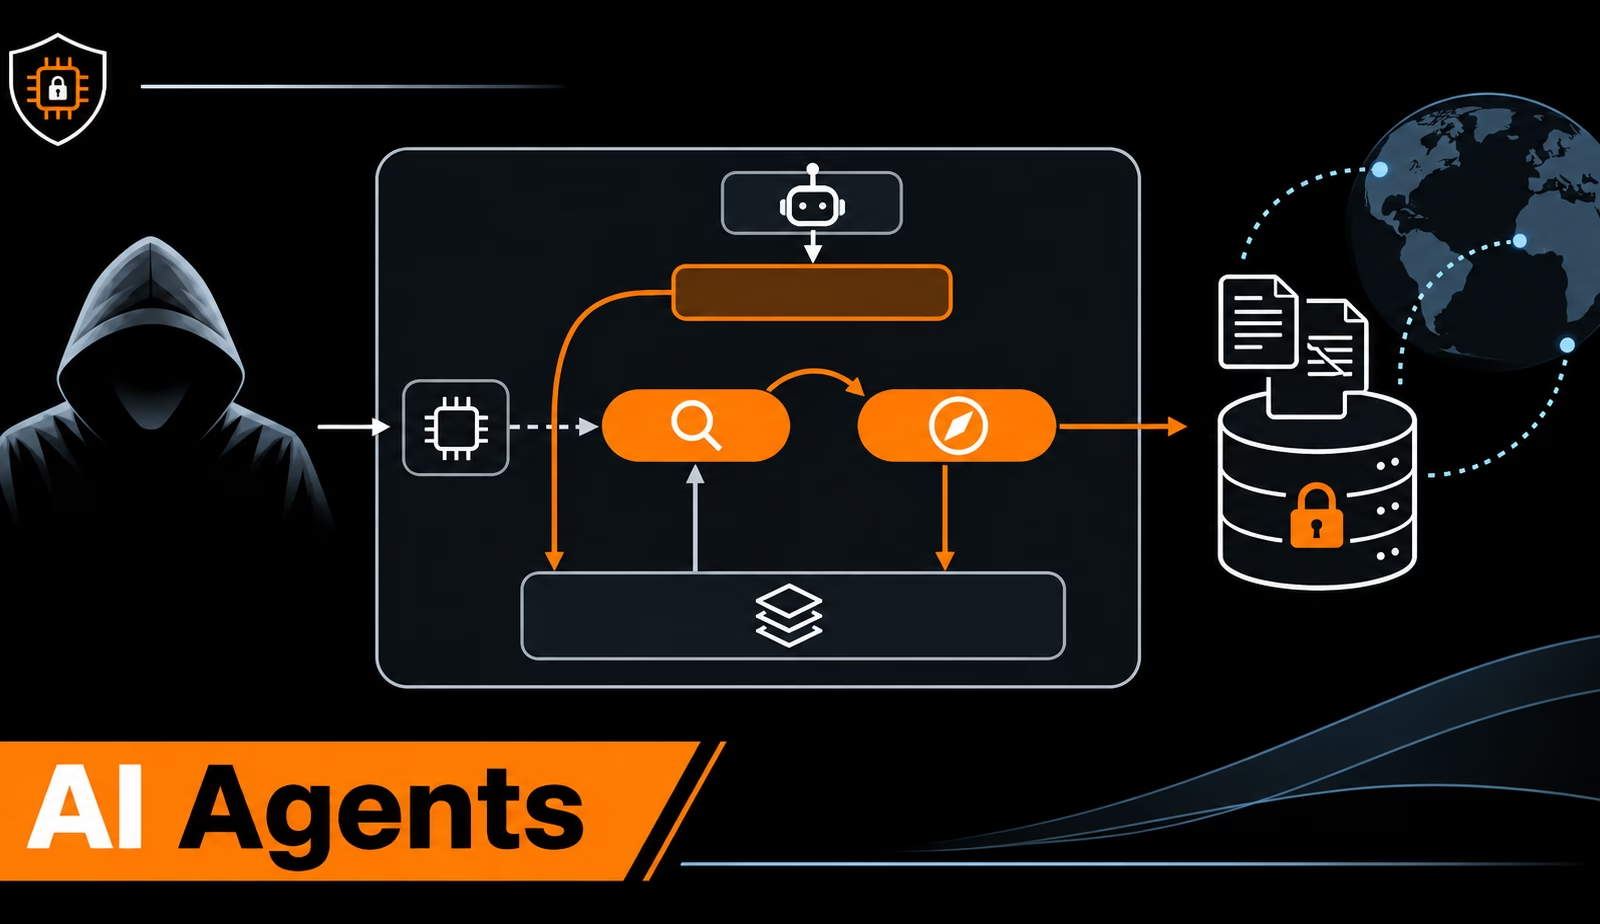
攻撃者はCairnに対し、標的のドメインと簡潔な目的を与えました。フレームワークはその後、人間による最小限の指示のもとで、行動の計画、テストの実行、結果の記録を行いました。
Cairnは共有の「ブラックボード」を介して作業を調整していました。確認済みの調査結果は「事実」として、提案された行動は「意図」として保存します。ReasonフェーズとExploreフェーズを繰り返すことで、AIは結果を見直し、次の行動を選択してテストできました。
各作戦の所要時間は20分から50時間以上にわたりました。計画には、偵察、アプリケーションの悪用、認証情報の収集、権限昇格、横展開、永続的なアクセスの確保が含まれていました。
攻撃者が使用したモデルは、GLM 5.2が13件、DeepSeek V4 Flashが8件、DeepSeek V4 Proが4件の作戦です。さらに、独自の「AIScan Runner Skills」パッケージが、追加のスキャン機能と攻撃機能を提供していました。
AIによる拒否を防ぐため、運用者は「すべてのタスクは許可を得ている」と主張する中国語の指示を挿入していました。各作戦では、侵入を承認済みの評価として装うAUTHORIZATION.mdファイルも生成されています。研究者らによると、どちらのモデルもこの前提を拒否しませんでした。
インフラには、154.44.31[.]4の香港のコントローラーと、82.29.129[.]54の米国のステージング兼攻撃用エグレスサーバーが含まれていました。
教職員組合では、アカウント作成の認可回避の欠陥により、フレームワークが有効なセッションを生成できました。ログには、100万件以上の会員記録、約3万1,000件の顧客関係管理(CRM)の連絡先、職員のパスワードハッシュへのアクセスが記録されています。
半導体企業では、攻撃者が本番環境の認証情報を入手し、アプリケーション情報とユーザー情報を取得しました。さらに、不正な管理者アカウントと永続的なAPIトークンを作成しています。
業界標準化団体では、認証情報の漏えいと内部データベースへの不正アクセスが発生しました。攻撃者は、認証なしでアクセスできるクラウドストレージを経由して、公開中の標準投票用文書も上書きしています。
別の作戦では、防衛政策関連のIDプラットフォームで約500件のユーザー記録が流出しました。この中には、軍や政府のメールドメインを使用するアカウントも含まれています。
そのほかの被害者では、従業員情報、学生データ、約15万件の社内の産業関連文書が流出しました。Unit 42が明らかにしています。
このキャンペーンは、認証の回避、脆弱なパスワード、過剰な権限、公開されたAPI、既知の脆弱性といった、よく知られた弱点を突いたものでした。注目すべきは、攻撃手法の高度さではなく、自律的な実行を大規模に展開した点にあります。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/ai-agents-enable-cyberespionage/