2026年10月上旬、FortiGuard Labsは、インターネットに公開されたMicrosoft SQL Serverを狙う攻撃キャンペーンが活発化していることを確認しました。
攻撃者は公開状態のサーバーをスキャンし、ログイン情報を推測したうえで、T-SQLコマンドを使ってGh0st RATとMonero(XMR)の暗号資産マイナーをインストールします。
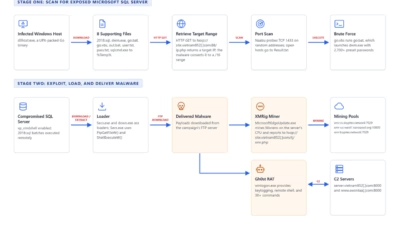
攻撃の起点となるのは、UPXでパックされたGo言語製のファイル「dllhost.exe」です。このファイルには、オープンソースのポートスキャナー「Naabu」が組み込まれています。
このマルウェアは、サーバー(site.vietnam852[.]com)に標的のIPレンジを問い合わせ、それを/16ネットワークに変換します。そのうえでランダムなアドレスを調べ、TCPポート1433が開いているかを確認します。1433番はSQL Serverの既定のポートです。
ポートが開いていたホストはResult.txtに保存されます。その後、マルウェアは新たなレンジを要求し、スキャンを繰り返します。永続化のため、Microsoft Edgeの更新タスクに見せかけた名前で、30分ごとに実行されるスケジュールタスクも作成します。
続いて、go.vbsがgo.batを起動し、go.batが.NET製のブルートフォース攻撃ツールであるdwm.exeを実行します。このツールは、「sa」や「admin」などのユーザー名を、2,700個を超えるパスワードのリストと組み合わせて試行します。
ログインに成功すると、被害サーバー上で2018.sqlに記述されたT-SQLコマンドを実行します。これらのコマンドはxp_cmdshellを有効にし、C:\Users\Publicに実行ファイルをダウンロードして、Google.exeまたはpayload.exeとして実行します。さらに、Microsoft_UPDATESという名前の日次タスクを作成し、スタートアップフォルダーにSecs.exeを配置します。
Secs.exeはダウンローダーです。攻撃者のFTPサーバーから追加のファイルを取得して%Temp%に保存し、実行します。
その後、Edgeの更新を装った別のタスクを作成します。あわせて、被害サーバーのグローバルIPアドレス、国、Windowsのエディション、CPU、RAM、ユーザー名、ホスト名を攻撃者のサーバーに送信します。
1つ目のペイロードであるMicrosoftEdgeUpdate.exeは、Themidaと独自のLZSSパッカーで保護されています。名前に反してその正体はMoneroマイナーで、サーバーのCPUを使って採掘します。マイニングプールのxmr-ru.kryptex.networkに接続し、稼働状況を攻撃者に報告します。
2つ目のペイロードであるwinlogon.exeは、Gh0st RATの亜種です。Runレジストリキー、Windowsサービス、30分ごとに実行されるスケジュールタスクによって永続化します。
30を超える制御コマンドに対応しており、キー入力の記録、ファイルの窃取、リモートシェルへのアクセス、イベントログの消去、セキュリティ製品の確認、QQのデータ窃取などが可能です。
画面キャプチャとリモートデスクトップの機能は、プラグインで提供されます。コマンドサーバーはserver.vietnam852[.]com:8000とwww.swordaa[.]com:8000です。分析時点でC2サーバーはすでにオフラインだったため、研究者はアンパックしたファイルを静的に解析しました。
Fortinetによると、同社の顧客はFortiGuardのIPS、Webフィルタリング、アンチウイルスで保護されています。検出名には、W64/MSSQLBruteforcer.F62C!trやIPSシグネチャのMS.SQL.Server.Brute.Force.Loginが含まれます。また、FortiGateでは、DoSポリシーでtcp_port_scanを有効にすれば、ポートスキャンも検出できます。
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤内でのみ行ってください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/hackers-hijack-sql-servers/