インターネットに公開されたMicrosoft SQL Serverのインスタンスのうち、弱いパスワードを使っているものに侵入し、Monero(モネロ)の暗号資産マイナーとGh0st RAT(リモートアクセス型トロイの木馬)を仕込む攻撃キャンペーンが確認されました。
Fortinetの研究チームであるFortiGuard Labsは、2026年10月上旬にこのキャンペーンを発見し、深刻度を「高」と評価しました。11月12日に公開された調査レポートによると、被害を受けたサーバーの数や攻撃の背後にいる人物については明らかにされていません。
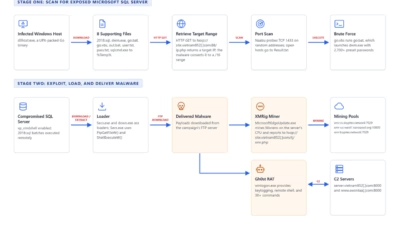
最初に投入されるGo言語製のペイロードには、オープンソースのポートスキャナー「Naabu」が組み込まれていました。このペイロードは、自らのサーバーからIPレンジを取得し、SQL Serverの既定ポートであるTCPポート1433をスキャンして、応答したホストを記録します。その後、別のIPレンジを要求して同じ処理を繰り返します。
攻撃者はSQL Serverをスキャンしてブルートフォース攻撃を実行
続いてブルートフォースツールが、スキャナーの見つけたホストごとに「sa」や「admin」などのユーザー名と2700を超えるパスワードを試行します。
ログインに成功すると、マルウェアはサーバー上でTransact-SQL(T-SQL)のコマンドを実行しました。T-SQLは、SQL Serverが標準のSQLデータベース言語を拡張したもので、標準的なクエリにプログラミング機能を加えています。
これらのコマンドはまず、OSのコマンドを実行できるxp_cmdshellを有効化し、ローダーをダウンロードまたは展開します。さらに、ローダーを毎日実行するようスケジュール登録し、そのコピーをスタートアップフォルダーにも配置して、サーバーの起動時に動作するようにしていました。
ローダーはFTPサーバーから追加のマルウェアを取得し、侵害したサーバーを攻撃者のバックエンドに登録します。送信される情報は、パブリックIPアドレス、国、Windowsのエディション、プロセッサーとメモリーの詳細、Windowsのインストール日時、ユーザー名、ホスト名です。
暗号資産マイナーとGh0st RATがサーバー上に潜伏
ペイロードの一つは、XMRigをベースにしたMoneroのマイナーで、侵害したサーバーのプロセッサーを使ってマイニングを行います。このマイナーはMicrosoft Edgeの更新プログラムを装った名前が付けられており、マルウェアが作成した2つのスケジュールタスクも同様の名前でした。マイニングを開始すると、攻撃者にその旨を報告します。
暗号資産マイニングの関連記事:暗号資産マイナーがLinuxのPAMを悪用し、SOCアナリストの目を逃れる
もう一つのペイロードは、Windowsのシステムプロセス名を装ったGh0st RATの亜種です。Fortinetが分析した時点で、そのコマンド&コントロール(C2)サーバーはすでに停止していたため、研究者はコードを実行せずに解析しました。
このRATは、キーロギング、データ窃取、30を超える制御コマンドに対応しています。プラグインによって画面キャプチャやリモートデスクトップも利用できます。イベントログの消去、プロセス名による78種類のセキュリティ製品の確認、メッセージングアプリ「QQ」からのデータ窃取も可能です。
永続化には、レジストリのRunキー、Windowsサービス、30分ごとに実行されるスケジュールタスクを使用していました。
事実上、このスキャンには組み込みの終了条件がなく、攻撃者のサーバーが新しいアドレス範囲を配布し続ける限り続きます。
翻訳元: https://www.infosecurity-magazine.com/news/fortinet-sql-server-cryptominer/