2026年10月初旬、インターネットに公開されたMicrosoft SQL Serverのインスタンスを狙う攻撃キャンペーンが活発化しています。
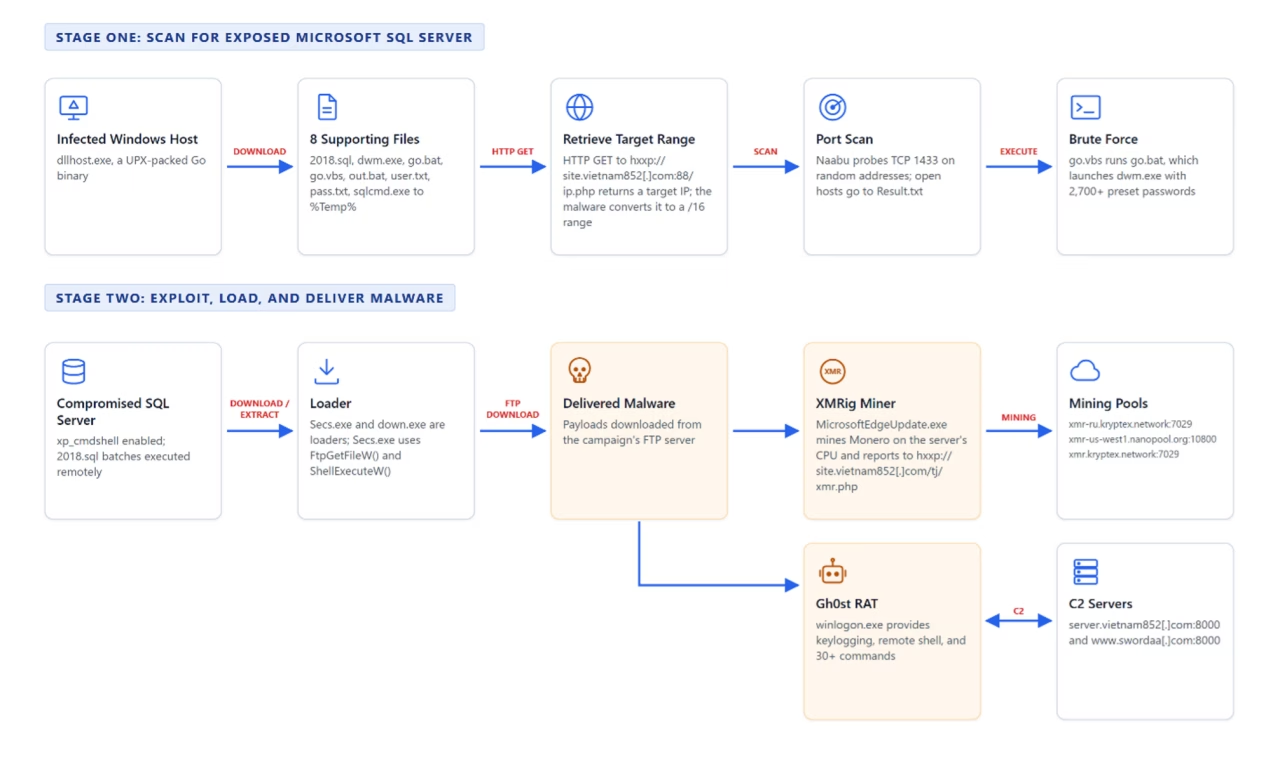
侵入の起点となるのは、UPXでパックされたGo製バイナリのdllhost.exeです。このバイナリには、オープンソースのポートスキャナー「Naabu v2」が組み込まれています。
dllhost.exeはhxxp://site.vietnam852[.]com:88/ip.phpに標的範囲を問い合わせ、返されたアドレスをハードコードされた/16のCIDRブロックに変換します。
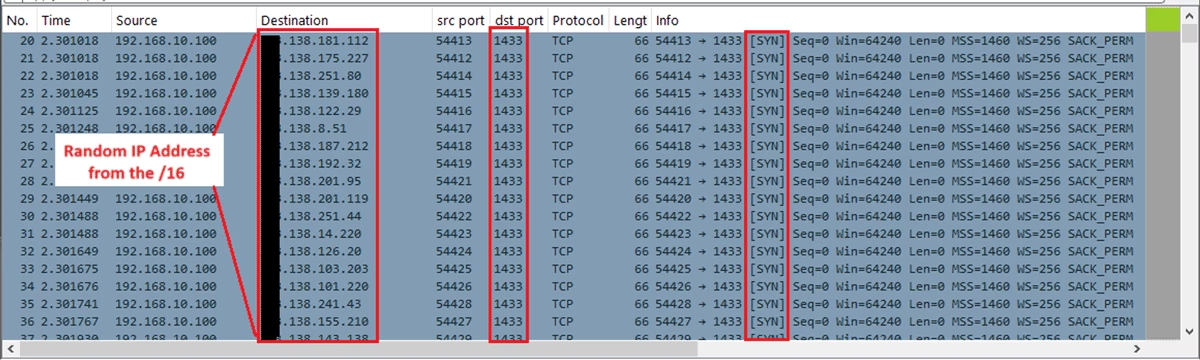
続いてNaabuが、そのブロック内のランダムなアドレスのポート1433にTCP SYNプローブを送信します。応答のあったホストは%temp%\Result.txtに書き出されます。1つの範囲を処理し終えるたびに、マルウェアは新たな範囲を要求します。
マルウェア除去ソフトウェア
このバイナリは、2018.sql、dwm.exe、go.bat、go.vbs、out.bat、user.txt、pass.txt、sqlcmd.exeの8つの補助ファイルも%Temp%にダウンロードします。
永続化のため、30分ごとに実行されるスケジュールタスクを作成します。タスク名はMicrosoft Edge Updateのタスクを装っており、MicrosoftEdgeUpdateTaskMachineUA{CEC15D9B-F4BB-446A-B6E1-C61E74B016A2}という名前です。
go.vbsがgo.batを起動し、go.batはfindstr.exeで開いているホストを探してからdwm.exeを実行します。Windowsらしい名前ですが、dwm.exeは.NET製のツールで、アセンブリ名はCSQL.exeです。
このツールは、リストアップされた各ホストに対してブルートフォース攻撃を仕掛けます。saやadminといったアカウントを収めたuser.txtと、2,700個を超えるパスワードを収めたpass.txtを使用し、最大500スレッドで動作します。
ログインに成功すると、2つ目のdwm.exeインスタンスが2018.sqlをGO区切りのバッチ単位で実行します。このスクリプトはxp_cmdshellを有効化します。これにより、攻撃者はデータベース内部からOSコマンドを実行できるようになります。
その後、down.exeをC:\Users\Publicにダウンロードし、Google.exeまたはpayload.exeにリネームして実行します。毎日実行されるMicrosoft_UPDATESというタスクも作成します。
別のバッチは、@DATA変数に埋め込まれた実行ファイルをSecs.exeとして取り出し、スタートアップフォルダにコピーします。
FortiGuard Labsの観測によると、攻撃者は認証情報を推測でこじ開けたうえで、標準のT-SQLコマンドを使い、侵害したホストにMonero(モネロ)マイナーとGh0st RATの亜種を送り込んでいます。
乗っ取られるMicrosoft SQL Server
これらの実行ファイルは、いずれも1種類のダウンローダーの亜種です。Secs.exeはFtpGetFileW()を使ってftp.vietnam852[.]comからファイルを1つずつ取得し、ShellExecuteW()で実行します。
Secs.exeはEdgeを装った別のタスク、MicrosoftEdgeUpdateTaskMachineCore{4C33CE3F-7722-4257-AF83-351A4911C159}も追加します。このタスクは毎日01:00に実行されます。
さらに、HTTP POSTを送信してホストをバックエンドに登録します。登録データには、パブリックIP、国、Windowsのエディション、CPUとRAM、インストール日時、ユーザー名、ホスト名が含まれます。
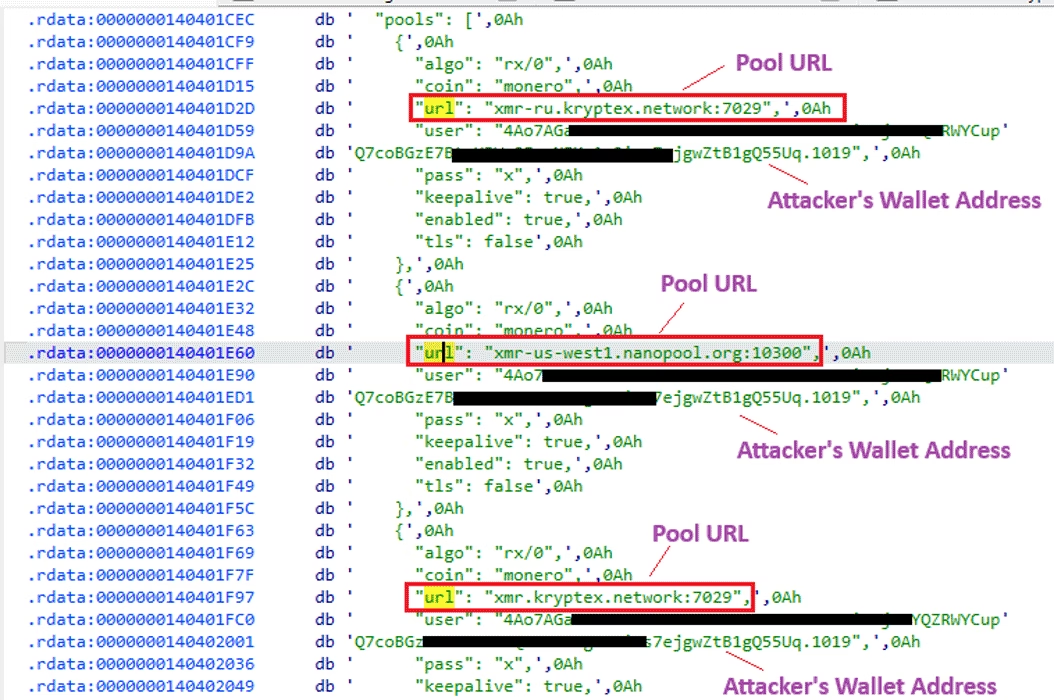
1つ目のペイロードであるMicrosoftEdgeUpdate.exeは、ThemidaとカスタムLZSSパッカーで保護されています。被害者のCPUを使うMoneroマイナーです。
通信先はxmr-ru.kryptex.networkです。また、ユーザーエージェントを「XMRig Reporter」としたHTTP GETで、マイニングの状況を攻撃者に報告します。
2つ目のペイロードであるwinlogon.exeは、Themidaで保護されたGh0st RATの亜種です。分析時点でC2(コマンド&コントロール)サーバーはすでにオフラインだったため、研究者はアンパックした検体を静的に解析するしかありませんでした。
このRATは、HKLMのRunキー、Windowsサービス、30分ごとのスケジュールタスクによって永続化します。ハードコードされたC2エンドポイントは、server.vietnam852[.]com:8000とwww.swordaa[.]com:8000の2つです。
RATは30種類を超える制御コマンドに対応しています。キーロギング、ファイル転送、ダウンロードと実行、プロセスやサービスの管理、レジストリの編集、イベントログの消去などが可能です。
画面キャプチャとリモートデスクトップはプラグインで提供されます。ホストのフィンガープリントを取得するほか、MsMpEng.exe、avp.exe、360tray.exeなど、78種類のセキュリティ製品のプロセス名を確認します。
\Tencent\Usersディレクトリ内のQQのデータも窃取します。こうした機能から、中国語圏のマルウェア系統が、スパイ活動型のアクセスと金銭目的の両方に使い回されているとみられます。
サイバーセキュリティ研修コース
防御側は、ポート1433を決してインターネットに公開しないでください。saアカウントの名前変更または無効化、アカウントロックアウトポリシーを伴う長く固有なパスワードの強制、xp_cmdshellの無効状態の維持も必要です。
各チームは、C:\Users\PublicやE:を指すEdge更新タスク、Secs.exe、Google.exe、payload.exe、そしてvietnam852[.]comへの通信を探索してください。xp_cmdshellが意図せず有効化されていたサーバーは、侵害されたものとして扱う必要があります。
IOC(侵害指標)
| 種別 | インジケーター | ポート |
|---|---|---|
| ドメイン | site.vietnam852[.]com |
88 |
| ドメイン | ftp.vietnam852[.]com |
88 |
| ドメイン | server.vietnam852[.]com |
8000 |
| URL | hxxp://site.vietnam852[.]com:88/2026/2018.sql |
88 |
| URL | hxxp://site.vietnam852[.]com:88/2026/dwm.exe |
88 |
| URL | hxxp://site.vietnam852[.]com:88/2026/go.bat |
88 |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化の解除は、MISP、VirusTotal、自社のSIEMといった管理された脅威インテリジェンス基盤の中だけで行ってください。
MTTRを21分短縮し、影響が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに導入。
サイバーセキュリティ研修コース
翻訳元: https://gbhackers.com/microsoft-sql-servers-hijacked/