
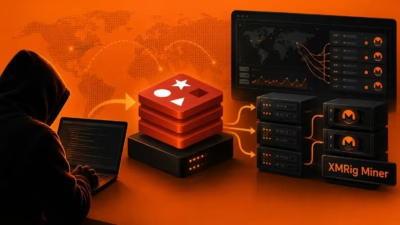
ハッカーが不正レプリケーションでRedisサーバー3,562台を乗っ取り、XMRigマイナーを展開
脅威アクターが大規模な暗号資産マイニングキャンペーンにおいて、インターネットに露出したRedisサーバー3,562台を侵害しました。攻撃者はRedisのレプリケーション機能を悪用し、XMRigをインストールしていたことが判明しています。 攻撃者は認証未設定のインスタンスを標的にし、不正なレプリケーションサーバーを使っ
脅威アクターが大規模な暗号資産マイニングキャンペーンにおいて、インターネットに露出したRedisサーバー3,562台を侵害しました。攻撃者はRedisのレプリケーション機能を悪用し、XMRigをインストールしていたことが判明しています。 攻撃者は認証未設定のインスタンスを標的にし、不正なレプリケーションサーバーを使っ

CVE‑2026‑65400 macOS画面共有の脆弱性、公開からわずか数日で暗号資産の不正マイニング(クリプトジャッキング)に悪用攻撃者は公開されたポート5900経由でroot権限を取得し、XMRigを使ってMoneroマイナーを展開Appleはmacos Sequoia 15.7.9、Sonoma 14.8.

悪意ある攻撃者が現在、macOSに存在する重大な脆弱性を悪用しています。具体的には、攻撃者は「画面共有(Screen Sharing)」機能が有効化され、外部に露出しているコンピュータを標的としています。彼らは資格情報の検証を突破し、瞬時にroot権限を取得します。その後、Moneroのクリプトマ

Apple macOSで最近修正されたセキュリティ脆弱性が、攻撃者によって実際に悪用され、認証を回避してroot権限を取得し、クリプトマイナーをインストールするために使われていることが分かりました。オランダの国家サイバーセキュリティセンター(NCSC)が警告しています。 CVE-2026-65400

オランダの国家サイバーセキュリティセンター(NCSC)は、Appleの画面共有機能の脆弱性が悪用され、Moneroの暗号資産マイニングツールがインストールされる複数のインシデントの通報を受け、警告を発しました。 この脆弱性はCVE-2026-65400として追跡されており、Appleは8月6日にパッチを提供しまし

オランダの国家サイバーセキュリティセンター(NCSC)は、macOSの認証バイパスの脆弱性を突く攻撃コードが公開された後、ハッカーがこの脆弱性を実際に悪用していると警告しています。 この問題は、TCPポート5900経由でVNCプロトコルを使用してネットワーク越しのリモートデスクトップ操作を可能にする、macOSの組み
2026年5月に発見されたMonero(XMR)の隠密クリプトマイニングキャンペーンは、Linuxのプラガブル認証モジュール(PAM)を悪用することで検知を回避し、ファイルレス実行を維持しながら、侵害されたホスト上の複数のユーザーアカウントにまたがって永続化を図っています。 V25(第26世代)キャンペーンファミリー

2026年5月に発見されたステルス性の高いMonero(XMR)クリプトマイニングキャンペーンが、LinuxのPluggable Authentication Modules(PAM)を悪用し、検出回避や永続化、さらには侵害環境全体にわたるroot権限レベルの活動の隠蔽を図っていることが分かりました。 この攻撃は、サ

セキュリティ研究者のMoe Ghasemisharif氏、Ruian Duan氏、Zhanhao Chen氏、Daiping Liu氏は、人気のRuby用ライブラリの改ざん版を配布するRubyGemsを悪用したクリプトジャッキングキャンペーンを発見しました。 悪意あるパッケージは実行を5時間遅延させ、サンドボックス環
大規模なサプライチェーン攻撃により、XMRig Moneroマイナーを展開しSSH経由で自己増殖する136件のトロイの木馬化パッケージがRubyGemsに氾濫し、npmやPyPIにとどまらない言語エコシステム全般の構造的な脆弱性が改めて浮き彫りになりました。 2026年7月22日、研究者のMoe Ghasemisha
すべての記事を読み込みました