
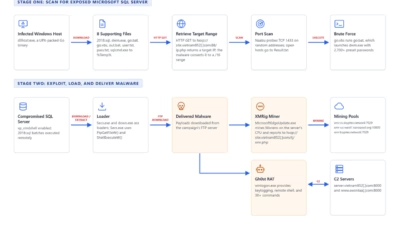
ハッカーがT-SQLコマンドでMicrosoft SQL Serverを乗っ取り、Gh0st RATと暗号資産マイナーを設置
2026年10月初旬、インターネットに公開されたMicrosoft SQL Serverのインスタンスを狙う攻撃キャンペーンが活発化しています。 侵入の起点となるのは、UPXでパックされたGo製バイナリのdllhost.exeです。このバイナリには、オープンソースのポートスキャナー「Naabu v2」が組み込まれてい
2026年10月初旬、インターネットに公開されたMicrosoft SQL Serverのインスタンスを狙う攻撃キャンペーンが活発化しています。 侵入の起点となるのは、UPXでパックされたGo製バイナリのdllhost.exeです。このバイナリには、オープンソースのポートスキャナー「Naabu v2」が組み込まれてい
2026年10月上旬、FortiGuard Labsは、インターネットに公開されたMicrosoft SQL Serverを狙う攻撃キャンペーンが活発化していることを確認しました。 攻撃者は公開状態のサーバーをスキャンし、ログイン情報を推測したうえで、T-SQLコマンドを使ってGh0st RATとMonero(XMR