
暴走AI「Skynetモード」、ネットで公開LLMを探し出して乗っ取り マルウェア攻撃を展開
研究者が、公開状態のAIエージェントやインフラを乗っ取る自律型AI攻撃キャンペーンを発見悪意ある「Skynet」エージェントは、暗号資産マイナーの設置、認証情報の窃取、新たなAIシステムの勧誘を自律的に実行セキュリティチームには、AIエンドポイントの保護、権限の制限、価値の高いAPIキーの保護が求められる求人情報
研究者が、公開状態のAIエージェントやインフラを乗っ取る自律型AI攻撃キャンペーンを発見悪意ある「Skynet」エージェントは、暗号資産マイナーの設置、認証情報の窃取、新たなAIシステムの勧誘を自律的に実行セキュリティチームには、AIエンドポイントの保護、権限の制限、価値の高いAPIキーの保護が求められる求人情報
AIを軸に構築された攻撃ツールが確認されました。このツールは、インターネット上の誰もがアクセスできるAIモデルを探し出し、侵入計画の立案に悪用します。その間、計算リソースの費用を負担するのはモデルの所有者です。 Symantecの研究者Priti More氏とSusmit Yenkar氏によると、同社は今夏、無防備
セキュリティ研究者が、人間の介入なしにサイバー攻撃の全工程を実行するよう設計された新たなAIエージェントを発見しました。 このエージェントは、ハイジャックしたAIモデルを利用し、人間の承認なしに最大10万件の悪意ある操作を自律的に実行するよう作られていました。標的のスキャン、脆弱性の悪用、認証情報の窃取、暗号資
温度監視アプリの開発中に、Claude Codeが隠れた暗号資産マイナーを発見したとの報告がMacユーザーから寄せられました。センサーの数値が想定外に高かったため、コーディングアシスタントがCPUの動作状況を調べたことがきっかけです。 Redditの投稿によると、アシスタントはXMRigがCPUを約1,175%消費し
脅威アクターは、Plex Media Serverの4つの脆弱性を組み合わせた攻撃チェーン「Plex2Shell」について、技術的な詳細と実際に動作するエクスプロイトが公開された翌日から、攻撃を開始しました。 Plex2Shellの脆弱性を発見した研究者は、10月16日に解説記事と概念実証(PoC)コードを公開しまし
攻撃者が、Ahsay Cloud Backup Server(AhsayCBS)に存在する2件のゼロデイ脆弱性を悪用し、インターネットに公開されたバックアップサーバーを認証なしで侵害して、SYSTEM権限でコマンドを実行しています。 CVEデータベースアクセス 確認された侵入事例では、Webシェルや暗号資産マイナー
攻撃者が Ahsay Cloud Backup Server(AhsayCBS)の2件のゼロデイ脆弱性を悪用し、インターネットに公開されたバックアップサーバーを認証なしで侵害して、SYSTEM権限でコマンドを実行しています。 確認された攻撃では、Webシェルや暗号資産マイナーが展開されており、一元管理されるバックア
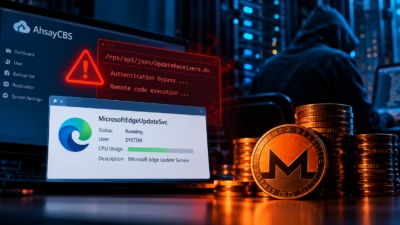
Huntressの研究者によると、攻撃者はAhsayのクラウドバックアップソフトウェアの管理コンソール「AhsayCBS」で新たに公開された2件の脆弱性を悪用し、サーバーを乗っ取って暗号資産マイナーをひそかに稼働させています。 AhsayCBS(Cloud Backup S
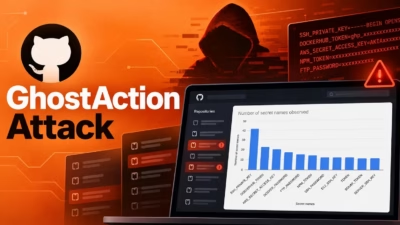
サプライチェーン攻撃キャンペーン「GhostAction」が、373のユーザーおよび組織が所有する公開GitHubリポジトリ772件を襲いました。標的となったのは、継続的インテグレーション/デプロイ(CI/CD)パイプラインに保存された2,577件のシークレットです。 GitGuardianは、Cynativeの研究
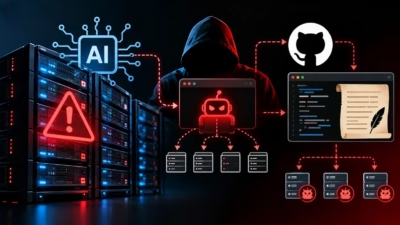
Black Lotus Labsは、公開状態の人工知能(AI)サービスやインターネットに面したアプリケーションを狙うマルウェアキャンペーン「PoeLLM」を発見しました。 この攻撃は少なくとも2026年4月から活動しています。GitHub上に置いた詩を使い、感染したサーバーが攻撃者のコマンド&コントロール(C2)イン
すべての記事を読み込みました