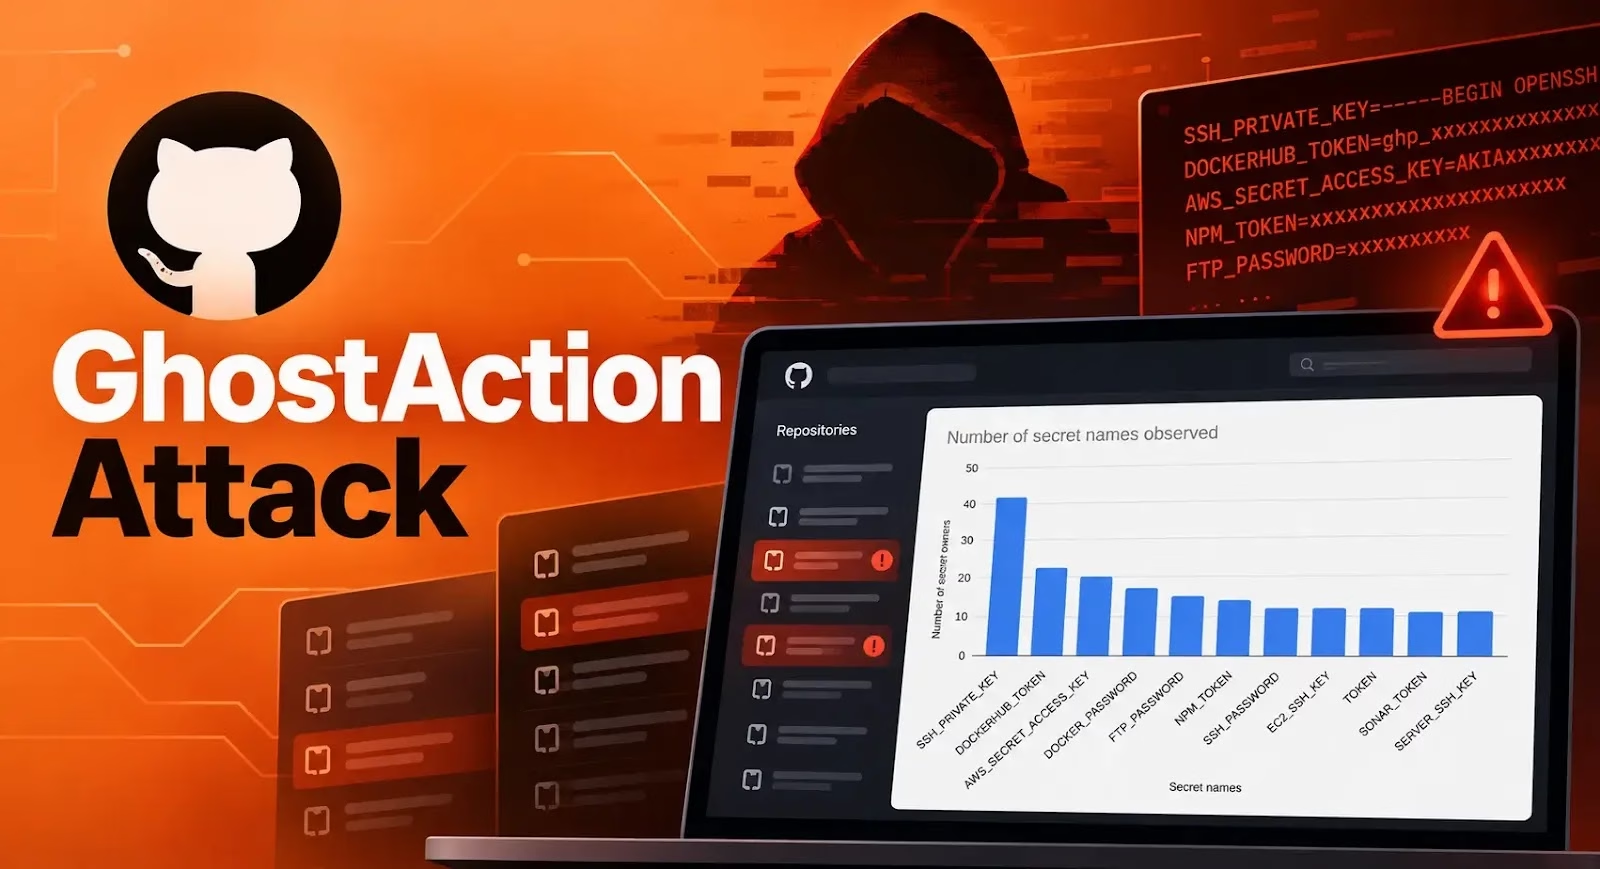
サプライチェーン攻撃キャンペーン「GhostAction」が、373のユーザーおよび組織が所有する公開GitHubリポジトリ772件を襲いました。標的となったのは、継続的インテグレーション/デプロイ(CI/CD)パイプラインに保存された2,577件のシークレットです。
GitGuardianは、Cynativeの研究者が悪意あるコミットを独自に発見したことを受け、2026年8月31日から9月30日にかけての最新の攻撃の波を追跡しました。
攻撃者は、セキュリティチェックを装った GitHub Actions ワークフローを仕込みました。このファイルは、デプロイ鍵、クラウドの認証情報、パッケージ公開用トークンなどのシークレットを、攻撃者が管理するサーバーへ送信するよう設計されています。
コミットは被害者本人の名義で作成されており、攻撃者が盗んだGitHubの認証情報を使ったとみられます。
GitGuardianがGhostActionを最初に公表したのは2025年9月です。このときは327のGitHubユーザーにまたがる817のリポジトリが被害を受け、少なくとも3,325件のシークレットが盗まれました。今回の調査結果から、この攻撃は大規模な波の合間にも止まらず、継続していたことがわかります。
主なペイロードはgithub_actions_security.ymlというファイルで、「Add Github Actions Security workflow」というコミットメッセージとともに追加されます。リポジトリへのプッシュ時、または手動実行で動作します。
攻撃者はすべての環境変数を収集するのではなく、正規のワークフローを調べ、${{ secrets.NAME }}のような参照を探しているようです。
見つけたシークレット名は悪意あるワークフローにハードコードされます。ワークフローはそれらの値を取得し、1回のcurl POSTリクエストでまとめて送信します。
最新の送信先は193.32.204.199で、データは暗号化されていないHTTPで受信されます。9月7日には、より小規模な亜種が7つのリポジトリに出現しました。security-check.ymlという名前で、認証情報をhxxp://193.32.204.199:3000/api/workflow/receive?inj=<id>へ送信します。固有の識別子が付くことから、個々の挿入を追跡するバックエンドが存在するとみられます。
標的には、SSHおよびデプロイ用認証情報446件、Azure関連218件、コンテナレジストリ関連142件、データベース関連112件、AWS アクセスキー関連106件が含まれていました。
そのほか、GitHub、Google Cloud、Firebase、メッセージングプラットフォーム、パッケージレジストリの認証情報も狙われました。収集された項目の一部は、ユーザー名やホスト名のように、それ自体は機密性の高い認証情報ではない補足情報です。
ただし、標的とされたシークレットを、窃取が確認されたものと混同してはいけません。605のリポジトリで観測された3,669回の実行のうち、実際に動作したのは32のリポジトリにおける499回だけでした。
研究者は、13のリポジトリから26件のシークレットを外部へ送信することに成功した実行を336回記録しています。GitHubは大半の実行を承認待ちで保留しました。
被害の後始末は進んでいません。公開されている履歴を見ると、10月5日までに実質的にクリーンアップされたのは124リポジトリ、割合にして16%にとどまります。92件では、攻撃者が新たなワークフローを追加せず、以前に仕込んだワークフローを更新し、送信先を最新のサーバーに切り替えていました。
研究者はさらに、kuafuai/DevOpsGPTに隠されたXMRigの暗号資産マイナーも発見しました。GitGuardianによると、8月30日のコミットでDockerイメージにマイナーが/usr/local/bin/pyworkerとして埋め込まれました。設定はXOR暗号で隠され、45秒ごとにマイナーを再起動する偽のヘルスチェックも追加されていたということです。
同じ侵害されたアカウントが後にGhostActionのワークフローを挿入しましたが、研究者は同一の攻撃者によるものだと断定できませんでした。
コミットの識別情報やペイロードの設計が異なることから、別々の攻撃者の仕業とみられます。また、GhostActionの被害リポジトリのうち13件は、少なくとも4つの異なるマイニングキャンペーンとも重なっていました。
ANY.RUNを導入している1万6,000以上のSOCチームに加わり、脅威調査を効率化して手作業を減らしませんか。チームで試してみる
翻訳元: https://cyberpress.org/ghostaction-targets-github-secrets/