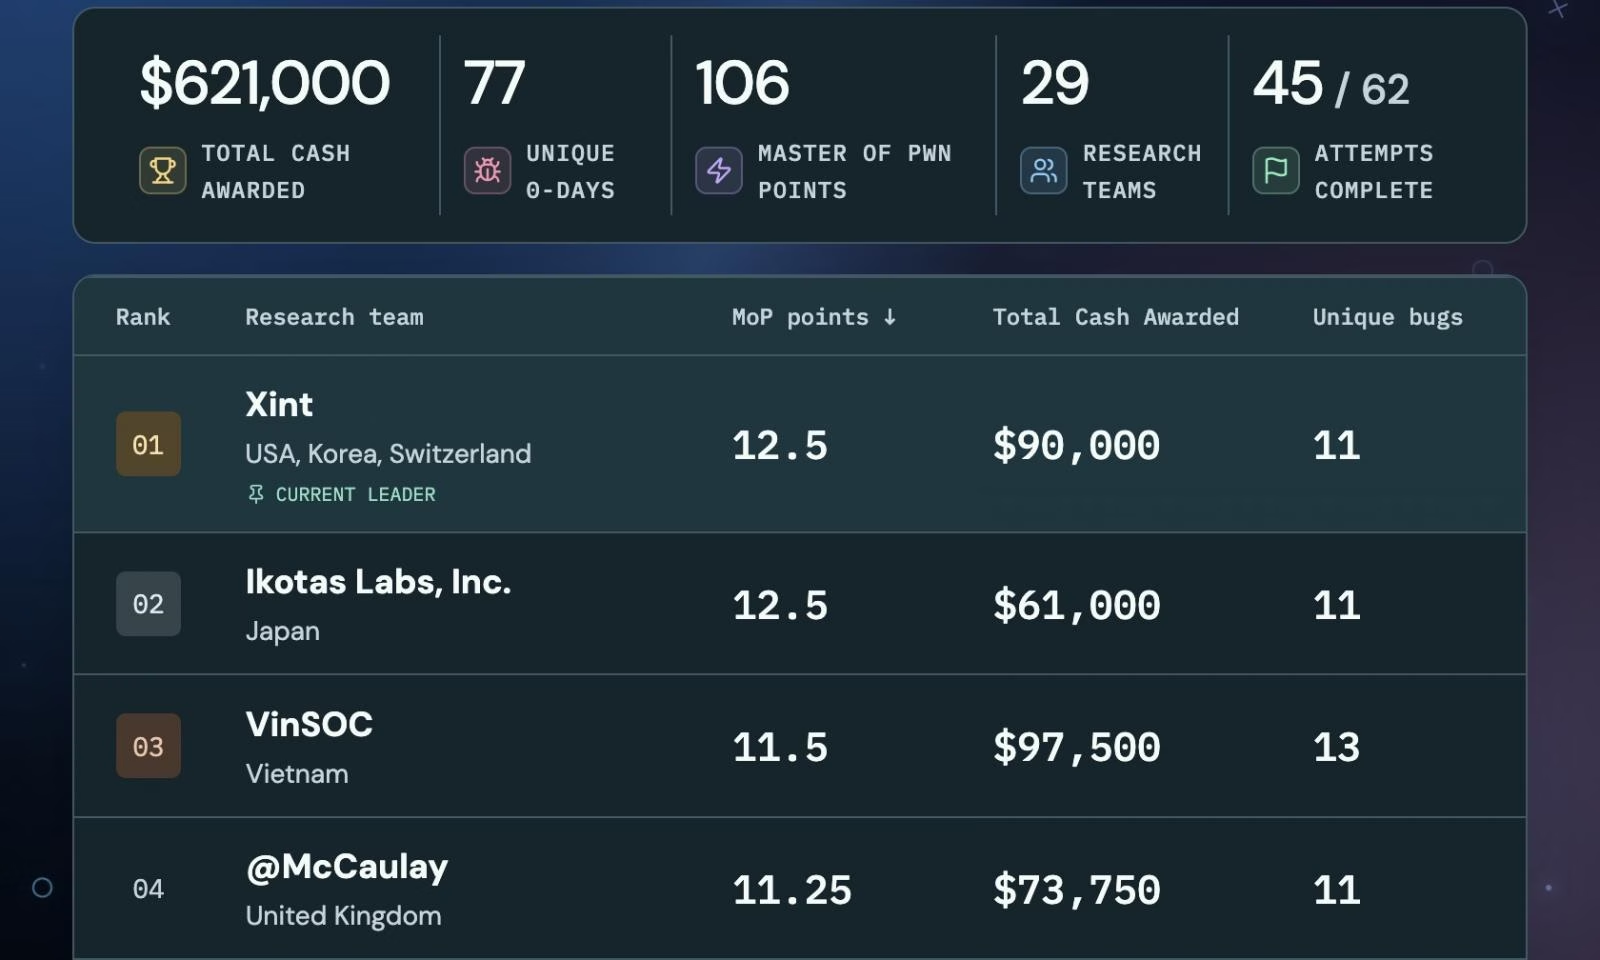
Pwn2Own Ireland 2026の2日目、セキュリティ研究者らは45件の固有のゼロデイ脆弱性を悪用し、賞金総額232,500ドルを獲得しました。
この日の最大の注目は、Samsungのフラッグシップ機Galaxy S26が3度ハッキングされたことです。成功したのは、KAIST Hacking LabのKyeongmin Kim氏、PetoWorks、そしてMobile Hacking LabのDimitrios Valsamaras氏とKen Gannon氏です。
RET2 SystemsのJack Dates氏は、Sonos Era 300に対するエクスプロイトチェーンを1分足らずで実演しました。Out of BoundsチームのHaeJung Yang氏は、AIインフラストラクチャ部門でDynamoをハッキングし、40,000ドルを獲得しました。
スマートホームハブのHome Assistant Greenも、PetoWorks、Xintの Yves Bieri氏、Kyeongmin Kim氏、_McCaulay氏、DoyensecのYassine Bengana氏とMaxence Schmitt氏によって相次いで攻略されました。Home Assistant Greenというホームハブは複数チームの標的となりました。Ikotas Labsは、7つの脆弱性を連鎖させたゼロデイエクスプロイトで、Oracle Autonomous AI Databaseを突破しました。
2日目の開始前には、Kyeongmin Kim氏がGoogle Pixel 10を狙ったUSB経由の攻撃への挑戦を取り下げました。
この大会は、Trend MicroのZero Day Initiative(ZDI)が主催しています。完全にパッチを適用した端末に潜むゼロデイの欠陥を、攻撃者に悪用される前に見つけ出すことが目的です。Pwn2Ownのルールでは、すべての端末に最新のファームウェアを適用します。参加者は標的を侵害し、任意のコード実行を実証しなければなりません。
Pwn2Ownでゼロデイが悪用・開示された後、ベンダーには90日間のパッチ適用期間が与えられます。この期間が過ぎると、ZDIが脆弱性を公開します。
Pwn2Own Ireland 2026では、参加者が7つのカテゴリの製品を標的にします。対象は、スマートフォン(Samsung Galaxy S26とGoogle Pixel 10)、メッセージングアプリ、スマートホーム機器、プリンター、AIインフラストラクチャ、AIコーディングアプリです。さらに、ウェルネス向けヘルスケア機器を攻略する新カテゴリも加わりました。
AppleのiPhone 17も標的に含まれており、リモートからのハッキングには最大300,000ドルの賞金が用意されていました。しかし、挑戦を申し込んだ参加者はいませんでした。
Samsungのフラッグシップ機Galaxy S26は、初日にもInterrupt Labs、Ikotas Labs、Viettel Cyber SecurityのNguyen Thanh Dat氏によってハッキングされています。ただし、悪用されたバグの一部は、ベンダーにすでに知られていたものでした。
初日にリーダーボードの首位に立ったVinSOCのVũ Chí Thành氏とHuỳnh Đức Tin氏は、Oracle Autonomous AI Databaseを狙った5つのゼロデイによるエクスプロイトチェーンで40,000ドルを獲得しました。加えて、Philips Hue Bridge Proスマート照明ハブを7つのゼロデイを連鎖させて攻略し、さらに40,000ドルを得ています。
3日目は、複数のスマートホーム機器、AIインフラストラクチャ、プリンターのほか、Samsung Galaxy S26とGoogle Pixel 10にも改めて挑みます。
2025年のPwn2Own Irelandでは、ハッカーらが73件のゼロデイ脆弱性を実演し、1,024,750ドルを獲得しました。優勝したのはSummoning Teamで、Samsung Galaxy S25、Home Assistant Green、QNAP TS-453E NAS、複数のSynology製品をハッキングし、187,500ドルを手にしました。