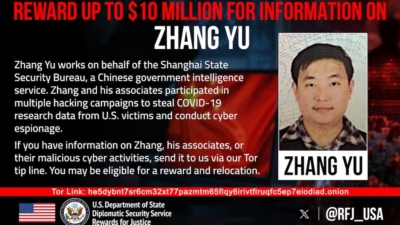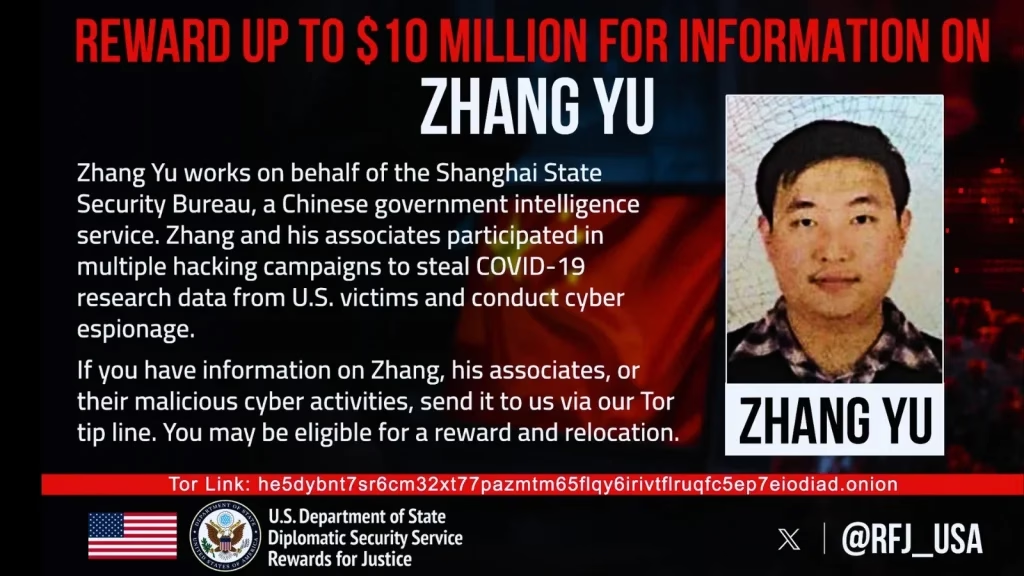
米国務省は、米国のCOVID-19研究を標的としたサイバー攻撃に関与したとされる中国人の張宇(Zhang Yu)容疑者に関する情報提供に対し、最大1,000万ドルの報奨金を提示しました。
この取り組みは「正義への報奨金(Rewards for Justice)」プログラムの一環です。張容疑者本人のほか、その共犯者や悪意あるサイバー活動に関する情報を求めています。
張容疑者は、中国国家安全部の傘下にある上海市国家安全局の指揮下で活動していたとされています。共犯とされる徐澤偉(Xu Zewei)被告はイタリアから身柄を引き渡され、2026年4月27日にヒューストンの連邦裁判所に出廷しました。一方、張容疑者は依然として逃亡中です。
中国人ハッカーに懸賞金
米司法省によると、このサイバー侵入は2020年2月から2021年6月にかけて発生しました。初期の標的は米国の大学や研究者で、特にコロナウイルスのワクチン、治療法、検査について研究する免疫学者やウイルス学者が狙われました。検察は、情報機関の職員が作戦を監督し、進捗報告を受けていたと主張しています。
2020年2月19日、徐被告はテキサス州南部地区にある研究大学に侵入したことを情報機関の職員に報告したとされています。
わずか3日後、この職員は徐被告に対し、COVID-19研究に携わる研究者らの特定のメールアカウントにアクセスするよう指示しました。その後、徐被告は研究者らのメールボックスの内容を入手することに成功したと報告したとされています。
これは、単なるアクセス未遂ではなくデータ窃取があったことを示しています。ただし、公表された事件の概要には、この大学の名称や、盗まれた研究の全容は明らかにされていません。
捜査当局は、張容疑者と徐被告がHAFNIUMキャンペーンにも関与していたとみています。このキャンペーンは2020年後半、攻撃者がMicrosoft Exchange Serverの脆弱性を悪用し、組織のメールシステムに侵入したことで始まりました。Microsoftは2021年3月にこのキャンペーンを公表しています。
侵入後、攻撃者はウェブシェルを設置したとされています。ウェブシェルは、リモートからの管理操作を可能にするサーバーサイドのスクリプトです。このアクセスにより、メールボックスの検索や情報の窃取が可能になりました。標的となった国際法律事務所では、侵入者が「Chinese sources」「MSS」「Hong Kong」といった語句を検索していたと、検察は主張しています。
FBIは、より広範なHAFNIUMキャンペーンによって、1万2,700を超える米国の組織が侵害されたとしています。ただし、この数字は、COVID-19研究の被害者や、張容疑者が自ら侵入したシステムを特定するものではありません。パッチや検知のためのガイダンスが出ていたにもかかわらず、2021年3月下旬の時点で、影響を受けた米国のExchangeサーバーでは数百件のウェブシェルが稼働したままでした。
徐被告は上海博御網絡(Shanghai Powerock Network)に勤務していたとされています。Cyber Security Newsは過去の報道で、張容疑者の雇用主を上海箭星(Shanghai Firetech)と特定し、侵入的なデータ収集技術に関する特許を調べました。ただし、これらの特許から、実際の侵入でどのツールが使われたかは特定できません。
司法省は、中国の請負業者のエコシステムが政府の関与を覆い隠す一方で、侵害されたシステムが他の攻撃者による悪用にさらされたままになっていると指摘しています。9件の訴因からなる起訴状は、あくまで容疑をまとめたものです。両被告は、有罪が証明されるまでは無罪と推定されます。
「正義への報奨金」プログラムは、外国政府の指示による米国の重要インフラへのサイバー攻撃について、Torを利用した通報窓口を設けています。情報提供者は、条件を満たせば、移住支援や暗号資産による報奨金の支払いを受けられる可能性があります。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入
翻訳元: https://gbhackers.com/u-s-offers-10-million-reward-for-chinese-hacker-behind-alleged/