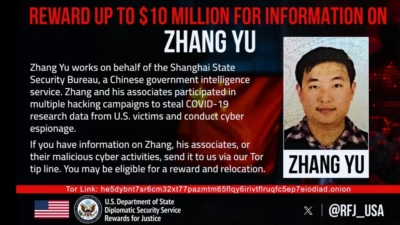
米国務省は、中国国籍の張宇(Zhang Yu)容疑者に関する情報提供者に対し、最大1000万ドルの報奨金を支払うと発表しました。張容疑者は、米国のCOVID-19研究やMicrosoft Exchangeサーバーに対し、国家の指示に基づくサイバー攻撃を行った疑いが持たれています。
報奨金プログラム「Rewards for Justice」は、張容疑者の身元や所在の特定につながる情報のほか、同容疑者の共犯者や悪意あるサイバー活動を明らかにする情報を求めています。
条件を満たす情報提供者には、同プログラムの安全なTor通報窓口を通じて、移住支援や暗号資産による報酬が提供される場合もあります。
米当局によると、44歳の張容疑者は、中国国家安全部の一機関である上海市国家安全局に所属しながら、上海市の企業Shanghai Firetech Information Science and Technology Companyを指揮していたとされています。
FBIによると、張容疑者は現在も逃亡中です。一方、共犯とされる徐澤偉(Xu Zewei)被告は2025年7月にミラノで逮捕され、2026年4月25日に米国へ身柄を引き渡されました。その2日後には、ヒューストンの連邦裁判所に出廷しています。
不正侵入が行われたとされるのは、2020年2月から2021年6月にかけてです。検察は、徐被告とその共謀者らが、COVID-19のワクチン、治療法、検査法を研究していた米国の大学や免疫学者、ウイルス学者を標的にし、その進捗状況を中国の情報機関員に報告していたと主張しています。
裁判資料によると、徐被告は2020年2月19日、テキサス州の研究大学に侵入したことをSSSBの職員に報告しました。その3日後、この職員はCOVID-19研究者の特定のメールボックスにアクセスするよう指示したとされています。
その後、徐被告はメールボックスの内容にアクセスしたと報告しており、単なる偵察の失敗ではなく、データの窃取が行われたことをうかがわせます。ただし、当局は大学名を公表しておらず、盗まれたすべての文書も明らかにしていません。
張容疑者と徐被告は、2020年後半から、HAFNIUMキャンペーンにも関与したとされています。このキャンペーンでは、Microsoft Exchange Serverの脆弱性を悪用してメール基盤に侵入していました。
攻撃者は初期侵入後、ウェブシェルを設置し、遠隔からの継続的な管理、メールボックスの検索、データの窃取を行いました。ある国際的な法律事務所では、「Chinese sources」「MSS」「Hong Kong」といった語句が検索されていたと報じられています。
Microsoftは2021年3月、このExchangeのゼロデイ攻撃キャンペーンを公表し、緊急パッチと検知用のリソースを公開しました。
CSNは、悪用に成功した場合、ファイルやメールボックス、保存された認証情報に継続的にアクセスされるおそれがあると指摘しています。また、影響を受けたのはオンプレミス版のExchangeサーバーであり、Exchange OnlineやMicrosoft 365のクラウドメールは対象外だと強調しています。
FBIは、1万2700を超える米国の組織が被害を受けたとしていますが、これは張容疑者やCOVID-19関連のスパイ活動に限らず、より広範なHAFNIUMの作戦によるものとしています。
米司法省は、中国が国家の関与を隠すために契約業者を利用していると指摘しています。また、侵害された組織が、犯罪者による二次的な攻撃にさらされるおそれもあるとしています。
張容疑者と徐被告は9つの罪状で起訴されていますが、これらはあくまで容疑であり、有罪を意味するものではありません。Rewards for Justiceは、情報提供者に対し、公式のTorチャネルを通じて、裏付けとなる証拠を簡潔にまとめて提出するよう呼びかけています。このチャネルは、情報提供者の保護を目的に設計されています。
1万6000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/u-s-offers-10-million-for-chinese-hacker-accused/