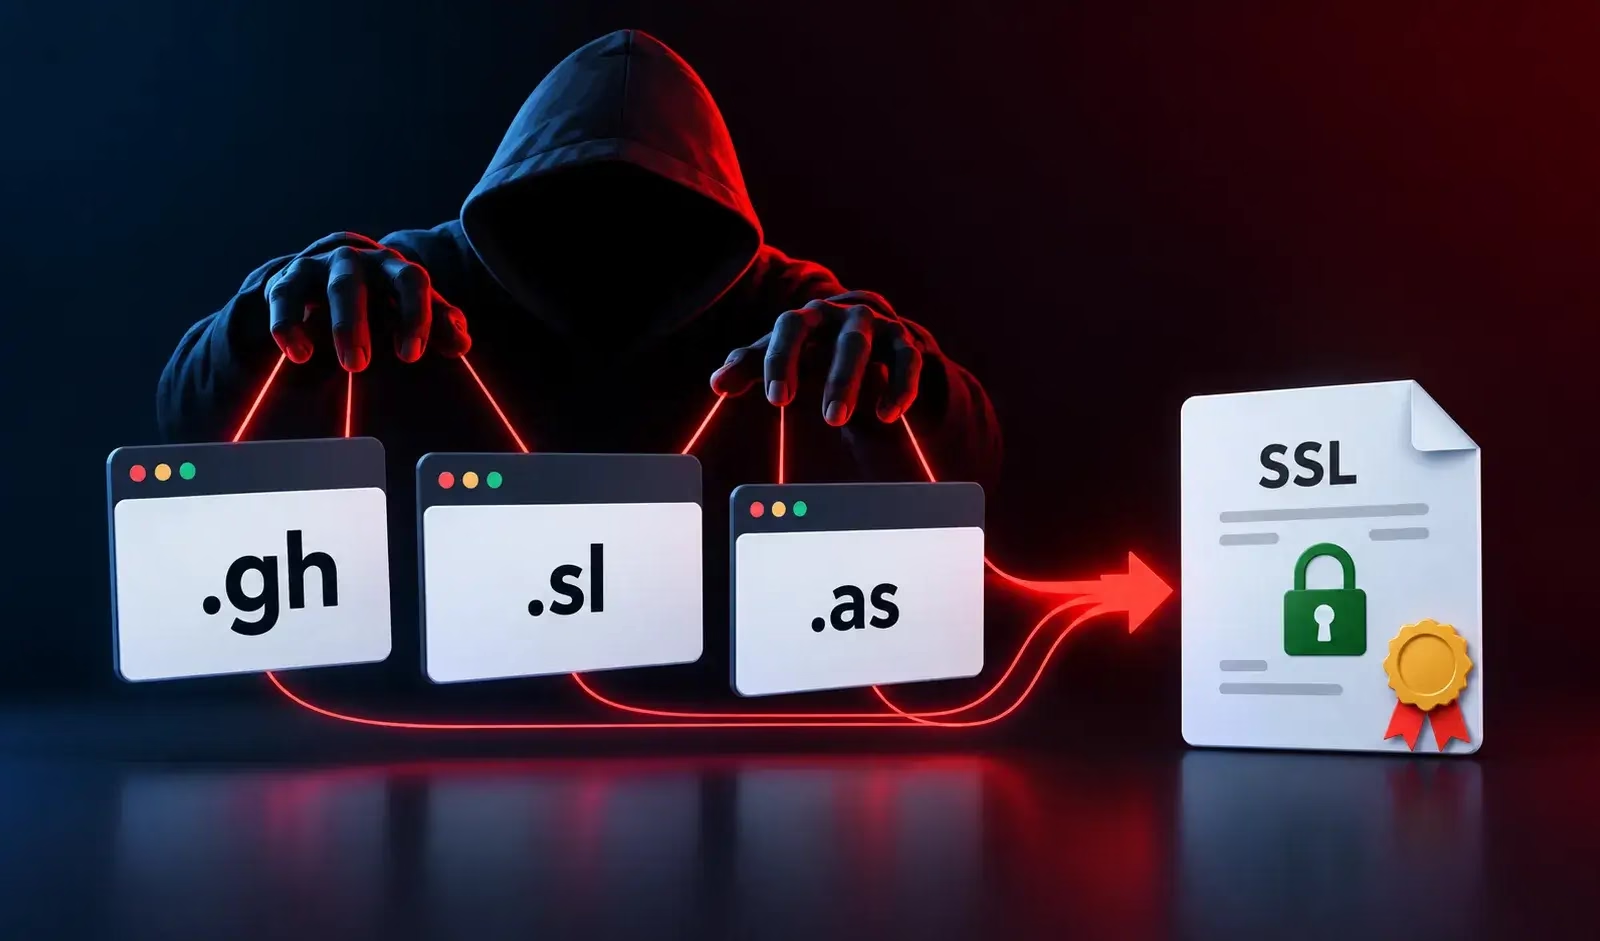
攻撃者は、ガーナ(.gh)、シエラレオネ(.sl)、米領サモア(.as)の国別コードトップレベルドメイン(ccTLD)について、第三者が運営するインフラを侵害しました。
攻撃者は権威DNSレコードを改ざんし、Googleのドメインやその他の組織に対する不正なHTTPS証明書を取得しました。
ドメインを乗っ取った攻撃者
ChromeのSecure Web and Networking Teamは2026年10月6日の開示で、今回のインシデントにGoogleのシステム侵害は含まれないと説明しました。攻撃者が狙ったのは、影響を受けたccTLDの名前空間です。そのため、これらのサフィックスを使うドメインはすべてリスクにさらされました。
Googleは、自社サービスに対する不正な証明書をChromeで速やかにブロックしました。あわせて、証明書を発行した認証局と連携し、失効手続きも進めました。さらに分析を進めたところ、ほかの組織に関連する証明書も見つかり、ブラウザでより広範な保護措置を講じることになりました。
今回の攻撃は、DNSの管理権限と証明書発行の関係を悪用しています。認証局は通常、証明書を発行する前に、申請者が対象ドメインを管理していることを確認します。
検証方法によっては、特定のDNSレコードを公開することで管理権限を証明します。そのため、権威DNSを掌握した攻撃者は、正規の所有者の許可を得ずに、ドメイン検証の要件を満たしたかのように装えます。
Googleは、影響を受けた証明書を発行した認証局が不適切な対応をしたと考える理由はないと強調しています。開示では、信頼の失敗の根本原因として、侵害されたDNSインフラを挙げています。
ただし、インシデントレポートには、攻撃者の正体や最初の侵害手法、影響を受けたドメインの一覧、証明書の総数は記載されていません。証明書が通信の傍受やサービスのなりすましに使われたかどうかも、明らかにされていません。
ChromeはCRLSetsを実装し、不正な証明書を拒否しています。ChromiumはCRLSetsを、緊急時に証明書を迅速にブロックするための主要な手段と位置づけています。ただし、あらゆる証明書失効の手段を完全に置き換えるものではありません。
Googleはまず自社サービスを対象とする証明書をブロックしました。その後、Certificate Transparencyの分析によって、世界的な大手ブランドや広く使われているオンラインサービスなど、ほかにも影響を受けた組織があることが判明しました。
Chromeはこれらの証明書を先回りしてブロックし、可能な場合は影響を受けた組織に連絡しました。Googleは発行元の認証局とも連携して証明書の失効を確実にし、Chrome以外にも保護を広げています。
Chromeユーザーは、こうした保護を受けるために特別な対応をする必要はありません。一方でGoogleは、調査では影響を受けたすべてのドメインを特定できていない可能性があると注意を促しています。また、Chrome固有の対策では、ほかのクライアントのユーザーを確実に守れないおそれもあるといいます。
Googleは、パークドメインや地域向けのドメインも含め、保有するすべてのドメインでCertificate Transparencyを継続的に監視するよう推奨しています。
CTログは、誰でも監査できる公開記録です。監視サービスを使えば、自組織のドメインに対して証明書やプレ証明書が発行された際に、所有者へ通知できます。.gh、.sl、.asドメインを運用する組織は、最近のログに予期しない証明書の発行がないか確認してください。
Googleはさらに、ACMEアカウントのバインディングを併用した、制限的な認証局認可(CAA)ポリシーの導入も勧めています。RFC 8657はaccountUriとvalidationMethodsのパラメータを定義しており、対応するCAAポリシーでは、証明書の発行を特定のアカウントや検証方法に限定できます。ただし、利用する認証局がこれらの制限に対応しているかどうかは、各組織が確認する必要があります。
CAAは、DNSの乗っ取りが続いている間の証明書発行を防げません。それでも、復旧後に制限的なポリシーを復元すれば、攻撃者がキャッシュされたドメイン検証結果を悪用して追加の証明書を取得することは阻止できます。
Googleは、証明書の有効期間の短縮と、HTTPSエコシステム全体での検証結果の再利用削減を、今後も推進していくとしています。
MTTRを21分短縮し、影響が出る前にサイバー脅威を阻止。ANYRUNのSandboxをSOCに導入。
翻訳元: https://gbhackers.com/attackers-hijack-gh-sl-and-as-domains/