
Chrome、eMudhraのルート証明書を削除へ:TLS証明書の入れ替えガイド
Googleは10月27日、Chromeの信頼ストアからルート証明書「emSign ECC Root CA–G3」を削除する予定です。このルートにチェーンされたTLS証明書を使い続けているWebサイトは、アクセスに支障が出る恐れがあります。Googleは、eMudhraの侵害された8つの中間証明書から発行されていな
Googleは10月27日、Chromeの信頼ストアからルート証明書「emSign ECC Root CA–G3」を削除する予定です。このルートにチェーンされたTLS証明書を使い続けているWebサイトは、アクセスに支障が出る恐れがあります。Googleは、eMudhraの侵害された8つの中間証明書から発行されていな
研究者が、eMudhraの中間認証局8件の秘密鍵を数秒で復元しました。証明書の偽造やWebサイトのなりすましにつながるおそれがあります。 GoogleとMozillaによると、インドのデジタルトラストプロバイダーであるeM
攻撃者が3つの国別コードトップレベルドメイン(ccTLD)のレジストリを侵害し、複数のGoogleドメインや他組織のサイトを対象とするHTTPS証明書を不正に取得していたことがわかりました。 Googleの Chrome Secure Web and Networking Teamが10月6日に公開した投稿によ
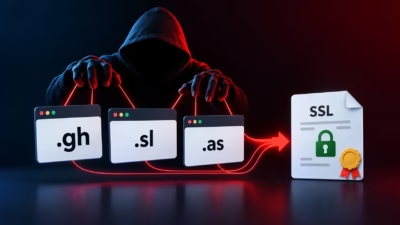
攻撃者は、ガーナ(.gh)、シエラレオネ(.sl)、米領サモア(.as)の国別コードトップレベルドメイン(ccTLD)について、第三者が運営するインフラを侵害しました。 攻撃者は権威DNSレコードを改ざんし、Googleのドメインやその他の組織に対する不正なHTTPS証明書を取得しました。 ドメインを乗っ取った攻撃者
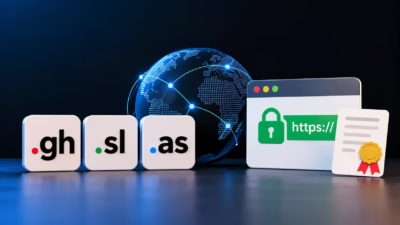
攻撃者が第三者の国別コードドメイン(ccTLD)のインフラを侵害し、権威DNSレコードを改ざんすることで、Googleの複数のドメインやその他の組織に対する不正なHTTPS証明書を取得しました。 被害が確認されたのは、ガーナ、シエラレオネ、米領サモアに関連する.gh、.sl、.asの名前空間です。Googleは、自社
TypeSafe AIが新たに公開した意思決定モデル「Jev」のユーザーを狙い、よく似たドメインが急増しています。製品の発表から8日以内に、「jev」を冠した約670件のドメインがTLS証明書を取得しました。 このうち複数のサイトは、すでに非公式のAPI販売サイトとして稼働しています。プロンプトをTypeSafeのイ
Googleは4月16日にAndroid 17 Beta 4をリリースしました。これはAndroid 17リリースサイクルで予定されている最後のベータビルドです。このビルドはアプリケーション互換性テストとファイナルリリース前のプラットフォーム安定性を対象としており、安定版配信前に開発者が考慮する必要がある複数の動作変

Android 17は、このOSの新しいバージョンを対象とするアプリケーションの...