TypeSafe AIが新たに公開した意思決定モデル「Jev」のユーザーを狙い、よく似たドメインが急増しています。製品の発表から8日以内に、「jev」を冠した約670件のドメインがTLS証明書を取得しました。
このうち複数のサイトは、すでに非公式のAPI販売サイトとして稼働しています。プロンプトをTypeSafeのインフラへ中継しながら、公式料金の最大11.5倍を顧客に請求しています。
TypeSafeは9月15日、「System One」モデルとしてJevを発表しました。生成テキストではなく、選択肢、スコア、はい/いいえの判定といった型付きの構造化された決定を返すよう設計されたモデルです。
対話型の応答ではなく、スキーマに沿った予測可能な出力を必要とする自動化ワークロードを想定しています。
Jevへの関心が急速に高まったことで、便乗するドメイン運営者にとっては好機が生まれました。
これらのサイトはAPIドキュメント、プレイグラウンド、料金プラン、決済フローを備えています。すぐに利用したい開発者には、公式サイトのように見えかねません。
販売サイトがJevの独自実装を提供している様子はありません。
研究者によると、実際にはリクエストをTypeSafeの上流APIへ転送しており、顧客と公式プラットフォームの間に正体不明の仲介者が入る形になっています。
これは金銭面とデータセキュリティの両面で問題があります。ユーザーは過剰な料金を支払うおそれがあるうえ、独自のソースコードや顧客記録、社内の業務データを含みかねないプロンプトが、第三者のサーバーを経由することになります。
ComputerScience
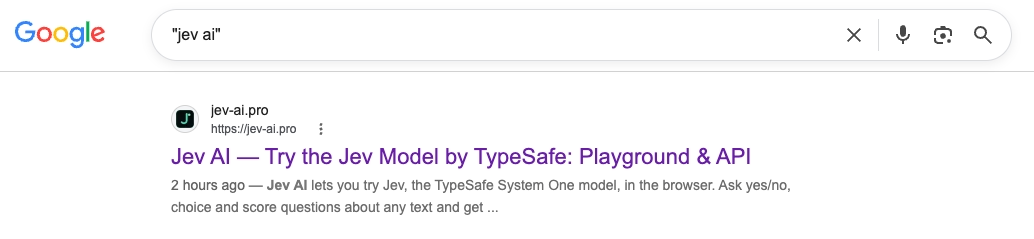
TypeSafeが公表するJevの入力処理料金は100万トークンあたり0.042ドル(10億トークンあたり42ドル)です。このモデルは生成文ではなく型付きの決定を返すため、出力は無料です。
これに対し、jev-ai[.]proとjev-agent[.]orgが宣伝する月額プランは、入力100万トークンあたり約0.247〜0.483ドルに相当します。公式料金の約6倍から11.5倍です。
これらのサイトは共通のJavaScriptを使用しており、定期購読プラン、「年払いで50%オフ」という訴求、ウェルカムクレジット、毎日のチェックイン特典、日ごとにリセットされるカウントダウンタイマーも共通しています。
jev-ai[.]proの年額プランは上乗せ幅が小さくなっているものの、直接利用する場合の3〜6倍の費用がかかります。
研究によると、jevtypesafeai[.]comのスターターパッケージは100万トークンあたり0.25〜0.42ドルに相当し、6〜10倍の上乗せです。
670件のJevドメインが登録
TypeSafeとは無関係であるとの免責文言は掲載されていました。ただし、フッターや法的ページにとどまり、購入フローの中で目立つ形では示されていなかったとされています。
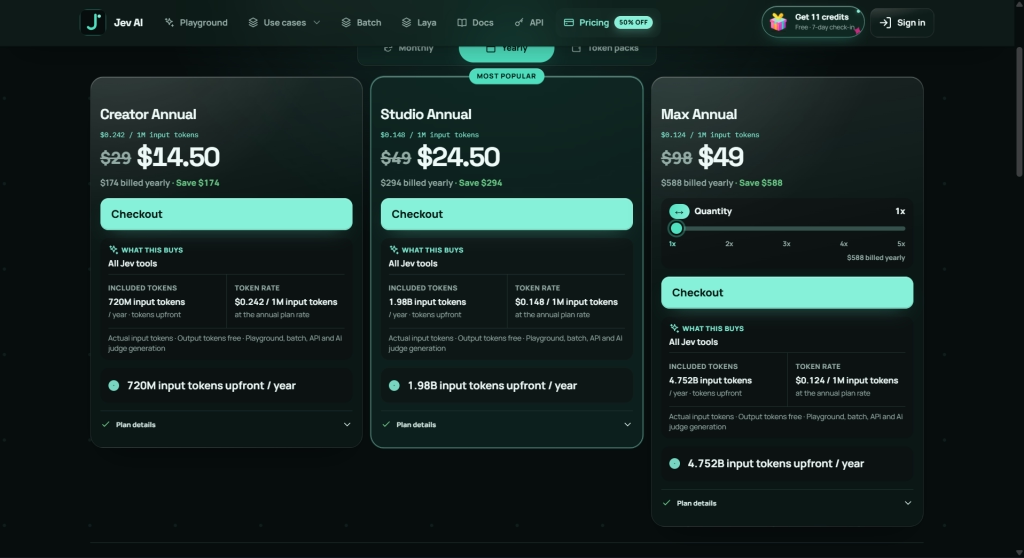
Eye Securityの調査では、「Jev AI」や「Jev TypeSafe」で検索すると、TypeSafeの正規サイトよりも上位にjev-ai[.]proやjevtypesafeai[.]comなどのサイトが表示されることが判明しました。
研究者らは、jev-ai[.]proが、18日間にわたって立ち上げられた少なくとも6つの類似構造のAI販売サイトからなる広範なネットワークにつながっていると指摘しています。
関連するドメインは、lyria35[.]pro、h3maxturbo[.]pro、faceless-reels[.]pro、taomateh3[.]pro、jev-ai[.]pro、laya-ai[.]proです。
研究者によると、いずれもNamecheapで登録され、Cloudflareの背後に配置されており、コード内に共通のサイト識別子が含まれていました。
このパターンからは、再現可能な収益化モデルがうかがえます。話題のAI製品を見つけ、キーワードを含むドメインを登録し、汎用の商用インターフェースを複製し、上流サービスに接続したうえで、大幅な上乗せ料金を課すというものです。
調査によると、Jev関連の販売サイトの一部では、法的ページに記載された発効日がドメインの登録日より前になっていました。
あるケースでは、研究者が分析している最中に、その日付が後から変更されました。
Certificate Transparencyログからは、9月15日から22日の間に「jev」を含む約670件のドメインが新たに証明書を取得したことが分かりました。9月18日だけで推定170件が登録されており、これは最初のクローンドメインが確認された日と同じです。
研究者らはさらに、9月16日から21日の間に「typesafe」を含む新規ドメインを約40件確認しました。
新規登録されたドメインのすべてが悪意を持つ、あるいは欺瞞的というわけではありません。ガイド、デモ、コミュニティプロジェクト、使われていない駐車ドメインも含まれます。
しかし、キーワードを盛り込んだ登録が増えれば、フィッシング、タイポスクワッティング、SEOポイズニング、認証情報の窃取、APIキーの漏えいといったリスクが高まります。新しく公開されたサービスへの需要が、検証済みの公式アクセスの提供を上回っている間は、特に注意が必要です。
組織がJevを利用する際は、TypeSafe公式のtypesafe.aiとconsole.typesafe.ai、または研究者が挙げた既存プロバイダー(OpenRouter、Vercel AI Gateway、Cloudflare AI Gateway)を通じてアクセスするべきです。
セキュリティチームは、ベンダーのリンクを検索順位ではなく、公式発表やドキュメントで確認する必要があります。あわせて、ドメインの登録日や証明書が最初に確認された日付を調べ、トークン料金をベンダーの公表価格と比較することが求められます。
本番ワークロードでは、法的主体、セキュリティ関連文書、データ保持ポリシー、契約上のSLAが明確でない仲介事業者は、サプライチェーンおよびデータガバナンス上の重大なリスクとして扱うべきです。
SOCのアラート調査を1件あたり21分短縮。即座のIOCコンテキストでSOCを強化し、迅速な対応を実現: SOCにTI Lookupを統合する
翻訳元: https://gbhackers.com/670-jev-domains-registered/