サイバーセキュリティの現場で防御態勢の強化に貢献するとして注目を集めた、オープンソースのセキュリティソリューションを厳選して紹介します。
オープンソースのシークレットスキャンツール「Sift」、Microsoft 365・Slack・Jiraから認証情報を検出
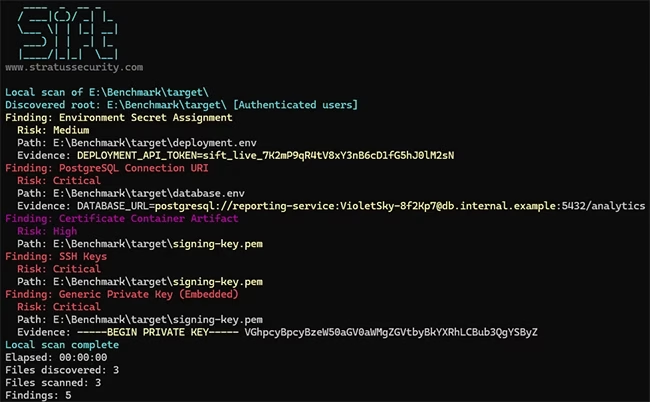
Siftは、無料のオープンソース・コマンドラインツールです。ローカルディスク、Windowsファイル共有、Active Directoryドメイン全体、SharePoint、OneDrive、Teamsチャネルのファイル、Slackのメッセージ、JiraやConfluenceなど、企業が業務データを保管するさまざまな場所からパスワードやAPIキー、その他の機密データを探し出します。ペネトレーションテストを手がけるコンサルティング会社のStratus Securityが自社の案件向けに開発し、無償で公開しました。
ToolHive:あらゆるMCPサーバーを安全に実行するオープンソースの仕組み
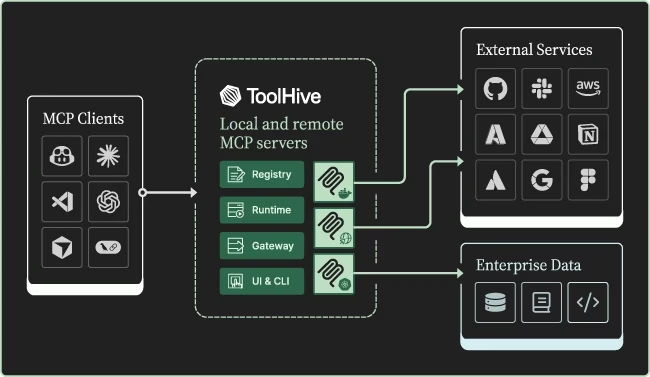
ToolHiveは、Model Context Protocol(MCP)サーバーをコンテナ内で実行するオープンソースのプラットフォームです。MCPサーバーは、CursorやClaude CodeといったAIクライアントが外部ツールにアクセスするためのコネクターです。StacklokはToolHiveをApache 2.0ライセンスで提供しており、ランタイム、Kubernetesオペレーター、レジストリのいずれも、自前でホストする限り費用はかかりません。
AI-Infra-Guard:AIシステム向けのオープンソース・セキュリティスキャナー
Tencentの朱雀ラボ(Zhuque Lab)は、AIシステム向けのオープンソース・セキュリティスキャナーAI-Infra-Guardを開発しました。OllamaやvLLM、ComfyUIなど稼働中のサービスをフィンガープリンティングで特定し、1,600件を超える既知のCVEと照合します。さらに、MCPサーバーやエージェントスキルを14のリスクカテゴリーにわたって検査し、対象モデルに対するジェイルブレイク評価も実施します。
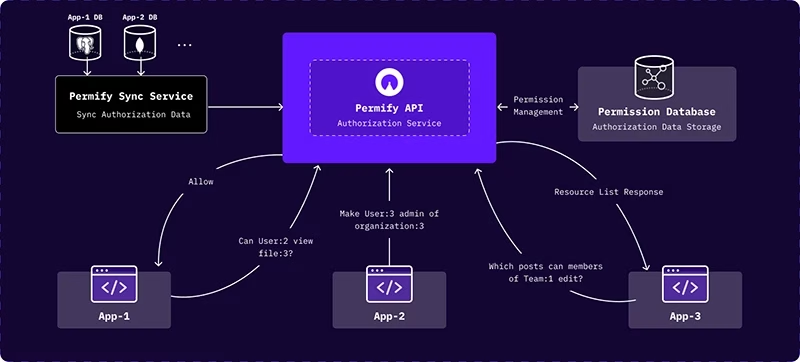
Permify:オープンソースのAuthorization as a Service
Permifyは、オープンソースの認可サービスです。「ユーザーXはドキュメントYを閲覧できるか」「チームYのメンバーはどの投稿を編集できるか」といったアクセスに関する問い合わせに、実行時に応答します。こうしたルールをアプリケーションのコードから切り離し、一か所で管理できます。
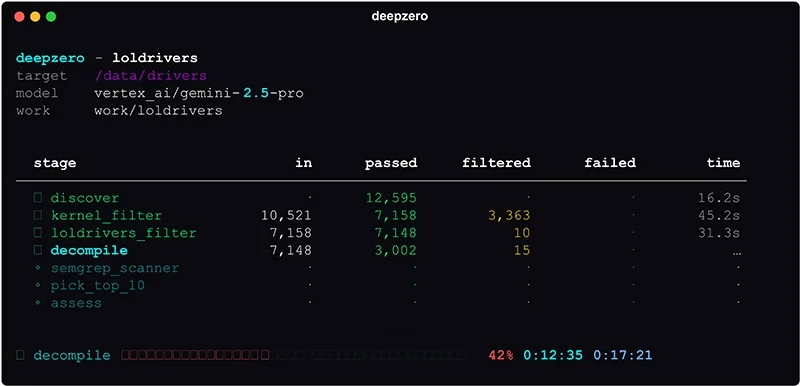
DeepZero:脆弱なWindowsドライバーを探し出すオープンソースツール
DeepZeroは、悪用可能なWindowsカーネルドライバーの探索を自動化するオープンソースのエンジンです。バイナリを格納したフォルダーを指定すると、解析、分解、スキャンを行い、大半を除外したうえで、残ったものが攻撃可能かどうかを言語モデルに判定させます。パイプラインはYAMLで記述し、コードはPython 3.11以降で動作します。
Gopass:チーム向けのオープンソース・コマンドラインパスワードマネージャー
Gopassは、無料のオープンソースのパスワードマネージャーです。認証情報を暗号化したストアに保管し、コマンドラインから操作します。開発者は、標準的なUnix向けパスワードマネージャーであるpassの代替として、そのまま置き換えられるように設計しました。
Prismor:AIエージェント向けのオープンソース・ランタイム制御基盤
Prismorは、AIコーディングエージェント向けの無料のオープンソース・セキュリティレイヤーです。Claude CodeやCodex、CursorといったエージェントとそのエージェントJが実行しようとする操作の間に入り、ツールの呼び出しを実行前にポリシーと照らし合わせて確認します。判定は、許可、警告、ブロックの3種類です。
Authorizer:アプリ向けのオープンソース認証・認可サーバー
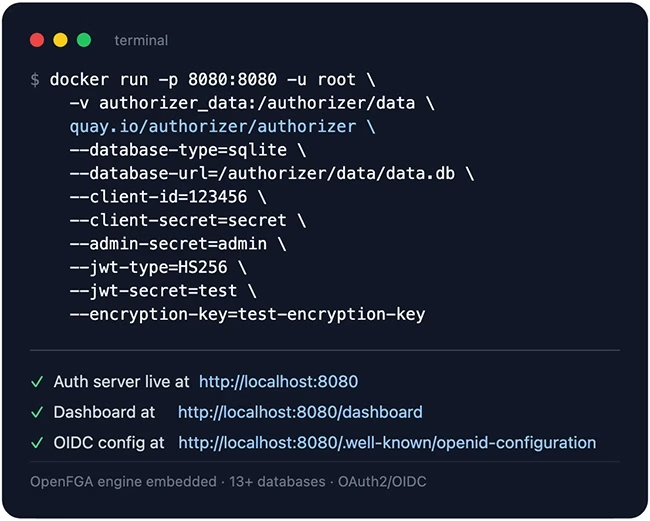
Authorizerは、Webアプリやモバイルアプリのサインインとアクセスコントロールのためのオープンソースサーバーです。チームは自社のインフラ上で運用でき、ユーザーアカウントも任意のデータベースに保管できます。開発者は、ユーザーのログインを処理するGo製の同一プログラムに、権限エンジンとAIエージェント向けのインターフェースを組み込みました。これにより、チャットボットはドキュメントを取得する前に、ユーザーにその閲覧権限があるかどうかを確認できます。