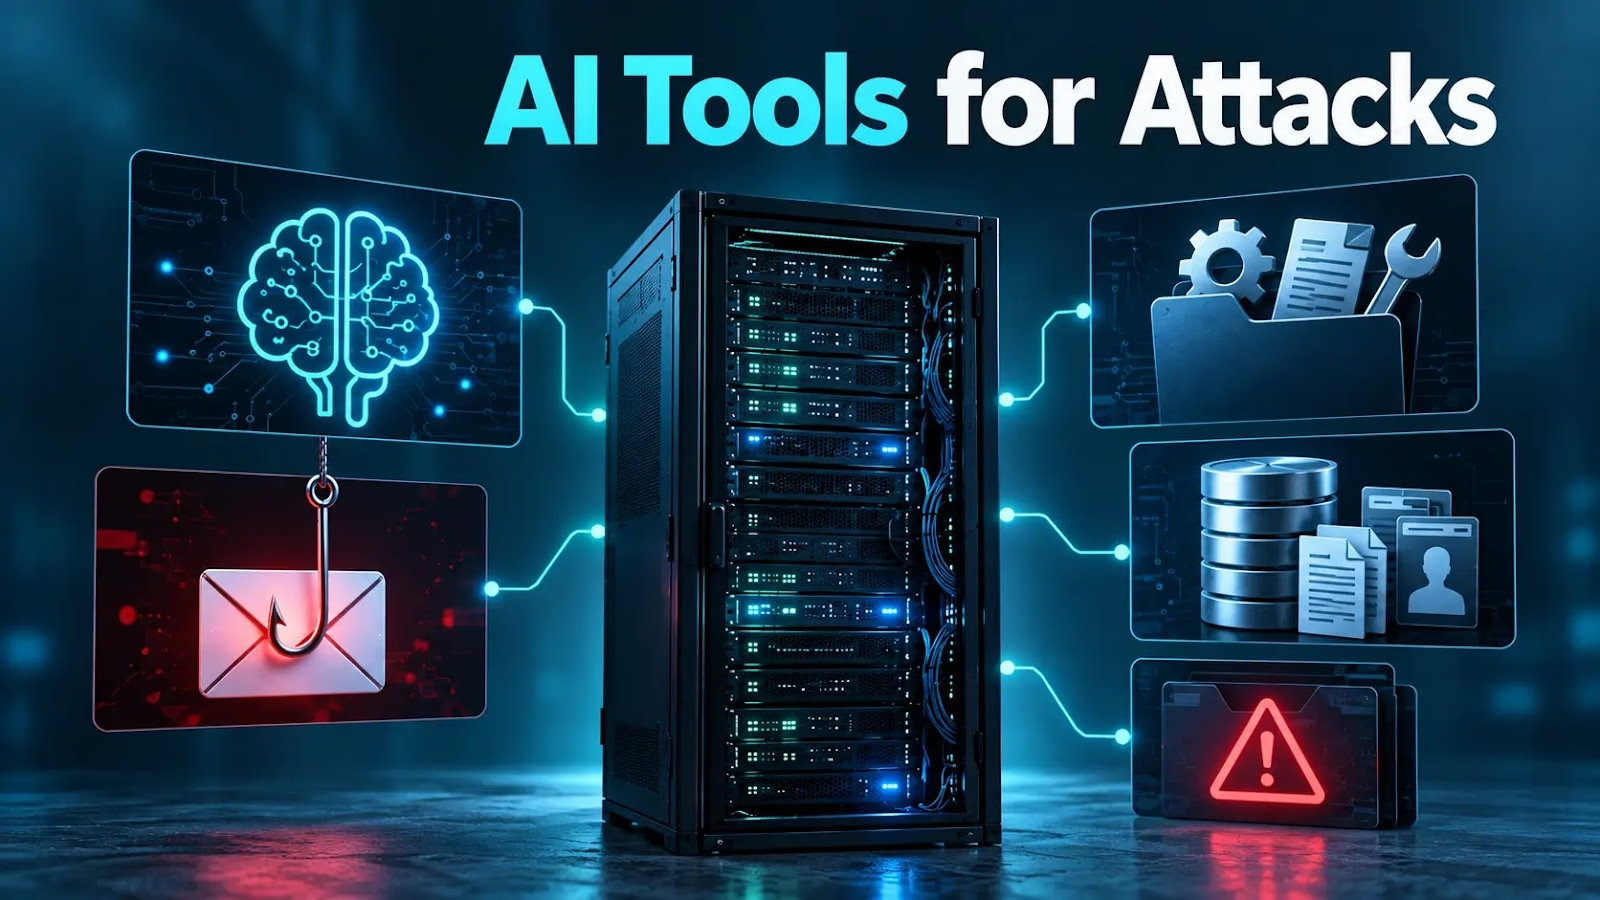
BlackHatSect0rおよびDXQRTXXというペルソナに関連するサイバー犯罪サーバーが、インターネット上に公開された状態で見つかりました。AIを活用した自動化を組み合わせていたとされる、攻撃者の作業環境が明らかになっています。
サーバーには、独自のコマンド&コントロール(C2)ツール、フィッシング用リソース、窃取された認証情報、標的リスト、運営者同士の内部通信が保管されていました。
今回の露呈が注目されるのは、押収された資料の規模だけではありません。皮肉な点もあります。
数週間後、同じエコシステムに属するとされるインフラ自体が、基本的なアクセス制御の不備によって誰でもアクセスできる状態になっていたのです。
このサーバーには、少なくとも2026年5月から8月にかけて活動していたフランス語圏のサイバー犯罪グループの作業環境が、そのまま公開されていたとされています。
研究者は、この資料群を単なる流出データベースや個別のマルウェア検体にとどまらないものだと説明しています。開発中のソースコード、認証情報のストア、Telegramのチャット履歴、偵察データ、フィッシング用素材、詐欺ツール、金融機関を狙うためのメモが含まれていました。
調査によると、公開されていた環境には数千個のファイルと数GBに及ぶ運用データがありました。
関連する分析では、Go言語で書かれた独自のスキャン・C2プラットフォーム、認証情報の窃取ツール、フィッシング基盤、恐喝用リソース、シェル履歴の痕跡が報告されています。
なお、このインフラの調査は、静的解析、受動的な観測、公開情報の調査で行われたとされます。攻撃者が管理するシステムへの能動的な接触はありませんでした。
回収された認証情報保管庫には、1万6,000件超のレコードがあったとされます。データベースへのアクセス情報、SMTPアカウント、APIキー、AWS認証情報へのアクセスなどが含まれていました。
研究者は、約49万8,000件のURLからなる大規模な標的リストも確認しています。この中には、フランス政府のサブドメイン数百件が含まれていました。
このグループは、「GHOST C2 v6.0」という独自のC2フレームワークを開発していたとされます。Go言語で書かれ、コード量は約1万3,000行です。
モジュールは、スキャン、認証情報の抽出、エクスプロイトのワークフロー、リバースシェルの処理を担う設計でした。
これと並んで、ほぼ1万8,000行に及ぶPython製の「Discovery Engine」も見つかっています。
このツールは、Certificate Transparencyのレコードへの問い合わせ、パッシブDNSデータの確認、「crypto」「wallet」「exchange」といったキーワードに関連するサブドメインへのブルートフォースによって、新たな標的を継続的に見つけるよう作られていたとされます。
ここまで自動化が進むと、日常的なインターネット偵察は手作業ではなくなります。攻撃を絶え間なく続けるパイプラインへと変わります。
Threatmonの研究者によると、DXQRTXXを名乗る運営者は、別のフィッシンググループのサーバーが公開状態になっていた件を話題にした後、Telegramのフォロワーに対して運用セキュリティの向上を促していたとされます。
Cross-sitescripting protection
同じグループについての別の報告によると、運営者らは、DeepSeekのモデルに接続した自前運用のNous Research製Hermes AIエージェントを使っていたとされます。
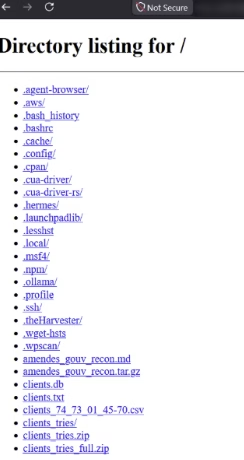
運営者らは、安全性を重視した指示を取り除き、環境変数HERMES_DISABLE_SAFETY=1を設定していたとされます。これにより、エージェントがスキャン、シークレットの探索、Telegramへの報告、フィッシングの準備、ワークフローの自動化を支援できる状態になっていました。
データセットからは、このグループが広範なスキャンと、特定の金融機関や政府機関を狙った手作業による深い調査を組み合わせていたことがうかがえます。
ある作戦では、フランスの交通違反罰金支払いサービス「ANTAI」に狙いを定めていました。攻撃者は、クライアント側のAngularコードを調べ、埋め込まれた暗号関連の値やトークン生成ロジックを探っていたとされます。
別のツール群は、暗号資産取引所のCoinstable.ioを標的にしていました。
スクリプトは、JWTの署名シークレットが文字列「secret」そのままで設定されている点を突いていたとされます。これにより、管理者権限を偽装したクレームの作成、アカウントの列挙、出金リクエストの準備を試みていました。
ただし、これらの主張は慎重に受け止める必要があります。ツールやスクリプトが存在するからといって、侵害や窃取、出金が実際に成功したことの証明にはなりません。
最も重要なのは、疑われている侵入の手口が、新たなゼロデイ脆弱性には頼っていなかった点です。
攻撃は、公開された.envファイル、ブラウザに配信されるシークレット、脆弱なJWT設定、外部から到達可能なストレージなど、防げたはずのデプロイ時の不備を中心に組み立てられていました。
このグループは、数百人の購読者がいるTelegramチャンネルを運営していました。データ流出とされる情報の宣伝、攻撃ツールの配布や告知、政治的メッセージの拡散、フォロワーとの交流に使っていたとされます。
8月には、盗んだデータベースよりも攻撃ツールへの関心が高いことが、投票で示されたと報告されています。流出データを公に宣伝する活動から、他のサイバー犯罪者を支援する活動へと軸足を移していた可能性があります。
研究者は、フィッシングやビッシング(音声フィッシング)の準備とみられる動きも確認しました。ある報告は、フランスの通信事業者の契約者レコード約45万件を含むデータセットについて説明しています。
また、Société Généraleをかたるソーシャルエンジニアリングキャンペーンも確認されました。悪意あるリンクをクリックさせるのではなく、攻撃者が管理する番号に被害者から電話をかけさせることを狙ったものです。
この事案は、AIによる自動化が従来型のセキュリティ不備をいかに増幅させるかを示しています。
組織は直ちに、外部に公開しているインフラを点検すべきです。対象は、公開された設定ファイル、クラウドストレージ、ソースコードリポジトリ、CI/CDのアーティファクト、バックアップディレクトリ、そしてシークレットを含むフロントエンドのJavaScriptです。
公開場所で見つかった認証情報は、単に削除するだけでなく、必ずローテーションしてください。
セキュリティチームは、デフォルトのJWTシークレットの置き換えも進める必要があります。暗号関連の情報やトークン生成機能はサーバー側のシステムに移し、管理用ディレクトリには認証を強制してください。さらに、.hermesディレクトリ、SOUL.mdファイル、HERMES_DISABLE_SAFETY=1といった不審なAIエージェントの痕跡を監視することも重要です。
Cross-sitescripting protection
SOCのアラート調査を1件あたり21分短縮。即座にIOCのコンテキストを得て、迅速な対応を実現します。 SOCにTI Lookupを導入する
翻訳元: https://gbhackers.com/ai-tools-for-attack/