
ARTEX AIとClaudeエージェント、韓国の銀行へのサイバー攻撃に悪用
中国語を話すハッカーが今月上旬、侵入テストスイート「ARTEX AI」とClaudeエージェントを使ってサイバー攻撃を仕掛け、韓国の金融セクターを揺るがしました。 攻撃者は、新韓銀行(Shinhan Bank)、KB国民銀行(KB Kookmin Bank)、ハナ銀行(Hana Bank)など複数の韓国の銀行を標的に
中国語を話すハッカーが今月上旬、侵入テストスイート「ARTEX AI」とClaudeエージェントを使ってサイバー攻撃を仕掛け、韓国の金融セクターを揺るがしました。 攻撃者は、新韓銀行(Shinhan Bank)、KB国民銀行(KB Kookmin Bank)、ハナ銀行(Hana Bank)など複数の韓国の銀行を標的に
ロシアとイランの影響工作キャンペーンが、ChatGPTを使ってソーシャルメディアやニュースサイト、偽の研究機関を通じてプロパガンダを拡散していたことが、研究者の調査で明らかになりました。 ChatGPTを開発するOpenAIは木曜日、安全性に関する報告書を公開し、両キャンペーンに関連するアカウントを停止したと明らか
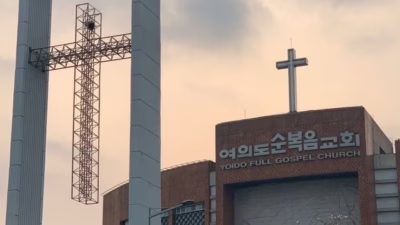
韓国最大級のプロテスタント教会2カ所が、数十万人規模の会員の機密情報が流出した可能性があるサイバー攻撃について調査を進めています。流出した恐れがあるのは、個人情報や財務記録、内部文書などです。 ソウルに本部を置く汝矣島純福音教会(Yoido Full Gospel Church)とサラン教会(SaRang Chur
中国を拠点とするとみられる攻撃者が、AIツールを活用して韓国の金融機関からデータを窃取するキャンペーンを成功させていたことが、CrowdStrikeの調査で明らかになりました。 同社によると、攻撃者は2026年9月下旬から10月上旬にかけて実行したこのキャンペーンで、中国で開発されたオープンソースのエージェント
8月、Malwarebytesの研究チームは、ほぼ誰でも高度なオンライン詐欺を仕掛けられるようにする新たな悪意あるターンキーキットについて報告しました。このキットは単なる偽サイトではありません。コマンドセンター、被害者の追跡機能、管理ツールをすぐに使えるパッケージにまとめており、詐欺を運用するために必要な技術的知
ロシア語圏のサイバー犯罪者が、RaaS(ランサムウェア・アズ・ア・サービス)の提携先を裏切り、世界各地の24社以上の被害者から脅し取った資金を持ち逃げしていたことが、CloudSEKの調査で明らかになりました。 脅威インテリジェンスを専門とする同社は、10月5日に公開した新たなレポート「The Gentleme
10代の少年がボスを務めるランサムウェア集団 恐喝ビジネスの首領が驚くほど若いケースもあるようです。国際的な摘発作戦「Operation KillSwitch」により、KillSecのインフラが大きな打撃を受けました。捜査当局は、同グループの主犯格を16歳の少年とみています。 9月30日、法執行機
詐欺師が、モバイルユーザーを狙った銀行詐欺を強化している銀行詐欺の試みは過去12か月で35%増加した高収入とやりがいを約束して被害者を誘い込み、金銭を要求する求人詐欺も増加している新たな調査で、銀行詐欺の犯人がモバイル端末への攻撃を強めており、この種の詐欺が過去12か月で35%増加したことが明らかになりました。固
Androidバンキングトロイの木馬「RatHat」で変化が大きいのは、マルウェア本体よりもその背後にあるインフラです。コマンド&コントロール(C2)パネルは世代を重ねるごとに、マルウェアのビルド、感染端末の管理、さらにAIによる被害者の優先順位付けまで行えるようになりました。 Cleafyが9月28日に公開し
Pindropが公表した「2026 Deepfake Readiness Index」によると、セキュリティ責任者のほぼ4分の3が過去1年間にディープフェイク攻撃を経験したか、その疑いがあると回答しました。一方、専用の防御策を備えている組織はわずか10%にとどまります。 リアルタイムのコミュニケーショ
すべての記事を読み込みました