このマルウェアは西欧、中東、カナダの顧客を標的としています。研究者らは30を超える金融機関に対するフィッシングオーバーレイの存在を確認しました。
RemControlは2026年7月のサンプルで初めて確認され、IPTVアプリ「TVTap」を装った偽のGoogle Playストアページを通じて配布されています。
Group-IBは配布経路の一つとしてマルバタイジング(不正広告)を特定しました。イタリアで確認されたキャンペーンでは、ダウンロードページはイタリアのIPアドレスを持つモバイル端末からのアクセスに対してのみ悪意あるAPKを表示していました。
ダウンロードされるドロッパーはTVTapのアップデート画面を表示します。ユーザーがインストールを開始すると、ローカルVPNサービスを起動してGoogle Playストアアプリからのネットワーク通信を遮断し、Play Protectによるリアルタイム検査を妨害します。
続いて、インストールのたびにマルウェア本体用の新しい署名証明書を生成することで証明書ベースの検知を困難にした上で、ペイロードをインストールします。
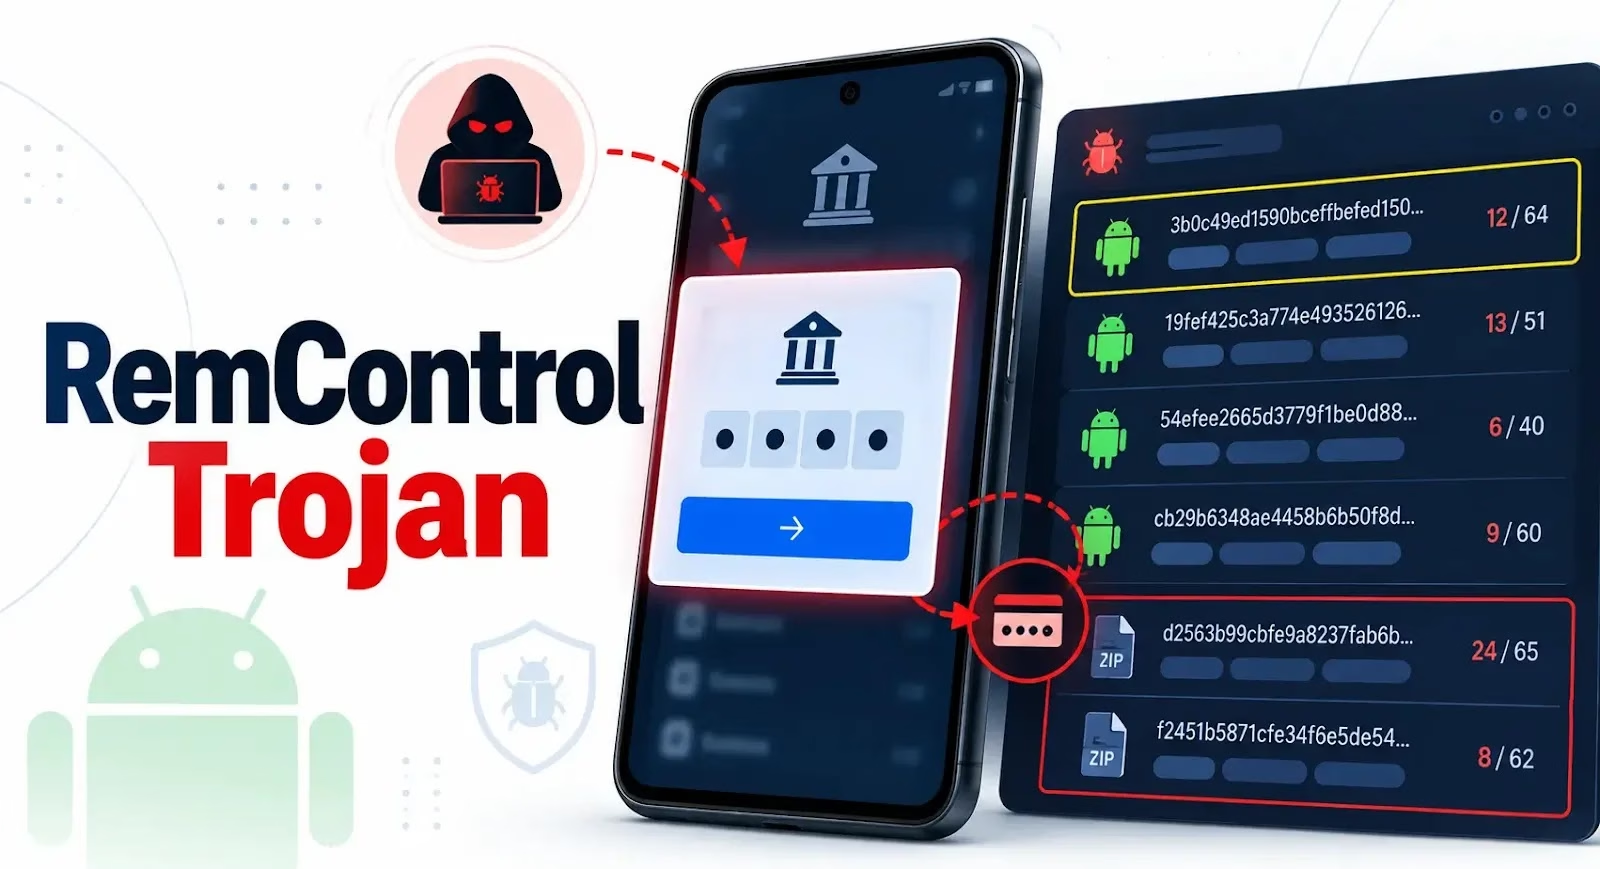
インストール後、RemControlはユーザーにAndroidのユーザー補助機能(アクセシビリティサービス)を有効にするよう求めます。この権限が付与されると、このトロイの木馬は現在開いているアプリを検知し、画面インターフェースの内容を読み取り、端末上で操作を実行できるようになります。
標的とするバンキングアプリが起動すると、RemControlはコマンド&コントロール(C2)サーバーから供給されるフィッシングページを全画面表示します。このページはPIN、モバイルバンキングコード、カードの有効期限などの入力を要求します。
入力が送信されると、フィッシングページは閉じ、その下に隠れていた本物のバンキングアプリが表示される仕組みです。
このマルウェアはスクリーンショットの取得、画面のインターフェース構造のストリーミング、入力操作に関するイベントのログ記録、さらに遠隔からのタップ・スワイプ・テキスト入力にも対応しています。
Group-IBは、複数のAndroid端末機種でロック画面のパターンを取得するよう設計されたコードも発見しました。RemControlはさらに、被害者がアプリの削除や権限の取り消しに使う設定画面を開けないようにする機能も備えています。
RemControlはアプリ内に固定のC2アドレスを保存する代わりに、Telegramのページから暗号化されたアドレスを取得します。これにより、運営者はマルウェアを作り直すことなくサーバーを変更できます。主な通信にはWebSocketが使われ、HTTPはフォールバックとして機能します。
Group-IBの調査によると、C2プロキシとオペレーターパネルの両方について、一般に閲覧可能なAPIドキュメントが見つかったとしています。
このパネルには、感染端末の管理、フィッシングオーバーレイの編集、遠隔操作セッションの記録、アフィリエイトタグ付きAPKビルドの生成といった機能が備わっていました。これらの機能は、これがMalware-as-a-Service(サービスとしてのマルウェア)型の運用であることを示しています。
調査ではまた、AIによる開発支援を示唆する痕跡も見つかっています。APIドキュメントではバンキング認証情報の送信を「クイズの回答」と表現していたほか、あるフィッシングページのHTMLには、誤って残されたAIアシスタントの応答全文が含まれていました。
これらの痕跡は、インフラやオーバーレイの一部構築にAIが関与したことを裏付けるものですが、AIが自律的に被害者を選定したりキャンペーンを運営したりしたことを示すものではありません。
注記:IPアドレスおよびドメインは、誤った名前解決やハイパーリンク化を防ぐため、意図的に無害化表記(例:[.])としています。再度有効な形式に戻す作業は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンス基盤内でのみ行ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。貴チーム向けに詳しく見る
翻訳元: https://cyberpress.org/remcontrol-trojan-steals-banking-pins/