公開サービスを狙った破壊的攻撃、金銭目的のサイバー犯罪、そして共有技術プロバイダーへの侵害が、欧州全域でサイバーセキュリティリスクを高めています。
ENISAの「脅威ランドスケープ2026」は、サイバー犯罪、国家関連活動、外国による情報操作・干渉、ハクティビズム、脆弱性の悪用を主要な脅威として挙げています。地政学的な動向が攻撃者の標的選定に影響を与えており、相互接続されたデジタルシステムによって、混乱が組織間に波及しやすくなっています。
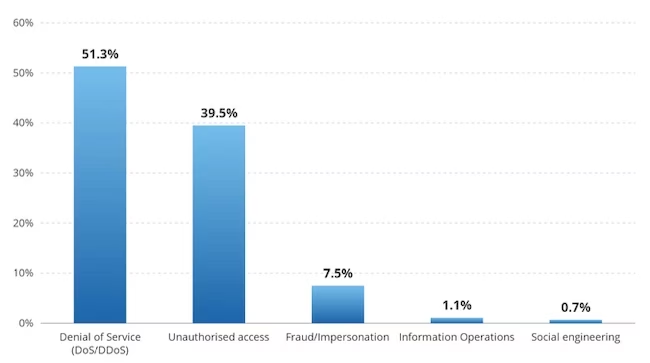
EUに影響を及ぼしたインシデント種別の内訳(出典:ENISA)
ENISAは2025年1月1日から12月31日までに記録された8,257件のインシデントを分析しました。データは主にオープンソースから収集し、これにEU加盟国およびENISAサイバーパートナーシッププログラムの参加組織から提供された匿名化情報を加えています。
ENISAのエグゼクティブディレクターを務めるJuhan Lepassaar氏は次のように述べています。「ENISAの脅威ランドスケープは、EUに影響を及ぼすサイバーセキュリティ脅威と、それが各セクターや組織にどのように分布しているかを示す単なるリストではありません。この分析は、脅威がいかに相互に関連し合うようになっているか、そして脅威グループがデジタルサービスやインフラというより大きな地図全体にどのようにその影響を広げているかを浮き彫りにしています。こうした根底にある力学を認識することは、適切な対策を講じ、デジタル経済全体で高いレジリエンスを維持するうえで極めて重要です」。
DDoS攻撃は記録されたインシデントの51.3%を占め、これに不正アクセスの39.5%が続きました。ハクティビスト集団は、政府のウェブサイトやオンラインサービスを標的としたDDoS活動の多くと関連付けられています。ランサムウェアも引き続き、EU全域で大きな混乱の要因となっています。
共有技術サービスへの攻撃が影響範囲を拡大
サイバー犯罪者は引き続き、サードパーティプロバイダー、クラウド環境、ソフトウェアサプライチェーンを標的にしています。影響を受けたサプライヤーへの依存によって、自組織のシステムが直接侵害されていない場合でも、組織はリスクにさらされる可能性があります。
インシデントには、侵害されたソフトウェア、リポジトリ、ブラウザ拡張機能に加え、広く利用されているソフトウェアライブラリやパッケージへの攻撃が含まれていました。組織は、こうしたコンポーネントを自社システムに組み込むことでリスクにさらされる可能性があります。
技術プロバイダーは、そのシステムが複数の顧客に接続していることが多いため、格好の標的となっています。あるサプライヤーへの侵入が、サービスの中断を招いたり、攻撃者にデジタルサプライチェーンの他の部分へのアクセスを与えたりする可能性があります。
ENISAは、スウェーデンのITサプライヤーを狙ったランサムウェア攻撃の事例を挙げています。この攻撃は約200の自治体・地域当局に影響を及ぼし、人事報告に使用されるシステムを混乱させました。これは、一社の侵害がそのサービスに依存する顧客にまで影響を及ぼし得ることを示す事例です。
公共行政が依然として最も標的にされるセクター
公共行政は記録されたインシデントの31.8%を占め、最も影響を受けたセクターとなりました。これに、ビジネスサービスが8.5%、運輸が8%、製造業が6.9%、金融・銀行が5.6%で続いています。
公共行政に影響を及ぼしたインシデントのうち、DDoS攻撃が81.8%を占めました。攻撃者は、選挙、法執行機関の活動、そしてロシアによるウクライナ侵攻や中東の紛争といった地政学的動向に関連して、政府のウェブサイトやオンラインポータルを繰り返し標的にしています。
公共行政に影響を及ぼした金銭目的のインシデントのうち、データ侵害が38.4%を占めました。ランサムウェアによる犯行声明は36%を占め、主に自治体が被害を受けています。
国家関連グループは、サイバースパイ活動を目的として、省庁、外交機関、その他の政府機関を引き続き標的にしています。これらのグループがEU全域で展開するより広範な活動は、戦略的な情報収集や知的財産の窃取を狙っている可能性も指摘されています。
2番目に影響を受けたセクターであるビジネスサービスには、コンサルティング会社、法律サービス、宿泊業、放送メディア企業などの商業プロバイダーが含まれます。同セクターに影響を及ぼしたインシデントのうち、不正アクセスが56.7%を占め、DDoS攻撃の38%がこれに続きました。
ビジネスサービスに影響を及ぼした不正アクセスのインシデントのうち、ランサムウェアの展開が54%を占めました。データ侵害は26.5%を占めています。
フィッシングとソフトウェア脆弱性が主な侵入経路に
フィッシングは、EUを標的としたインシデントで確認されたソーシャルエンジニアリング手法の77.8%を占めました。ENISAはまた、コンピューターの問題を解決する手順であるかのように見せかけて悪意あるコマンドを実行させる手法であるClickFixの利用増加も確認しています。
攻撃者は、システムへの侵入手段としてソフトウェアの脆弱性を悪用し続けています。同機関は、不正アクセスのインシデントの5.2%において侵入手法を特定しており、そのうち脆弱性の悪用が60.4%を占めました。ただし、この数値はこうした攻撃全体を表すものではありません。
その他のキャンペーンでは、SignalやWhatsAppといった信頼されているメッセージングプラットフォームを利用し、個人を狙った接触が開始されていました。標的とされた人物は正規の認証プロセスへと誘導され、その結果、攻撃者は侵害されたデバイスへの完全なアクセス権を得ていました。
AIがサイバー攻撃を加速させる可能性
サイバー犯罪者や国家関連グループは、フィッシング、詐欺、偵察、悪意あるコードの開発、侵害後の活動を支援するためにAIを活用しています。AIツールは、攻撃者が標的に合わせたメッセージを作成したり、スクリプトを記述したり、既存の手法のスピードを高めたりする助けとなっています。
外国による情報操作・干渉に関与するグループは、AIが生成したテキスト、音声、映像を利用してコンテンツを制作し、複数の言語に翻訳したうえで、より広範な層に配信しています。
AIアプリケーションは、機密ファイル、認証情報、ブラウザセッション、開発環境に接続している場合があるため、標的となりつつあります。アプリケーションが侵害されれば、信頼されたシステムへの侵入経路となりかねません。AIに関連する開発ツールやソフトウェアサプライチェーンも、組織やその顧客へのアクセスを狙う攻撃者に新たな機会を与えています。
ENISAは、高度化したモデルが攻撃プロセスのより多くの段階を担うようになると予測しています。自動化が進むことで、サイバー活動の速度と規模が拡大し、悪意ある行動の検知がより困難になる可能性があります。脅威グループはまた、人間の関与を最小限に抑えて攻撃の一部を実行できるシステムの実験を進める可能性もあります。
翻訳元: https://www.helpnetsecurity.com/2026/09/24/enisa-eu-cyber-threats-report/