中東地域では、拡大する軍事紛争に注目が集まる一方で、金銭目的のサイバー脅威が急増するなど、サイバー攻撃の増加傾向が続いています。
脅威インテリジェンス企業のPositive Technologiesによると、ダークウェブのフォーラムや脅威アクターのTelegramチャンネルを調査するオープンソース手法で確認された攻撃のうち、約3分の2(67%)をアラブ首長国連邦(UAE)、イラン、サウジアラビア王国が占めているといいます。UAEとサウジアラビアはいずれも官民セクターのデジタルトランスフォーメーションを積極的に推進しており、その結果として攻撃対象領域が拡大し、サイバー犯罪者にとって魅力的な標的が増えています。一方でイランでは、メディア組織や通信インフラが典型的な攻撃対象となる傾向があると、Positive Technologiesのリードアナリストであるダリア・ラヴロヴァ氏は指摘します。
「紛争が激化する時期は、総じてサイバーインシデント全体を最も押し上げる要因となる傾向があり、その大半はハクティビストや政治的に結びついた集団によるものです」と同氏は述べています。「とはいえ、金銭目的のサイバー犯罪者もまた、さまざまなインフラを積極的に標的にしています」
ラヴロヴァ氏によると、Positive Technologiesはダークウェブのフォーラムや、攻撃者に好まれることの多いTelegramチャンネル、さらにウェブサイト改ざんやマルウェア活動、分散型サービス拒否(DDoS)攻撃を追跡するさまざまな集約サイトから収集したオープンソースインテリジェンス(OSINT)を活用したとのことです。サイバー攻撃の大多数は、風評被害への懸念から実際には報告されずに終わっている可能性が高いと同氏は述べています。
Positive TechnologiesによるOSINTベースの分析結果は、他社が提供する情報とも一致しています。サイバーセキュリティ企業Check Point Software Technologiesが提供するデータによれば、UAEとサウジアラビアの組織は過去半年間、週あたり平均で約2,700件の攻撃を受けており、これは世界の一般的な組織における週あたり約2,300件の攻撃件数を上回っています。
最も多く見られた攻撃タイプは情報漏えいの脆弱性を突くエクスプロイトで、被害を受けた組織の62%に影響を及ぼしたと、Check Pointのデータリサーチグループマネージャーであるオマー・デンビンスキー氏は述べています。「注目すべきは活動の幅広さです」と同氏は言います。「情報漏えいが最も多いエクスプロイトの種類でしたが、リモートコード実行や認証バイパスも目立って多く見られました」
同社のデータによると、この地域の組織はまた、ランサムウェア、ボットネット、情報窃取型マルウェアについても、世界平均を上回る発生率を示しているといいます。
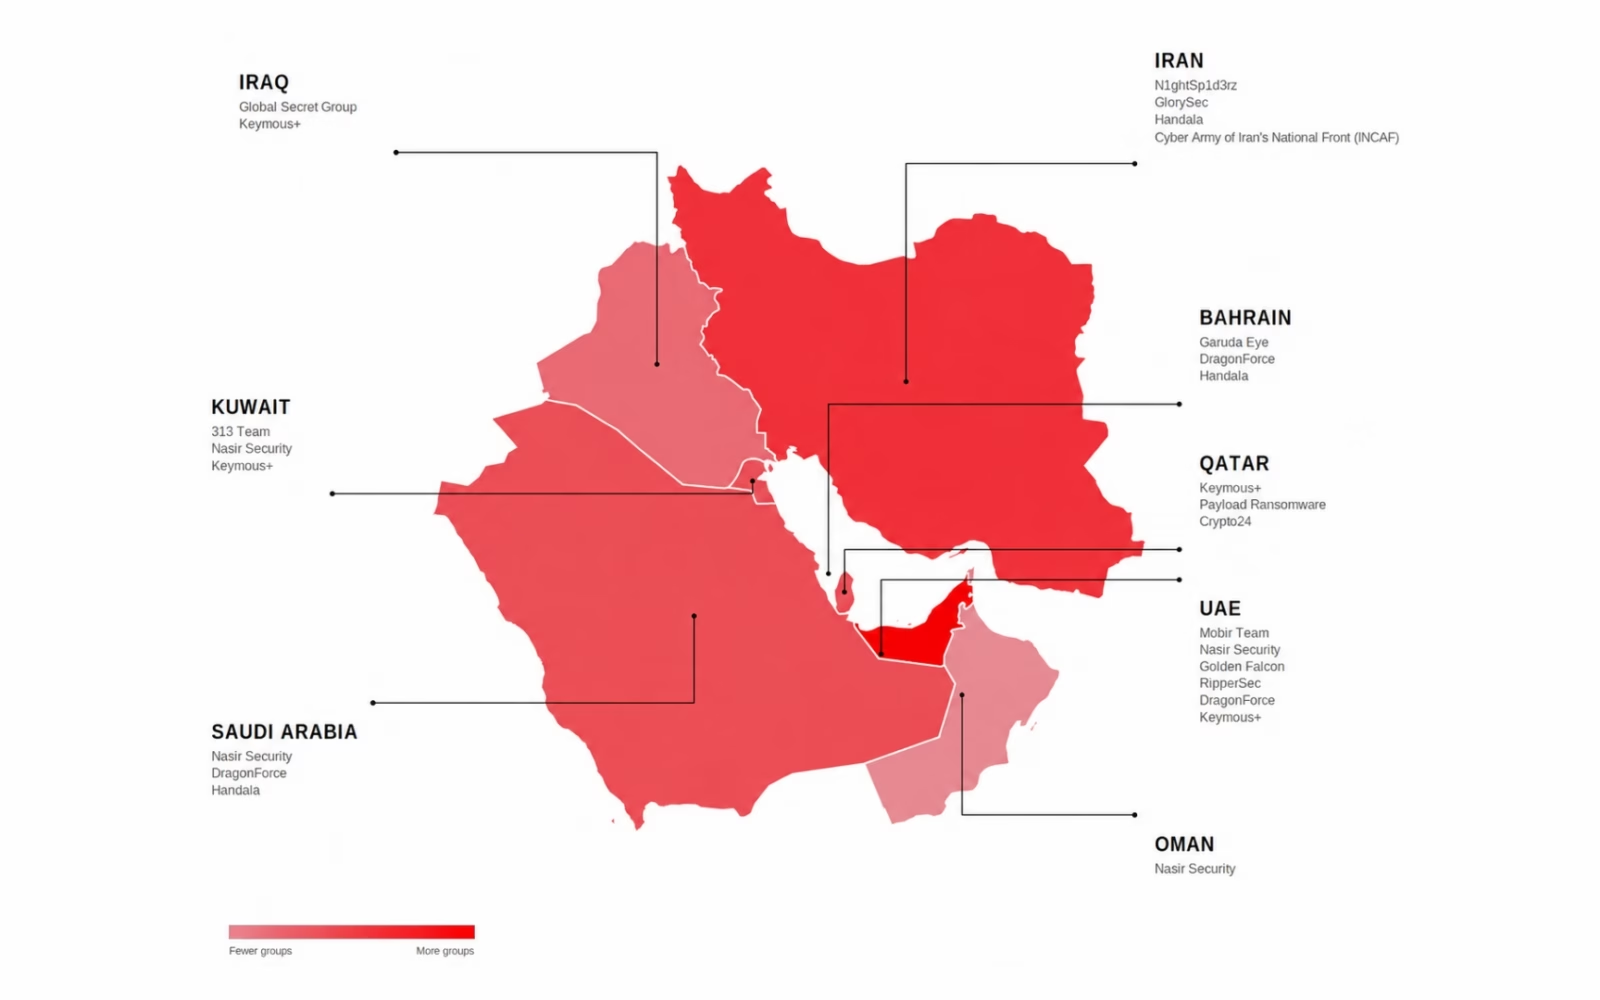
国によって異なる攻撃者の構成
米国、イスラエル、イランの間の紛争が多くのサイバー攻撃を引き続き引き起こしている一方で、分散型サービス拒否(DDoS)攻撃の割合は「目に見えて減少している」と、Positive Technologiesはレポートの中で述べています。UAEとサウジアラビアはこの地域で最も強力な2つの経済圏であり、全サイバー攻撃のうち約半数(それぞれ35%と15%)の標的となっています。
レポートによると、政府機関を狙った攻撃が全体の4分の1以上(27%)を占めた一方、複数セクターにまたがる攻撃もほぼ同程度の割合(23%)に上りました。さらに、脆弱性の悪用が初期侵入手段として最も多く用いられるようになっており、全サイバー攻撃の38%を占め、攻撃の半数以上(58%)が業務の中断につながったといいます。
その結果、目立ちやすいサイバー攻撃は、検知が難しい侵入手法に取って代わられつつあると、Positive Technologiesは述べています。
「DDoSやウェブサイト改ざんといった、目立ちやすく技術的に単純なサイバー攻撃は、複雑で標的を絞り込んだサイバー攻撃に取って代わられています」とレポートは述べています。「これらの高度な脅威は、重要インフラへのステルス性の高い侵入や、持続的な足場の確立、データ収集に重点を置いています」
国内総生産(GDP)だけでは、特定の国が標的になる理由を十分に説明できないと、テルアビブを拠点とするソブリンAI企業Dream GroupのCEO兼共同創業者であるシャレブ・フリオ氏は指摘します。
「犯罪者は支払い能力に基づいて標的を選ぶかもしれませんし、諜報機関はそこで下される意思決定に関心を持つかもしれません」と同氏は述べています。「混乱を狙う攻撃者であれば、どれだけ多くの他組織がそこに依存しているかを重視するかもしれません」
さらに、UAEとサウジアラビアはAI基盤の構築を推進していますが、信頼できるサイバーセキュリティ戦略を持つためには、可能な限り早くAIを導入する必要があると、フリオ氏は述べています。
AIが変える中東の脅威の様相
Dreamは台湾に対するほぼ自律的な攻撃の兆候を検知した企業ですが、当初は自律型攻撃が現実のものとなるのは2028年までかかると考えていたといいます。しかし、この攻撃と、相次いで発生した自律型のサンドボックス突破事例によって、その能力がすでに現実のものであることが示されたと、フリオ氏は述べています。同氏は、中東地域もまた、自国のインフラや政府機関を標的とする同様の自律型攻撃能力に備えるべきだと警告しています。
「攻撃は、あらゆる段階でより高度化しなければ危険性が増さないというわけではありません」と同氏は述べています。「防御側が調査・対応できる速度を上回るペースで進行できるのであれば、それだけで力関係は変わってしまいます」
ラヴロヴァ氏によると、官民両セクターは攻撃対象領域を縮小し、レガシーシステムやIoT(モノのインターネット)機器からの脱却に重点を置くべきだといいます。AIを活用する攻撃者は攻撃対象領域のほぼ全体を調べ上げ、旧式インフラに存在するあらゆる脆弱性を見つけ出すため、IoTの利用が広範に及ぶ産業オートメーション分野では、セクター全体にわたって追加のリスクが生じており、大きな問題となっていると同氏は述べています。
「AIは脆弱性を突く攻撃に明らかに現実的な影響を及ぼしています」とラヴロヴァ氏は述べています。「AIツールはソースコードを素早くスキャンして弱点を見つけ出し、ネットワークの構成をマッピングし、さらには実際に動作する悪意のあるコードを生成することさえできます。こうしたツールを補助的に使うことで、サイバー犯罪者は新たな脆弱性に対するエクスプロイトを、これまでよりもはるかに速く開発できるようになっています」