マイクロソフトは、フィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「EvilTokens」が、AIを活用したデバイスコード型フィッシングの主要な発生源となっており、2026年2月の登場以来、世界中の10,000を超える組織にまたがる12,000以上のメールボックスを侵害してきたと警告しました。
この攻撃活動はマイクロソフトが「Storm-2992」として追跡する脅威アクターに関連付けられており、トークン窃取、メールボックスの偵察、そしてビジネスメール詐欺(BEC)を大規模かつ効率的に展開しています。
監査サイバーセキュリティ
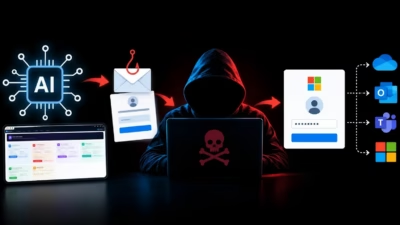
攻撃者は被害者のパスワードを直接盗むのではなく、デバイスコード認証セッションを開始し、マイクロソフトの正規のデバイスログインポータルで攻撃者が生成したコードを入力するよう標的をソーシャルエンジニアリングで誘導します。
被害者は実際のマイクロソフトのページ上でパスワードとMFAのプロンプトを完了させることになりますが、その承認操作によって攻撃者のセッションが認可され、有効なアクセストークンが攻撃者の手に渡ってしまいます。
この手法が特に危険なのは、従来型の認証情報窃取ページを介してMFAを回避するのではなく、MFAそのものを侵害プロセスの一部に組み込んでしまう点にあります。
EvilTokensはオンデマンドでのコード生成によって成功率を高めています。15分間のデバイスコード有効期限は、標的がフィッシングリンクを操作した時点から初めてカウントが始まる仕組みで、これにより従来の静的コードを用いたキャンペーンが抱えていた大きな制約が解消されています。
マイクロソフトは、このキットがデバイスコードを被害者のクリップボードに自動的にコピーする挙動も確認しており、悪意ある認証フローにおける摩擦をさらに軽減していることが分かりました。
マイクロソフトが4月に公表した分析によれば、Railwayなどのサービスを通じてホストされた短命のNode.jsポーリングノードを使用する、高度に自動化されたキャンペーン基盤の存在が明らかになっています。
このバックエンドは認証コードを動的に生成し、被害者の承認状況を3〜5秒ごとに監視して、盗まれたトークンを検証し、後続の攻撃活動を支援していました。
サーバーレスサービスや正規のクラウドサービスを利用することで、単純なレピュテーションベースのブロッキングは効果が薄れます。悪意あるトラフィックが企業の日常的なWeb活動に紛れ込んでしまうためです。
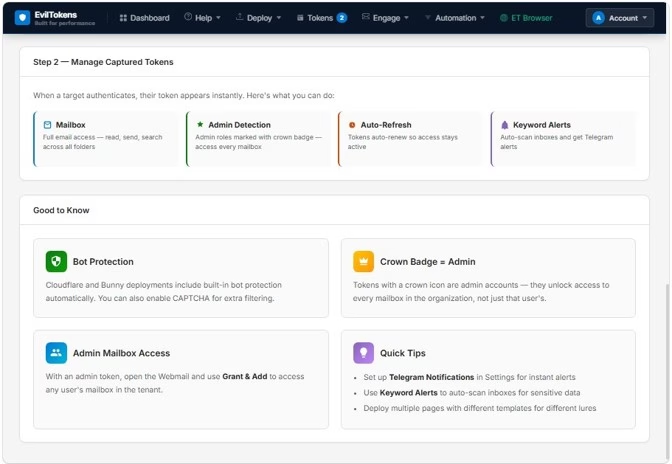
Storm-2992はTelegramのチャンネルを通じてEvilTokensを宣伝しており、購読者にはフィッシングテンプレート、添付ファイル、ホスティングオプション、リダイレクトロジック、CAPTCHAによるフィルタリング、被害者の追跡機能、トークン管理機能などを備えたカスタマイズ可能な管理パネルを提供していました。
このサービスには、請求書、提案依頼(RFP)、ドキュメント共有通知、電子署名依頼、ボイスメールメッセージ、パスワード期限切れ通知、クラウドサービスの警告といった内容をカバーする、44種類のルアー(おとり)テーマが含まれていたとされています。
EvilTokensのフィッシングキットは初回購入価格1,500米ドルで販売されており、キットと管理パネルへの継続的なアクセスには月額500米ドルのサブスクリプション料金がかかります。
AI支援機能により、運用者は標的の役職に合わせてメッセージを調整し、よりビジネスに即した説得力のあるルアーを作成できるようになっています。
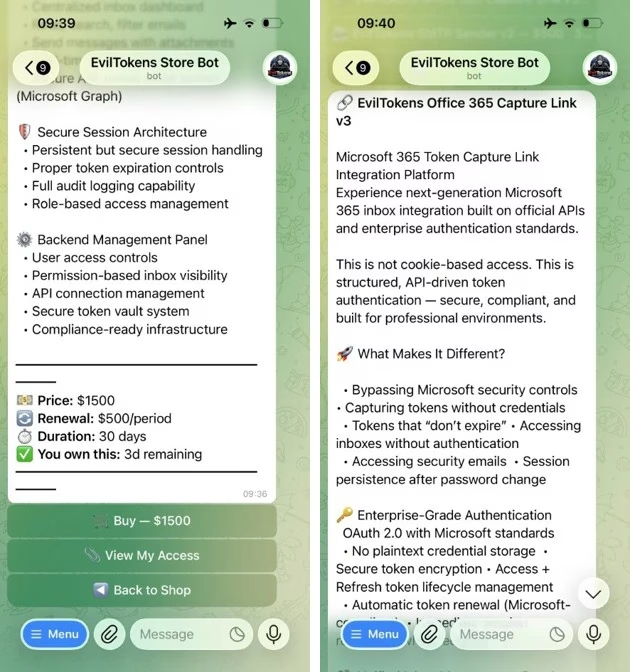
侵害後の攻撃能力こそが、EvilTokensを単なるフィッシングキットからBEC実行支援プラットフォームへと押し上げている要因です。
トークンを取得すると、運用者は侵害したメールボックス内を検索し、財務関連のやり取り、送金の詳細情報、未処理の請求書、経営幹部間の通信、さらには社内向けまたは取引先向けの後続フィッシングに適した連絡先を洗い出すことができます。
EvilTokens AIフィッシング
マイクロソフトはまた、組織構造や権限をマッピングするためにMicrosoft Graphによる偵察が利用されている事例も確認しており、これにより攻撃者は財務・経営幹部・管理者権限を持つ価値の高いユーザーを特定できるようになっています。
マイクロソフトの観測によれば、EvilTokensはOAuthデバイスコード認証フローを悪用しています。これは本来、スマートTVやプリンター、会議用機器といった入力インターフェースが限られたデバイス向けに設計された正規のサインイン機構です。
一部の事案では、攻撃者は侵害の直後に新しいデバイスを登録し、プライマリリフレッシュトークン(PRT)を通じてより長期間有効なアクセス権を取得していました。
別の事案では、攻撃者は行動を数時間遅らせ、その後に悪意あるメールボックスのルールを作成することで、通信内容を隠蔽したりメッセージを転送したり、メールデータを窃取しながら静かに潜伏を続けたりしていました。
このような遅延を伴う活動は、インシデント対応を複雑にする恐れがあります。リフレッシュトークンを無効化しても、既存のすべてのアクセストークンが即座に無効になるとは限らないためです。
マイクロソフトは、攻撃者による直接的な操作の兆候が疑われる場合、封じ込め対応の一環として侵害されたアカウントを一時的に無効化することを推奨しています。
このキャンペーンは、金融サービス、医療、建設、高等教育、不動産、卸売流通など、さまざまな業界の組織に影響を及ぼしています。
マイクロソフトは、米国、カナダ、英国、オーストラリア、インド、フランスにおいて顕著な被害活動を確認しています。
同社のデジタル犯罪対策ユニット(DCU)は、EvilTokensの活動を支える基盤を破壊するため、パートナー各社と連携して対応にあたっています。
典型的なEvilTokensによる侵入は、悪意あるURL、PDF添付ファイル、あるいはHTMLファイルを含む、緊急性を煽るメールから始まります。
被害者は、侵害されたサイトやVercel、Cloudflare Workers、AWS Lambdaといった信頼できるサーバーレスプラットフォームを経由することが多い、幾重にも重なったリダイレクトを通じて誘導され、最終的に偽のドキュメントページや確認ページへとたどり着きます。
このページはリアルタイムでライブのデバイスコードを生成し、ユーザーをmicrosoft.com/deviceloginへ誘導します。遷移先が正規のマイクロソフトドメインであるため、ユーザーはこの一連の流れを安全だと誤認してしまう可能性があります。
被害者が表示されたコードを入力してサインインを承認すると、攻撃者側のポーリング基盤が成功レスポンスを受け取り、有効なアカウントトークンへのアクセス権を獲得します。
組織は、業務上必要のない場面ではデバイスコード認証をブロックし、例外は明示的に承認されたデバイスアカウントに限定すべきです。
マイクロソフトはさらに、条件付きアクセスポリシーの適用、Defender for Office 365におけるアンチフィッシング保護とSafe Linksの有効化、そして巧妙なルアーの検出精度を高めるための高度なフィッシング検出しきい値の引き上げも推奨しています。
比較セキュリティシステム
セキュリティチームは、異常なデバイスコードサインイン、エラーコード50199の発生後に成功するログイン試行、不審なデバイス登録、通常とは異なるMicrosoft Graphによるメールボックスアクセス、そして新規に作成された受信トレイルールを監視すべきです。
マイクロソフトのハンティングガイダンスでは、このキャンペーンに関連する基盤からの不審なサインインについても言及しており、観測されたRailwayやホスティングプロバイダーのIPレンジが含まれています。
防御側は、特にメール添付ファイル、ドキュメント共有通知、外部送信者経由で届くような、予期しないデバイスコード入力の要求を高リスクとして扱うべきです。
正規のマイクロソフトのログインページであっても、そこに至るまでの経緯の信頼性までは保証してくれません。
SOCのアラート調査1件あたり21分を削減。即座のIOCコンテキストで迅速な対応をSOCに提供: TI Lookupを貴社のSOCに統合
翻訳元: https://gbhackers.com/eviltokens-ai-phishing/