マイクロソフトは民間・公共両セクターの複数組織と連携し、今年になって台頭してきたフィッシング・アズ・ア・サービス(PhaaS)プロバイダー「EvilTokens」を最近摘発しました。
EvilTokensは、脅威アクターにAI搭載ツール一式を提供し、フィッシングキャンペーンの実行を支援するサイバー犯罪プラットフォームです。その機能には、フィッシングの誘導文作成や、侵害済みの受信箱を分析して標的候補を特定する機能などが含まれます。マイクロソフトが本日公開したブログ記事で説明したところによると、「このAI搭載のサイバー犯罪プラットフォームは、世界中の1万を超える組織で1万2千以上の受信箱を侵害する高度なビジネスメール詐欺(BEC)キャンペーンを実行可能にしていた」としています。
マイクロソフトは、EvilTokensの運営者を「Storm-2992」として識別しています。
今月、マイクロソフトは複数のパートナーとともに、米国の裁判所命令に基づく法的措置の一環としてEvilTokensのインフラを押収しました。マイクロソフトは別のブログ記事で、「このサービスの運営に使われていた50のウェブサイトを押収し、その支援インフラに関連する150以上の追加ドメインを無効化した」と述べています。さらに、英国警視庁(Metropolitan Police Service)のサイバー犯罪対策チームは今月初め、このキャンペーンに関連する犯罪の疑いで男性2人を逮捕しました。両名は捜査継続中のため保釈されています。
注目すべきは、このサービスがMicrosoft 365のアカウント乗っ取りを中心に構築されていた点です。このPhaaSプラットフォームの中核技術は、デバイスコードフィッシング、つまりデバイスコード認証プロセスを悪用する手法でした。
EvilTokensの差別化要因:大規模自動化されたデバイスコードフィッシング
被害者がフィッシングの誘導リンクをクリックすると、EvilTokensは自動的にマイクロソフトの正規デバイス認証プロセスを開始します。被害者は、デバイスコードを生成・表示する悪意のあるウェブページに誘導された後、正規のマイクロソフトのデバイスログインポータルへリダイレクトされます。被害者は通常どおり認証を完了しますが、その過程で意図せず攻撃者のセッションを承認してしまうのです。
マイクロソフトの広報担当者はDark Readingに対し、EvilTokensはデバイスコードフィッシングを既製のサービスとしてパッケージ化することで、大規模展開を容易にしていたと説明しています。
「中間者攻撃型のフィッシング手法はサイバー犯罪エコシステム全体でより一般的になっていますが、EvilTokensはAIを活用して、運営者がカスタマイズされた誘導文を作成し、価値の高い標的を特定し、侵害後の活動を効率化できるようにしていた点で際立っていました」と同広報担当者は述べています。「我々はこうした手口が進化を続ける中で脅威の状況を引き続き注視し、適切な対応を取っていきます」。
攻撃者がアクセス権を得た後は、EvilTokensのAI機能が侵害された受信箱を分析し、価値のある会話や人間関係を特定し、組織内の役職をマッピングし、支払い権限を持つ人物を割り出したうえで、さらなる標的型BEC攻撃に向けた戦略を構築します。攻撃者はMicrosoft Graphを使って偵察を加速させることも可能で、マイクロソフトは彼らが「トークンを確保した瞬間に、組織内部の構造をプログラム的にマッピングし、機微な権限を特定していた」ことを確認しています。
連携によるテイクダウン
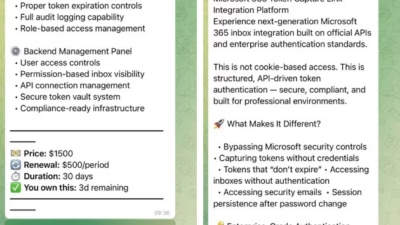
EvilTokensは2月に出現し、春から夏にかけて急速に拡大しました。Telegram経由で、前払い1,500ドルに加え月額500ドル(暗号資産払い)で販売されていました。捜査の過程で、マイクロソフトは複数のパートナーと連携し、法的措置および被害者救済に用いる証拠の各部分を構築していきました。
例えばSpyCloudは、79カ国にまたがる6,585の企業メールドメインで、8,708件の侵害アカウントを特定しました。TRM Labsは、EvilTokensの運営者を支える金融インフラと暗号資産の流れを調査しました。Coinbaseは決済を追跡し、自社プラットフォーム上の購入者を特定し、取引情報・加盟店情報・デバイス情報・オープンソース情報を組み合わせて運営者の特定を支援し、最終的にその情報を法執行機関へ提供しました。Cloudflareを含む他のパートナーも、この摘発に貢献しています。
この捜査に関するSpyCloudのブログ記事で注目すべき点の一つは、回収したデータにおいて、最も活発だった上位10人のEvilTokens顧客が、被害者総数(重複を除く)の60%を占めていたことです。
SpyCloudのチーフ・インテリジェンス・オフィサーであるトレバー・ヒリゴス氏はDark Readingに対し、こうした利用量の多い運営者は今回の摘発を受けて競合するPhaaSサービスへ移行することは「ほぼ確実」だと語り、一部はすでに複数のフィッシングキットを併用していた可能性が高いと付け加えました。
「大規模なフィッシング業務は冗長性を保持しており、あるプラットフォームがサポートしない手法をカバーするために複数のキットを組み合わせて使います。押収によって記録は保全されます。パネルには顧客アカウント、チャットログ、決済の痕跡が残っており、利用者が犯した運用上のセキュリティ上のミスはすべて今や証拠となっています。法執行機関は独自の時間軸で動くため、見出しになった後、ずいぶん経ってから立件されることもあります」と同氏は述べています。「我々が注視しているのは、同じ利用量の多いクラスターが別の場所で再び現れ、同じ企業ドメインを狙うかどうかという点です」。
防御側に向けて、マイクロソフトが挙げる主な推奨事項の一つは、デバイスコードフローを必要な場合のみに限定して許可し、可能な限りデバイスコードフローをブロックすることです。