10,000を超える組織で12,000件以上のMicrosoftアカウントを侵害していたフィッシング基盤「EvilTokens」が、Microsoftのデジタル犯罪対策部門(DCU)主導の取り組みにより摘発されました。
このフィッシング・アズ・ア・サービス(PhaaS)は2月に登場したもので、デバイスコード認証を悪用する手口を大規模に初めて実装し、サイバー犯罪者向けにおとりのカスタマイズや侵害した受信箱から高価値ターゲットを選別するAI搭載機能を提供していました。
Microsoftは本日の発表で、EvilTokensのインフラの摘発を主導し、この取り組みにはHealth-ISAC、法執行機関、そしてテキサス州オースティンを拠点とするID脅威保護企業のSpyCloudが関わったと明らかにしました。
捜査の結果、EvilTokensのウェブサイトの管理者とみられる32歳と38歳の男性2人が英国で逮捕されました。
ロンドン警視庁(Metropolitan Police Service)は8月に容疑者に関する情報を入手し、金曜日にカナリー・ワーフとナイン・エルムズの住所で捜索令状を執行しました。両容疑者はさらなる捜査を待つ間、保釈されています。
「警視庁は、犯罪を助長する機能を提供しながら発覚しないと考えている者たちに責任を取らせることに引き続き取り組んでいきます。我々は必ず見つけ出し、行動を起こします」と、セレナ・ダダモ捜査部長刑事はBleepingComputerに語りました。
MicrosoftはEvilTokensの脅威アクターをStorm-2992として追跡しており、このPhaaS基盤を用いたキャンペーンは卸売流通、建設、金融サービス、不動産、高等教育、ヘルスケアの各分野の組織に影響を与えたとしています。
研究者らによれば、このサイバー犯罪サービスはデバイスコードフィッシングに特化しており、これはデバイスコード認証フローを悪用して多要素認証(MFA)による保護を回避しつつ認証トークンを取得する手法で、攻撃者は認証情報の窃取を必要とせずにアカウントを侵害できます。
この手法は今年、複数の脅威アクターが採用したことでデバイスコードフィッシングの急増につながりました。4月時点で、この機能をサポートするフィッシング基盤は少なくとも10種類存在していました。
Microsoftは本日の報告書で、EvilTokensが世界中の10,000を超える組織にまたがる12,000件以上の受信箱を侵害し、「巧妙なビジネスメール詐欺(BEC)キャンペーン」を助長したと述べています。
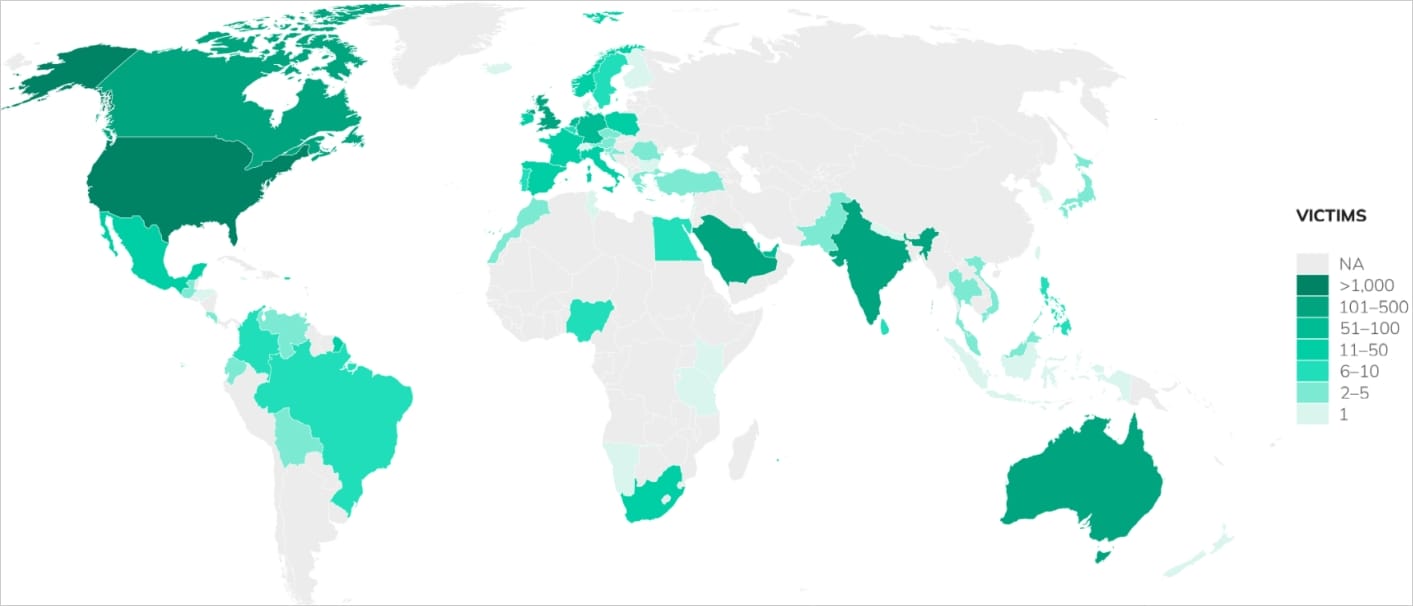
SpyCloudが回収したフィッシングデータによると、79カ国、6,585の企業向けメールドメインにまたがる8,708件以上のアカウントが侵害されていました。
EvilTokensは、スマートTV、プリンター、会議用機器、一部のTeamsデバイスなど、入力機能が限られたデバイス向けに設計されたMicrosoftの正規のOAuth 2.0デバイス認証フローを悪用します。
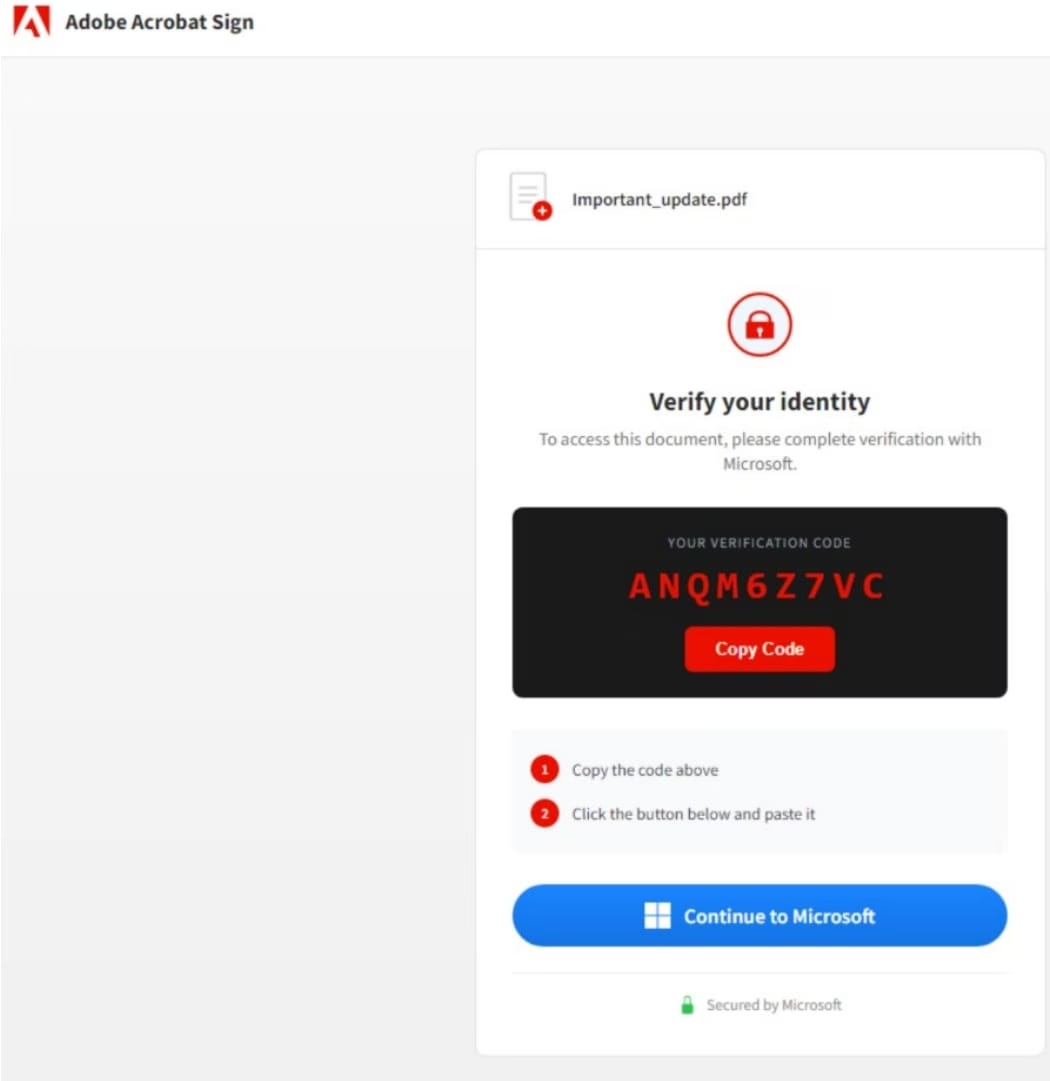
デバイスコードフィッシング攻撃は、攻撃者がデバイスコードのリクエストを開始し、受け取ったコードをフィッシングの誘い文句の一部としてターゲットに送りつけるところから始まります。
被害者はそのコードを表示するページに誘導され、Microsoftの正規のログインポータルへのリンクが張られたボタンから認証を求められます。
Storm-2992はTelegramを通じてEvilTokensを宣伝・提供しており、月額500ドル、または一括払いで1,500ドルでサービスへのアクセスを販売していました。
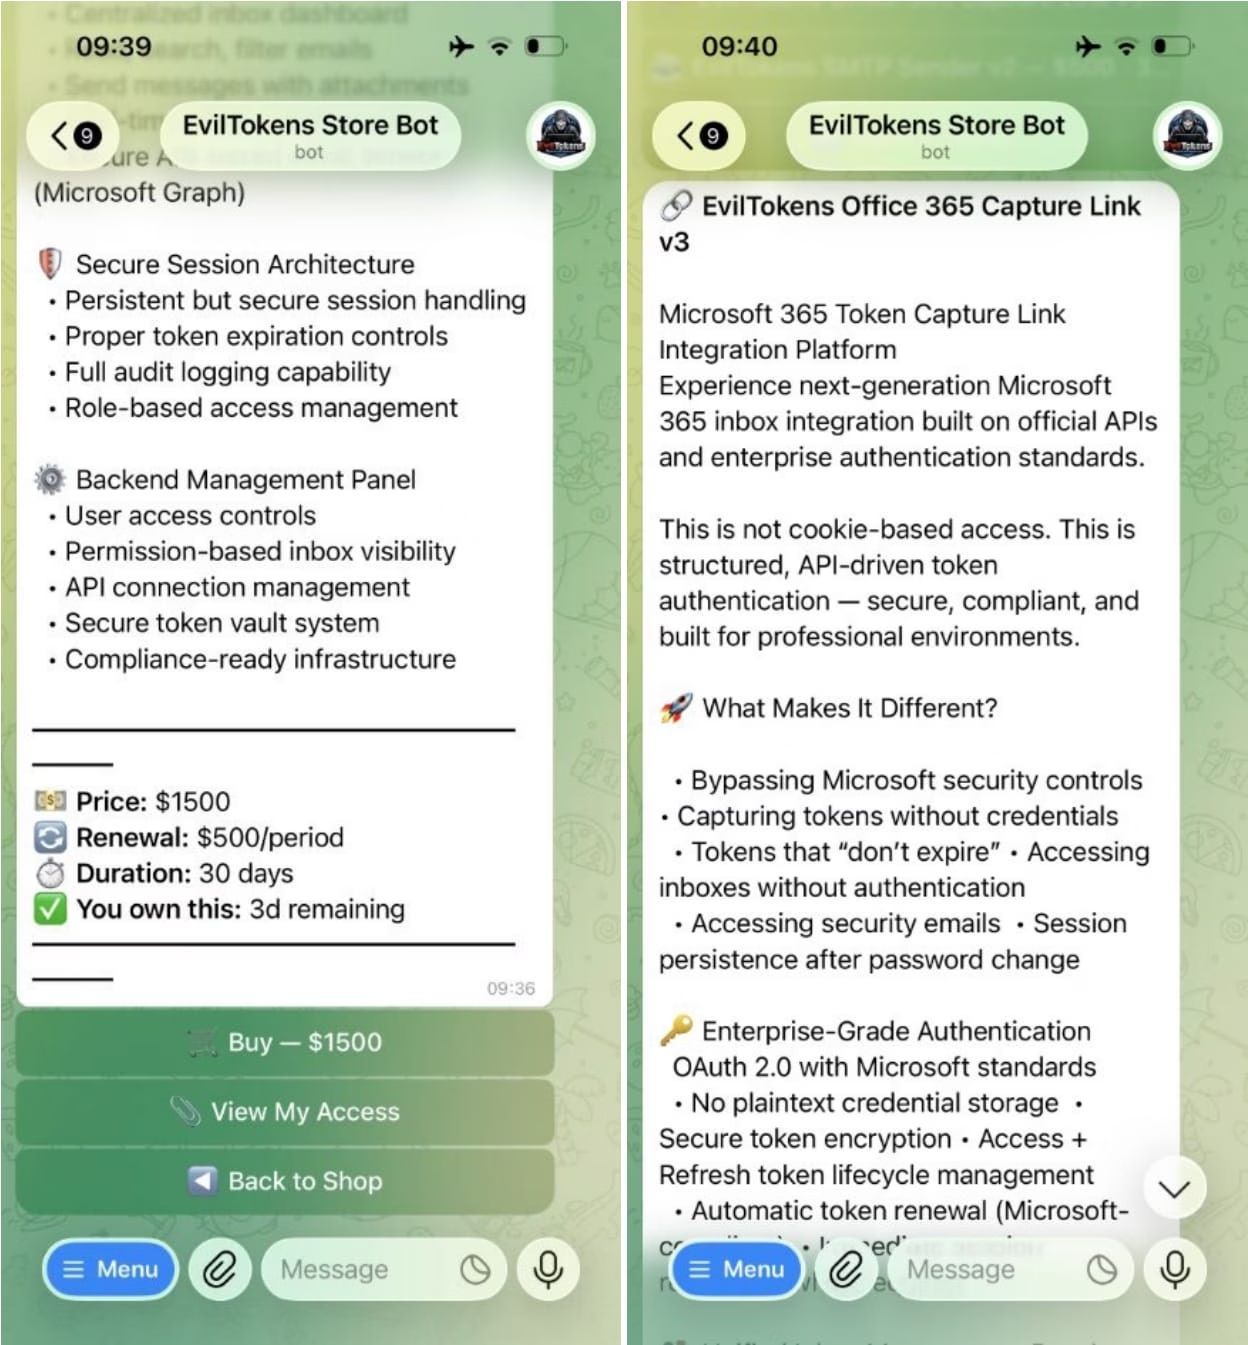
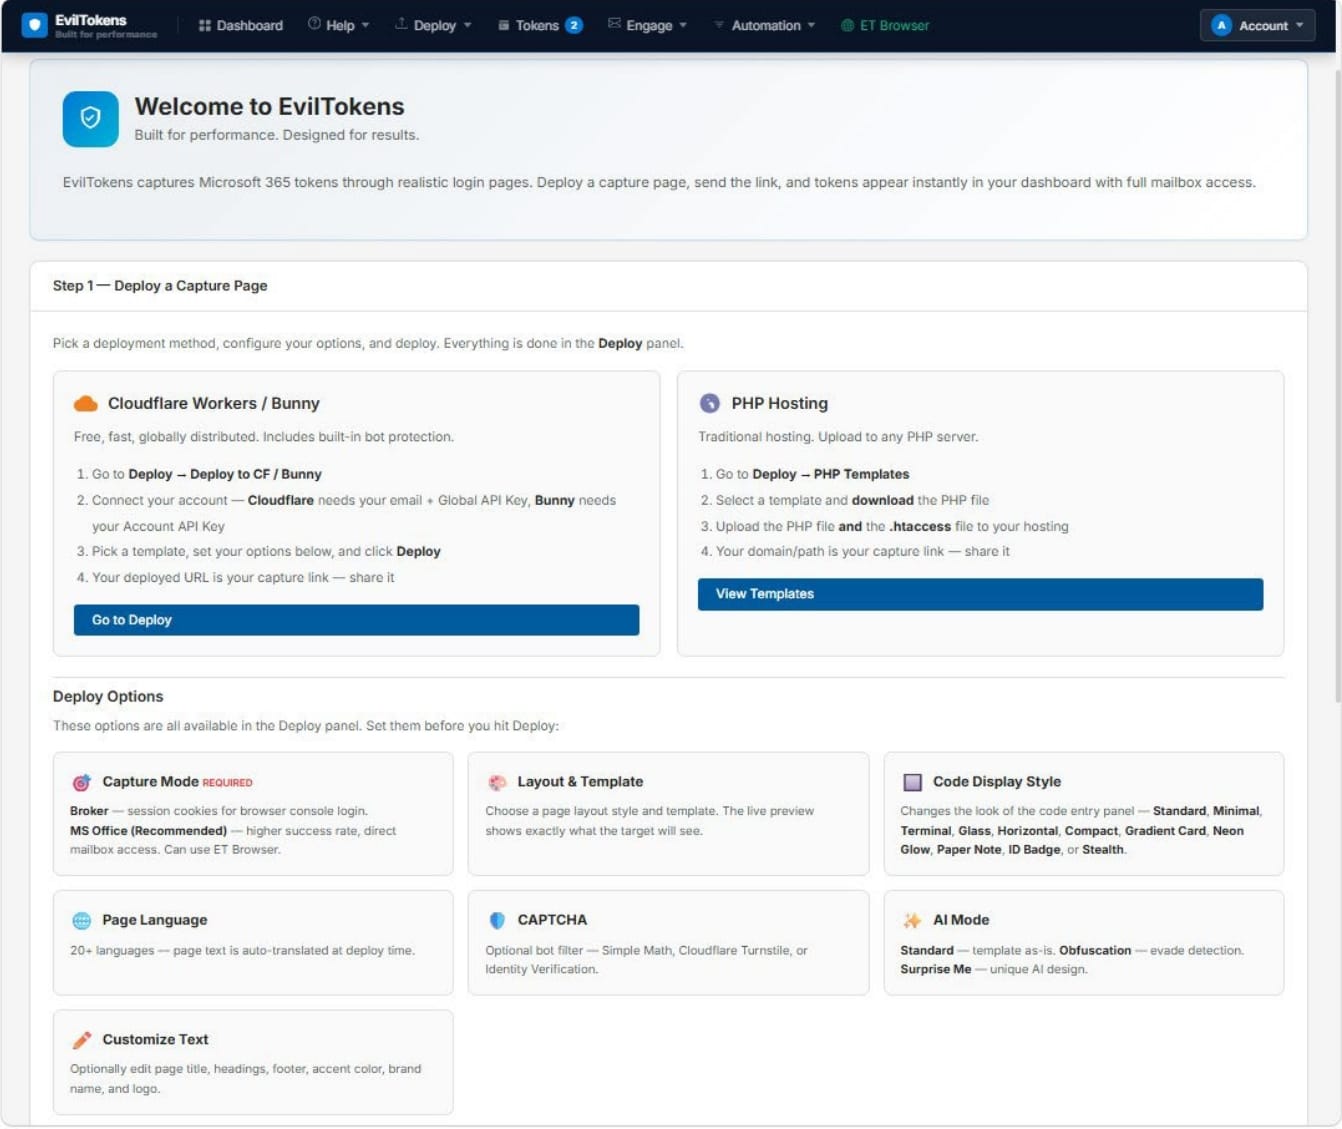
アンチボット・リダイレクター、B2Bおよびメール送信ツール、Office 365の認証情報取得リンクツールなどのアドオンは別売りとなっており、このサービスは44種類のカスタマイズ可能なフィッシングキットを提供しています。
おとりの手口は、文書署名プラットフォーム、Microsoftのサービス、クラウドID・ファイル共有プロバイダー、請求書発行システム、ボイスメール、eFaxサービスなどになりすますものでした。
フィッシングメールの件名は、建設案件の入札、パートナーシップ契約、報酬・福利厚生の通知から、提案依頼、共有ファイル、請求書、パスワード期限切れの警告まで多岐にわたります。
アカウントへのアクセスを取得した後、EvilTokensはMicrosoft Graphを使って組織内の関係性をマッピングし、AI搭載ツールでメールボックスの内容を分析して、侵害された環境内から高価値ターゲットを特定します。
このプラットフォームは電信送金の情報、未払いの請求書、経営幹部間のやり取りなどをメッセージ内から検索し、文脈に沿ったビジネスメール詐欺(BEC)メッセージを生成することができます。
検知を回避するため、EvilTokensは多段階のリダイレクト、PDF、HTML添付ファイル、偽のCAPTCHAページを使って自動解析を妨害する一方、侵害されたサイトやVercel、Cloudflare Workers、AWS Lambdaといった正規のクラウドプラットフォームを経由してトラフィックをルーティングしています。
SpyCloudのデータセットによると、EvilTokensは企業を標的としており、侵害されたアカウントの約97.5%が企業ドメインに属していました。
最も標的とされた国は米国で、次いでカナダ、オーストラリア、英国、サウジアラビアが続きます。
Microsoftとそのパートナーは、このフィッシングサービスに関連する稼働中のインフラを差し押さえる法的権限を取得することでEvilTokensの摘発を実現しました。ただし、これは完全な壊滅作戦ではなく、脅威自体は依然として活動を続けているものの、攻撃件数は目に見えて減少するとみられます。
EvilTokensはデバイスコードフィッシング基盤として唯一の存在ではなく、関係者はすでにAPTokenのような「クローン」を作り出しています。
こうした攻撃を防ぐため、組織はデバイスコード認証が不要な場合は無効化し、可能な限りデバイスコードフローをブロックすべきです。
また、ユーザーは認証しようとしているアプリケーションを確認し、想定していないアプリへのサインインであれば処理を進めないようにする必要があります。
その他の緩和策・保護策としては、不審なログイン活動の監視や、FIDO2セキュリティキーやパスキーといったフィッシング耐性のある認証方式の利用が挙げられます。