
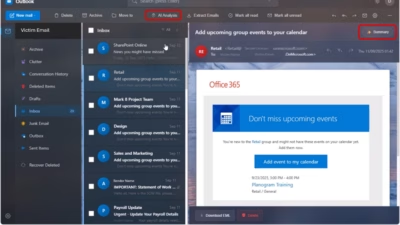
マイクロソフト、AIフィッシングプラットフォーム「EvilTokens」を解体
もはやパスワードは主要な防御壁ではありません。EvilTokensは、正規のマイクロソフトのページ上でユーザー自身にアクセスを承認させ、その結果得られた有効なトークンを顧客に引き渡す手口を使っていました。このプラットフォームは数カ月にわたり、世界中の1万を超える組織で1万2,000以上のメールボッ
もはやパスワードは主要な防御壁ではありません。EvilTokensは、正規のマイクロソフトのページ上でユーザー自身にアクセスを承認させ、その結果得られた有効なトークンを顧客に引き渡す手口を使っていました。このプラットフォームは数カ月にわたり、世界中の1万を超える組織で1万2,000以上のメールボッ
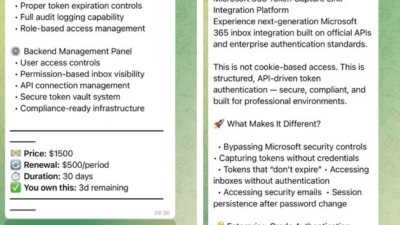
マイクロソフトは、フィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「EvilTokens」が、AIを活用したデバイスコード型フィッシングの主要な発生源となっており、2026年2月の登場以来、世界中の10,000を超える組織にまたがる12,000以上のメールボックスを侵害してきたと警告しました。 この攻撃
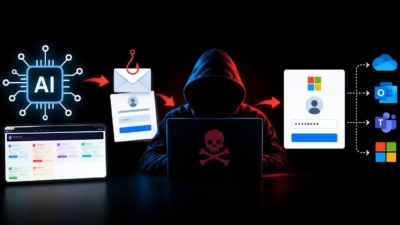
このサービスは世界中の10,000以上の組織にまたがる12,000件超の受信トレイの侵害に関与しており、Microsoftはこれを「Storm-2992」として追跡しています。 EvilTokensは2026年2月に出現し、瞬く間にサイバー犯罪者に大規模なビジネスメール詐欺(BEC)攻撃向けの既製プラットフォームを提
マイクロソフトは民間・公共両セクターの複数組織と連携し、今年になって台頭してきたフィッシング・アズ・ア・サービス(PhaaS)プロバイダー「EvilTokens」を最近摘発しました。EvilTokensは、脅威アクターにAI搭載ツール一式を提供し、フィッシングキャンペーンの実行を支援するサイバー犯罪プラットフォームです
10,000を超える組織で12,000件以上のMicrosoftアカウントを侵害していたフィッシング基盤「EvilTokens」が、Microsoftのデジタル犯罪対策部門(DCU)主導の取り組みにより摘発されました。 このフィッシング・アズ・ア・サービス(PhaaS)は2月に登場したもので、デバイスコード認証を悪用