
ロシア系の攻撃グループTurlaが、カザフスタンとルーマニアの政府機関2組織のMicrosoft Exchangeサーバにモジュール型の.NETツールセットを仕込み、メールフローから選別したメールを直接コピーしていたことがわかりました。ESETの研究者がこのマルウェアを発見し、「Cereal」と名付けています。
このツールセットは、攻撃者が用意したサーバを必要としません。オペレーターは、Outlook Web Access、Autodiscover、ActiveSyncの通常の通信に偽装したコマンドを、被害組織のインターネットに公開されたExchangeサーバに送り込みます。ネットワークを監視していても、ユーザーがメールを確認しているようにしか見えません。ルーマニアでは、メール収集モジュールがNATOやEUのアドレスとの間で送受信されたメッセージを抽出するように設定されていました。
ESETの研究者であるMatías Porolli氏は、次のように説明しています。「侵害されたExchangeサーバで最も注目すべき活動は、ユーザーの受信トレイに届くメッセージとは限りません。ある国の政府機関で、職員が多国間軍事同盟の同僚にメールを送ったとします。メールは本来の経路どおりMicrosoft Exchangeサーバを通って送信され、不審な点は何もありません。しかし、メールが建物の外に出る前に、あるコードが静かに内容を調べ、関心を引くものだと判断して転送用のコピーを確保します。元のメールは何事もなかったかのように送信され続けます」
1カ月違いで2つの政府機関が被害に
ESETがこのツールセットをカザフスタンの政府機関で発見したのは2025年11月28日です。検知ルールを調整した後、2025年12月23日に侵害されたルーマニアの被害組織も見つかりました。ESETは、CereによるTurlaの関与を高い確度で結論づけています。根拠として、Cerealと併用されていたTurlaとの関連が公に指摘されているコンポーネントや、Turlaの旧来のマルウェアとの類似点を挙げています。Snakeとも呼ばれるTurlaは、ロシアのFSBの一部と広く見られています。
カザフスタンでは、2026年1月15日に活動が急増しました。これは、ロシアで今も非公式の祝日として親しまれている旧正月(Old New Year)の翌日にあたります。オペレーターたちは、この祝日を休んでいたようです。
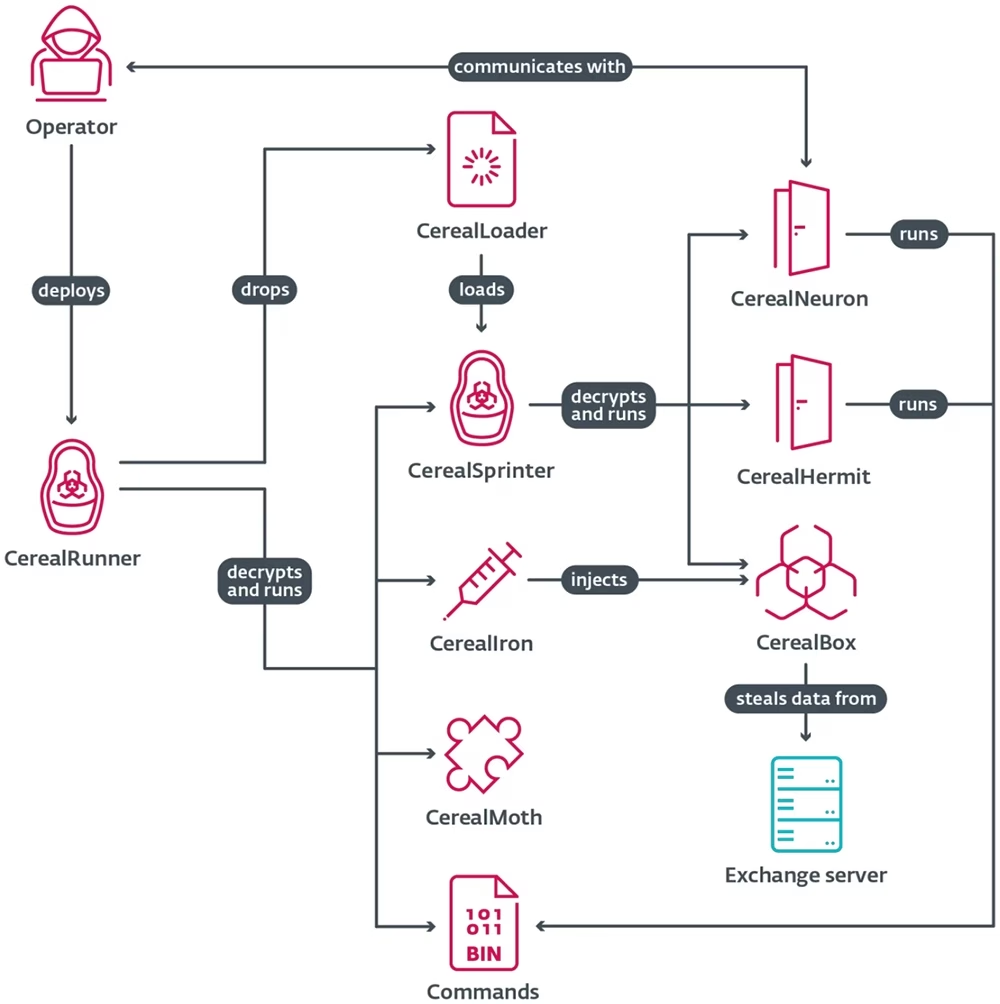
確認された攻撃で使われたコンポーネント(出典:ESET)
合図を待つバックドア
主力のバックドア「CerealNeuron」はExchangeサーバ上に常駐し、/owa/sdds/や/autodiscover/proxyservice/など、通常のExchange通信に見えるパスへのWebリクエストを待ち受けます。正しく暗号化され、複数の整合性チェックを通過したリクエストは、復号されてコマンドとして実行されます。それ以外のリクエストには、本物らしいExchangeのエラーページを返します。ESETは、オペレーターが接続元とした IPアドレスを特定できませんでした。実質的に、被害組織のホストが攻撃者のコマンドサーバの役割を果たしています。
各コマンドは、1つの役割のために作られた小さなコンパイル済み.NETプログラムとして届きます。役割は、メールボックスの取得、Active Directoryへの問い合わせ、LSAシークレット(Windowsがローカルに保存する認証情報)の抽出、ファイルの読み取りや削除などです。ほぼ同一のバイナリが数多く存在することから、コマンドを自動生成するフレームワークがあるとみられます。もう1つのバックドア「CerealHermit」はネットワークを一切使わず、ディスク上の暗号化されたコマンドファイルを読み取ります。オペレーターにとっては予備の手段になります。
Exchangeの内部からメールをコピー
Turlaは過去にもExchangeのトランスポートエージェントを悪用してきました。トランスポートエージェントは、スパムフィルタリングなどのためにメールフローに組み込まれるプラグインで、登録されたエージェントはExchangeの設定に表示されます。「CerealBox」はこれを避けるため、メールを転送するプロセスであるEdgeTransport.exeに自身を注入し、メモリに読み込まれている既存のトランスポートエージェントのハンドラーをラップします。メールは通常どおり流れ続け、新しいエージェントも現れません。
CerealBoxは、.doc、.docx、.pdfのいずれかの添付ファイルを持ち、ハードコードされた送信者、受信者、件名の文字列、添付ファイル名のリストに一致するメッセージを保持します。これらを圧縮・暗号化してディスク上に保管し、オペレーターが後で回収できるようにします。ESETによると、トランスポートサービスを内部からフックする手法は、これまでどのマルウェアファミリーでも報告されていません。
調査のポイント
Cerealのローダーは、ディスクに書き込まれる唯一の、.NETファイルとして認識できるコンポーネントです。.NETランタイムが通常の命令を開始する前にネイティブコードを実行するため、アナリストが.NETコードを読んでも、何もしないプログラムにしか見えません。あるチェーンでは、C:\Windows\System32\wbemにncobjapi.dllとして偽装され、Windows Management Instrumentationサービスに自動的に読み込まれていました。別のチェーンでは、wbemcomn.dllに偽装していました。オペレーターは、.NETネイティブイメージキャッシュ(プリコンパイル済みライブラリのフォルダ)にも、Microsoft.Exchange.Search.Mdb.ni.dllなどの名前でコピーを置いていました。Exchangeはまず悪意あるファイルを読み込み、その後で本物のライブラリにフォールバックしていました。
翻訳元: https://www.helpnetsecurity.com/2026/11/10/eset-turla-exchange-malware/
