もはやパスワードは主要な防御壁ではありません。EvilTokensは、正規のマイクロソフトのページ上でユーザー自身にアクセスを承認させ、その結果得られた有効なトークンを顧客に引き渡す手口を使っていました。このプラットフォームは数カ月にわたり、世界中の1万を超える組織で1万2,000以上のメールボックスの侵害に加担していました。9月22日、マイクロソフトはパートナー各社とともにEvilTokensのインフラ解体を発表し、その詳細をマイクロソフトの「サイバー犯罪用に構築されたAIチャットボットの解体」に関する投稿で明らかにしました。
デバイスコードフィッシングの仕組み
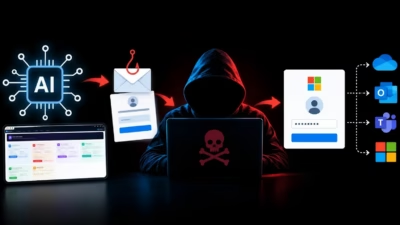
この攻撃は、OAuth 2.0のデバイスコードを悪用する形で構築されていました。デバイスコードは、テレビやプリンター、会議システムなど、入力操作が不便な機器でサインインするための仕組みです。犯罪者は自分のセッション用にコードを要求し、それを正規のマイクロソフトのページに入力するよう被害者を誘導します。同様のデバイスコード認証の仕組みは、給与や福利厚生に関するメッセージを装ったMicrosoft 365を狙うキャンペーンで既に使用されていました。
コードが承認されると、攻撃者はトークンを受け取り、ユーザー本人になりすましてメールボックスを操作できるようになります。この手口では、犯罪者はパスワードを一切必要とせず、多要素認証も攻撃を阻止できませんでした。というのも、標準的な認証手順を完了するのは被害者自身だったからです。この問題は他のセッションハイジャック手口でもおなじみのものですが、EvilTokensはユーザーとサイトの間に割り込むプロキシではなく、正規のデバイスコードフローを経由してトークンを入手していた点が特徴です。
パスワード変更だけでは不十分な理由
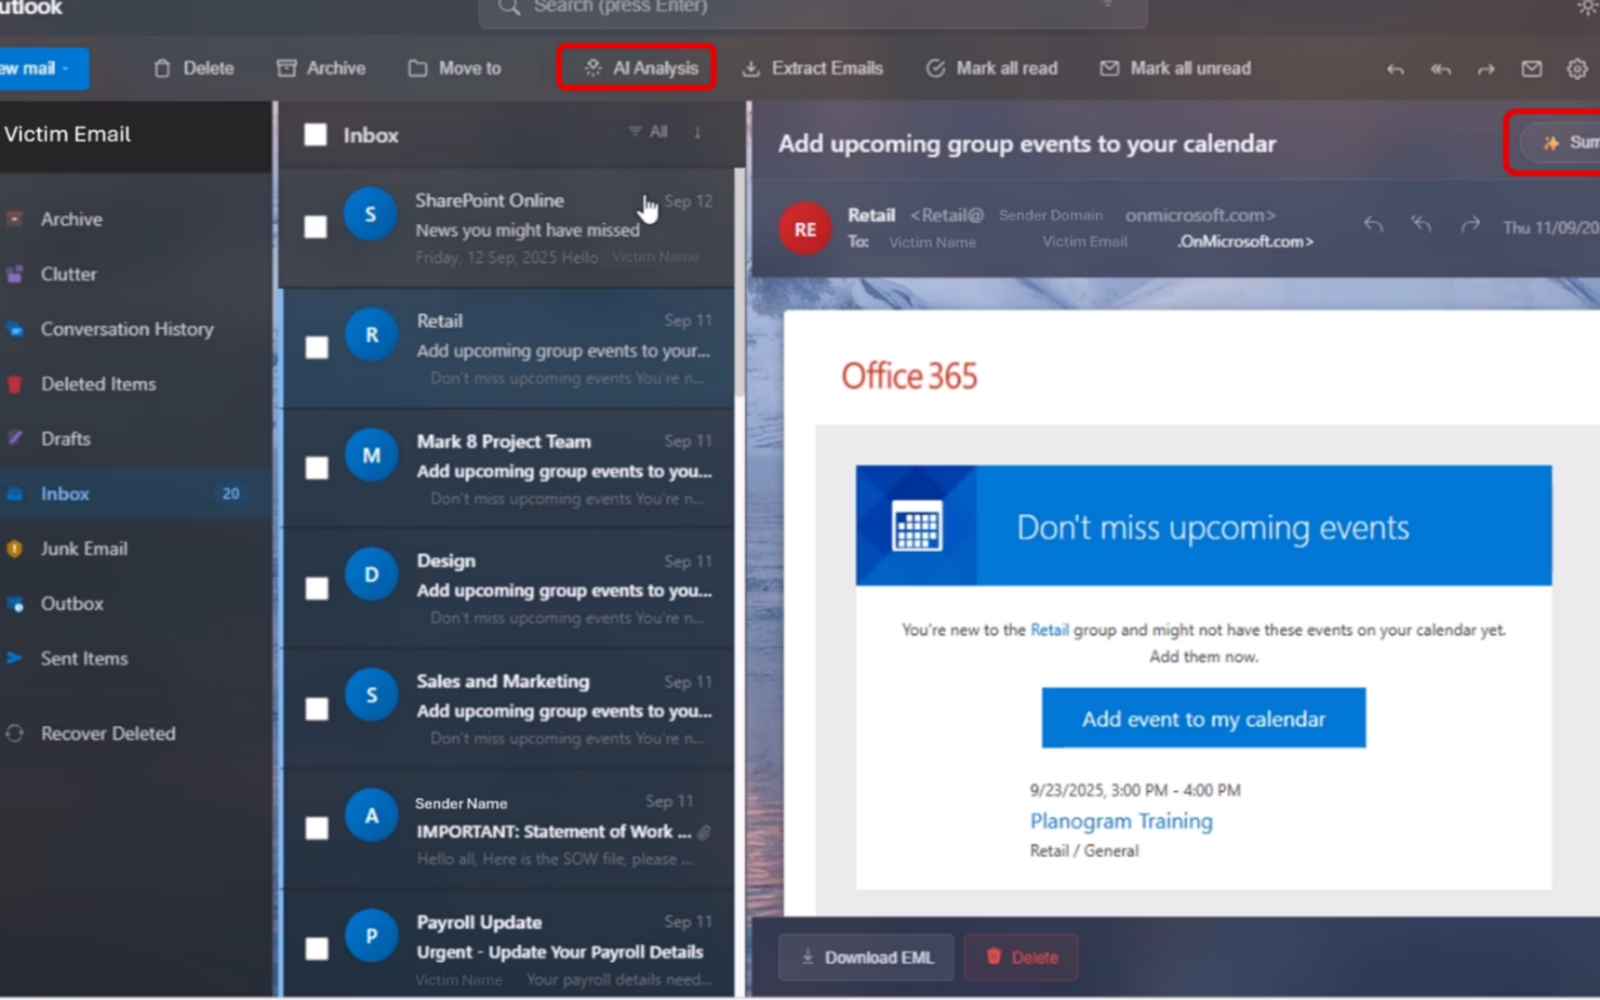
単純なパスワード変更だけでは、アクセスを遮断できない場合もあります。盗まれたセッションやトークンが有効である限り、攻撃者はメールボックスへのアクセスを保持し続けます。一部の攻撃では、犯罪者が追加のデバイスを登録し、通信を隠すための受信メールルールを作成した上で、Microsoft Graphを使って企業の組織構造を素早く把握し、価値ある権限を持つ従業員を特定していました。
キットに組み込まれたAIアシスタント
メールボックスが乗っ取られると、EvilTokensに組み込まれたAIアシスタントが引き継ぎます。このシステムは数千通のメールをスキャンし、やり取りを翻訳した上で、請求書や送金、経営幹部、そして資金移動の権限を持つ従業員を探し出します。AIはさらに、信頼できる取引関係を特定し、適切な詐欺シナリオを提案するとともに、被害者の知人になりすましたメッセージを作成していました。
商用のサイバー犯罪サービス
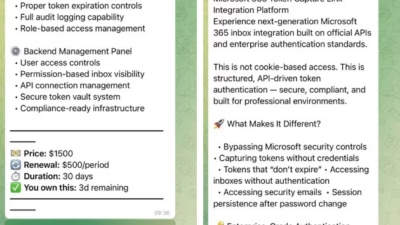
EvilTokensは、この一連の流れをまるごと商用サービスに仕立て上げていました。マイクロソフトはこの開発グループをStorm-2992という呼称で追跡しています。アクセス権はTelegramを通じて販売されており、初期費用1,500ドルに加え、月額500ドルが徴収されていました。パネルには数十種類のフィッシングテンプレート、拡散ツール、ページ設定機能、さらに乗っ取ったアカウントを操作するための各種ツールが用意されていました。マイクロソフトはまた、開発者がプラットフォームの大部分をAIの助けを借りて構築した形跡も発見しています。この作戦に対し、取り戻されたフィッシングデータを提供したSpyCloudも、EvilTokens PhaaSプラットフォームの解体について独自の報告を公表しています。
解体作戦の実行
このサービスを停止させるため、マイクロソフトとパートナー各社は作戦を実施し、50のサイトを掌握下に置くとともに、関連する150を超えるドメインを無効化しました。英国では、EvilTokensの運営への関与が疑われる32歳と38歳の男2人が、9月11日に警察に逮捕されています。両容疑者のデジタル機器は押収され、その後2人は捜査継続中の保釈扱いとなりました。
SpyCloudが収集したデータによると、EvilTokensは79カ国にわたる6,585の企業メールドメインで、少なくとも8,708件のユニークな乗っ取りアカウントと関連づけられています。発見された最も古い記録は2026年2月18日付のものです。マイクロソフトは自社の攻撃データをもとに、全体の規模をさらに大きく見積もっており、1万を超える組織で1万2,000以上のメールボックスが影響を受けたとしています。
組織が取るべき対策
マイクロソフトは、従業員や機器がデバイスコードフローを使用していない環境では、この機能を全面的に無効化するよう推奨しています。どうしても必要な例外については、特定のデバイスアカウントに限定すべきだとしています。侵害が疑われる場合、パスワードの再設定だけでは不十分です。管理者は、有効なトークンとセッションを失効させ、新たに登録されたデバイスやメールボックスのルール、不審なMicrosoft Graphの活動がないか確認する必要があります。
今回の解体以前から存在した手口
この手口の大規模な拡散は、今回の作戦よりもずっと前から始まっていました。春の時点で、デバイスコード攻撃の件数は37倍に増加しており、既製のフィッシング・アズ・ア・サービス(PhaaS)キットの登場が、経験の浅い犯罪者にとっての参入障壁を大きく下げていました。
夏になる頃には、EvilTokensのインフラはさらに巧妙化していました。関連するキットであるARTokenは、正規のマイクロソフトのリソースの裏に攻撃を隠す方法や、正当な取引関係を悪用する方法、さらにはアカウント乗っ取り後の通信管理までも習得していました。
この根本的な問題は、EvilTokens単体にとどまるものではありません。パスワードと第2要素はサインインの瞬間を保護しますが、有効なトークンはすでに承認済みのセッションそのものを表しています。したがって、いったんそのトークンが盗まれてしまえば、二要素認証だけではアカウントの制御を取り戻すことはできません。
翻訳元: https://meterpreter.org/eviltokens-phaas-takedown/