
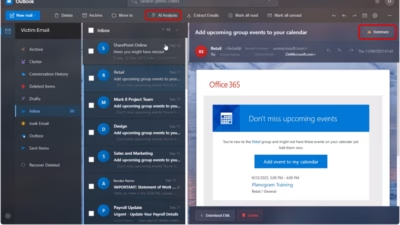
マイクロソフト、AIフィッシングプラットフォーム「EvilTokens」を解体
もはやパスワードは主要な防御壁ではありません。EvilTokensは、正規のマイクロソフトのページ上でユーザー自身にアクセスを承認させ、その結果得られた有効なトークンを顧客に引き渡す手口を使っていました。このプラットフォームは数カ月にわたり、世界中の1万を超える組織で1万2,000以上のメールボッ
もはやパスワードは主要な防御壁ではありません。EvilTokensは、正規のマイクロソフトのページ上でユーザー自身にアクセスを承認させ、その結果得られた有効なトークンを顧客に引き渡す手口を使っていました。このプラットフォームは数カ月にわたり、世界中の1万を超える組織で1万2,000以上のメールボッ
プライバシーポリシーが読みにくいことで有名なのは今に始まったことではないが、LLM(大規模言語モデル)の世界ではその難解さと長さが際立つMetaのMuse Sparkのポリシーは14,000語を超え、読み終えるのに1時間近くかかるサイバーセキュリティ企業Bridewellが人気LLM20製品のプライバシーポリシー
攻撃者は人気の高いAIチャットボットに誤情報やフィッシングリンクを混入させ、これらのコンテンツを事実や信頼できるWebサイトとしてユーザーに提示させています。このコンテンツ操作キャンペーンは、さまざまな業界の有名ブランドを標的としており、対象組織に風評被害をはじめとする悪影響をもたらしています。Vigilance Se
1万社を超える組織にまたがる1万2,000件以上の受信箱を侵害していたフィッシングサービス「EvilTokens」が、マイクロソフトを中心とする法執行機関および民間企業の連合によって摘発されました。 米国バージニア州東部地区連邦地方裁判所の許可を得て、マイクロソフトとHealth-ISACはCloud
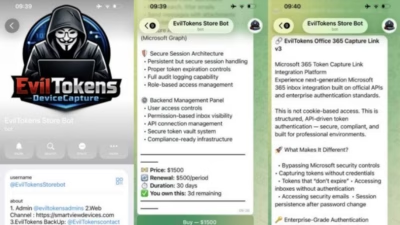
マイクロソフトは今月、EvilTokensと呼ばれるAI搭載のサイバー犯罪プラットフォームに対して法的措置を講じました。裁判所の許可を得てこのツールをオフラインにするとともに、英国の警察と協力し、背後にいるとされる人物の逮捕にこぎつけました。 EvilTokensはTelegram上で提供されており、入
セキュリティ
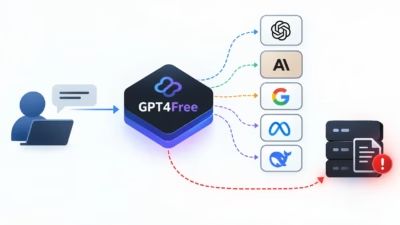
GPT4Freeのホスティングプラットフォームを利用するユーザーは、Webインターフェース上で選択した人工知能モデルに直接対話していると考えているかもしれません。 しかし最近の調査によると、g4f.dev経由で送信されたプロンプトは、プロバイダーのコードや仲介サービス、外部モデルのエンドポイント、さらには無関係な可能
404 Mediaの技術ジャーナリストたちは、OpenAIが数百人の契約社員を雇い、実際のユーザーがChatGPTに入力したプロンプトとその応答を大量に読んで評価させていることを明らかにしました。 この「プロジェクト・リリー(Project Lily)」と呼ばれるプログラムは、契約社員にChatGPTの回答を採点
先日の投稿で、League of Legendsのプレイヤーが対戦終了直後に怪しいフレンドリクエストを受け取っているという報告を取り上げました。これらのアカウントは会話をすぐにDiscordへ誘導し、有料アダルトコンテンツのページを宣伝していました。 当時、一つ未解決の疑問が残っていました。それは、こうした会話が
あなたは、最も親しい友人にも打ち明けないような秘密を、AIチャットボットには話してしまうかもしれません。しかし、もしそうしているなら注意が必要です。その会話が法廷での証拠として使われる可能性があるからです。 ワシントン・ポスト紙が今週掲載した記事では、ClaudeやChatGPTといったAIシステムに機密性の高い
すべての記事を読み込みました