研究者らが、Claude、OpenAI、Gemini、xAIなどのモデルに送信されるリクエストの背後にいる実際のユーザーを隠蔽する、AIゲートウェイの巨大なネットワークを発見しました。Team Cymruは当初、こうしたサーバーを10,867台と数えましたが、調査範囲を広げた結果、推計を80,000台超のリレーへと上方修正しています。調査対象となったトラフィックのかなりの部分は中国および香港から発信されており、一部のクラスターは地域制限の回避だけでなく、最先端モデルの応答を大量に収集する目的にも使われている可能性があります。Team Cymruは、LLMゲートウェイが最先端モデルの悪用をどう可能にするかに関するレポートでこの仕組みを解説しています。
ゲートウェイの仕組み
こうしたサーバーは、ユーザーとAIプロバイダーの間を仲介する層として機能します。クライアントがゲートウェイにリクエストを送ると、ゲートウェイは自らのプール内からアカウント、APIキー、あるいはアクティブなユーザーセッションを選び出し、その身元でモデルにアクセスします。その結果、AIプロバイダー側からは仲介者のアドレスと認証情報だけが見え、エンドユーザーの実際のIPアドレスは見えません。
この仕組み自体は本質的に犯罪的なものではありません。企業のAIゲートウェイは、リクエストの一元管理、負荷分散、コスト管理、複数モデルの同時利用などの目的で使われています。問題が生じるのは、仲介者が他人のアカウントや大量登録されたアカウントをプールし、アクセス権を転売したり、クライアントの所在地を隠したり、プロバイダーの制限回避を手助けしたりする場合です。
Claude Relay Serviceとその後継sub2api
Team Cymruは、特に広く使われているオープンソースプロジェクトを2つ特定しました。Claude Relay Serviceと、その後継であるsub2apiです。sub2apiはユーザー管理、個別の利用制限や課金設定、サブスクリプションをAPIのようなサービスへ変換する機能、リクエストの監査といった機能を備えています。研究者らによると、sub2apiはGitHub上で8,000件を超えるフォークを集めており、関連するTelegramチャンネルには約7,000人の登録者がいます。
研究者らは、こうしたゲートウェイを取り巻く商業エコシステムについても調査しました。sub2apiのスポンサーの中には、モデルAPIへのアクセスを販売する業者、レジデンシャルプロキシのプロバイダー、アカウント販売業者、そして大量のAIリクエストトラフィックに対応するインフラサービスなどが含まれていました。スポンサーになっているという事実だけで、特定の企業が違法行為に関与している証拠にはなりませんが、こうしたサービスの幅広さは、AIリレー市場が通常の企業向けプロキシからいかに逸脱しているかを物語っています。
あるクラスターの内側:8日間で上り14TB、下り7TB
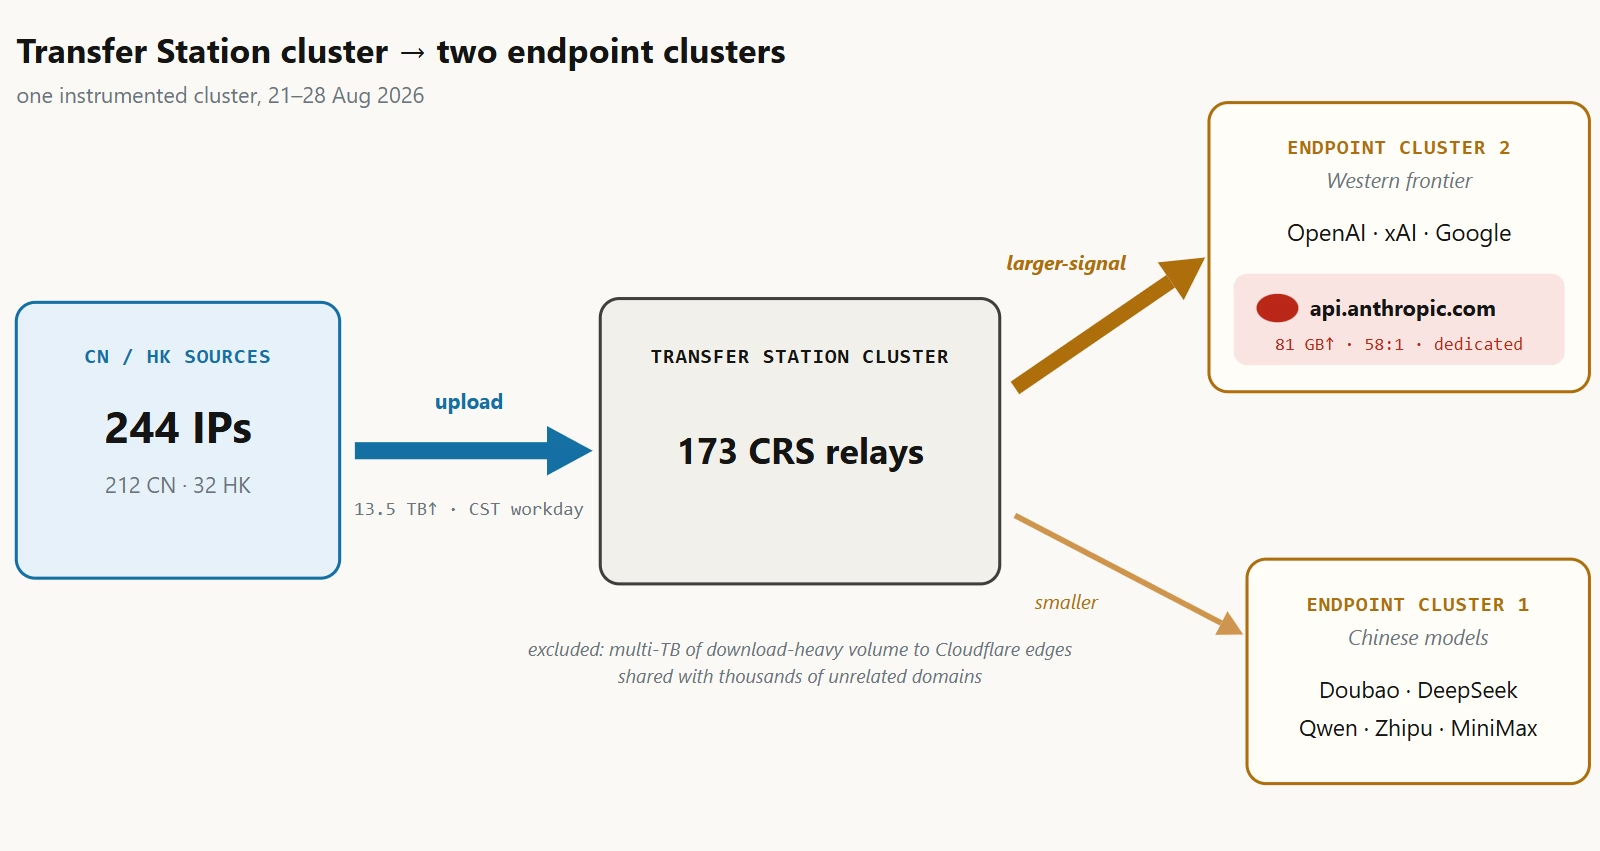
調査対象となったあるクラスターでは、中国および香港の4,000台を超えるIPアドレスが、304台の仲介サーバーに接続していました。8日間で、クライアントはリレーへ約14TBのデータを送信し、7TB超のデータを受信していました。小規模な通信を除外すると、約244件のアクティブなアドレスが残り、これらは173台のゲートウェイにアクセスし、そのゲートウェイはさらに262件のAIサービスおよび関連リソースに接続していました。
あるゲートウェイ群は、中国のモデルであるDeepSeek、Qwen、Doubao、Zhipu、MiniMaxを対象としていました。Team Cymruは、こうした活動が単なるアクセス権の通常の集約・転売である可能性も認めています。もう一方のグループは、Anthropic、OpenAI、Google、xAIに接続していました。ユーザーの所在地や異例のトラフィック分布から、より大きな注目を集めたのはこの2つ目のクラスターでした。
不審な58対1のトラフィック比率
api.anthropic.comに接続する17台のリレーを通じて、8日間で約81GBのデータが送信された一方、受信されたデータは約1.4GBにとどまりました。送信量と受信量の比率は約58対1に上ります。Team Cymruは、これほど顕著な偏りをモデル蒸留のための大量リクエスト準備の兆候である可能性があるとみていますが、研究者らはリクエストの内容自体は確認していないことを明確に強調しています。したがって、観測された活動を現時点でAnthropicへの実証済みの攻撃と呼ぶことはできません。
蒸留自体はAIの一般的な訓練手法です。より高性能なモデルが「教師」として回答を生成し、小型のモデルがその能力の一部を再現するよう訓練されます。開発者はこの手法を、より安価でコンパクトなモデルを構築するために正当に利用しています。問題となるのは、外部企業が競合他社の応答を利用規約に反して大量に収集し、自社システムの訓練に使う場合です。
Anthropic自身の調査結果
Team Cymruの懸念は、根拠のないところから生まれたものではありません。2月、AnthropicはDeepSeek、Moonshot、MiniMaxによるキャンペーンを検知したと報告し、同社の説明によれば、これらは約24,000件の不正アカウントを作成し、Claudeとの間で1,600万件を超えるやり取りを行っていました。9月のレポートでは、Anthropicは中国の7つの研究機関による新たなキャンペーンについて説明しており、一部の活動では1日あたり数百万件のリクエストが生成されていたとしています。これらはあくまでAnthropic自身の調査結果であり、Team Cymruが発見したリレーがこれら同一の活動に関与していたことを証明するものではありません。
地域制限が生み出すもう一つの市場
地域制限は、ゲートウェイにさらに別の市場をもたらしています。OpenAIは、対応地域リストに含まれない国や地域からAPIにアクセスすると、アカウントがブロックまたは停止される可能性があると警告しています。中国はその公開リストに含まれていません。Anthropicも同様に、中国向けにClaudeの商用アクセスを提供しておらず、発見されたプロキシネットワークの一部を、こうした制限を回避しようとする試みと関連付けています。
単純なIPローテーションより根深い問題
AIプロバイダーにとって、大規模なリレーネットワークは単なるIPアドレスの変更よりも根深い問題を生み出します。防御システムは、利用制限、課金、地域、評判、悪用の兆候を特定のアカウントや接続元に紐づけています。ゲートウェイはそのつながりを断ち切り、異なるクライアントのリクエストを単一の認証情報の背後で混ぜ合わせてしまいます。一つのアカウントがブロックされても、運営者は単に別のアカウントへ流れを切り替えればよいため、この種のインフラとの戦いは、通常のプロキシネットワークやボットネットとの戦いに似た様相を呈し始めています。
Team Cymruは発見したアドレスをAI各社に共有済みであり、新たなノードの探索を継続しています。この調査の根本的な限界は変わっていません。ネットワーク分析は、接続における経路、データ量、関与者をかなり正確に明らかにしますが、各ユーザーの意図までは自動的に暴くことはできません。現時点で立証されている結果は、AIリクエストの発信元を隠し、一部の制御機構の回避を可能にする大規模インフラが存在するという事実にとどまります。特定のノードがモデルの能力を盗み取るために使われているかどうかは、今のところ研究者らが個別の事例としてしか確認できていません。
翻訳元: https://meterpreter.org/ai-gateway-relay-network/