
OpenAIのセキュリティ欠陥、AIモデルの蒸留対策を回避される恐れ
OpenAIのAPIで新たに公開された脆弱性「コンパクション・スマグリング(compaction smuggling)」により、攻撃者が最先端モデルの非公開の推論トレースを抽出できる状態になっていました。これにより、無許可のモデル蒸留を防ぐ保護策が回避されていました。 Xintが10月26日に公開した情報によると、こ
OpenAIのAPIで新たに公開された脆弱性「コンパクション・スマグリング(compaction smuggling)」により、攻撃者が最先端モデルの非公開の推論トレースを抽出できる状態になっていました。これにより、無許可のモデル蒸留を防ぐ保護策が回避されていました。 Xintが10月26日に公開した情報によると、こ
研究者らは、会話のコンパクション(圧縮)機能を悪用することで、非公開の推論トレースが明らかになるOpenAI APIの脆弱性を公表しました。調査セキュリティ 「Compaction Smuggling(コンパクション・スマグリング)」と名付けられたこの手法は、既存の防御策を回避し、高度なモデルから貴重な学習用データを
米国土安全保障省(DHS)は、中国のAIモデル「DeepSeek」とその関連製品について、連邦政府の文民機関による使用を禁止します。 火曜日に連邦官報(Federal Register)で公示される予定の通知は、連邦調達サプライチェーン法(Federal Acquisition Supply Chain Act)と連
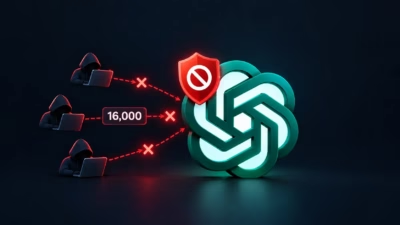
OpenAIは、同社AIモデルの保護された内部推論を大規模に抽出しようとする組織的なキャンペーンを阻止しました。同社は、1万5000件を超えるユーザーアカウントに関連する活動に対処しました。 OpenAIはこの攻撃を、敵対的なモデル蒸留の試みと位置づけています。攻撃者は、別のAIシステムの再現、訓練、強化に役立つモデ
OpenAIは、同社のAIモデルが持つ保護対象の推論(リーズニング)を抽出しようとしたとされる、1万5,000件を超えるユーザーアカウントによる組織的なキャンペーンを阻止しました。同社はこの活動を敵対的モデル蒸留と説明しています。 この工作は7月上旬に始まり、同月後半には大量の抽出試行へとエスカレートしました。これを
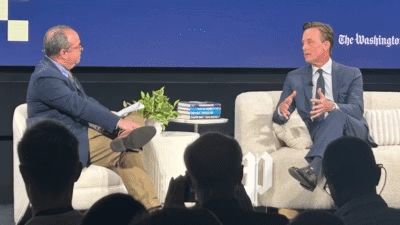
AIのセキュリティ上のリスクと恩恵のバランスを取り、中国をはじめとする敵対国に先んじ続けるには、産業界との連携が鍵になります。国家サイバー長官のショーン・ケアンクロス氏が木曜日、こう述べました。 トランプ政権は現在、議会の一部から、さらには一部の人工知能(AI)企業幹部からも、この技術のリスクに備えた規制の導入や法整
セキュリティ
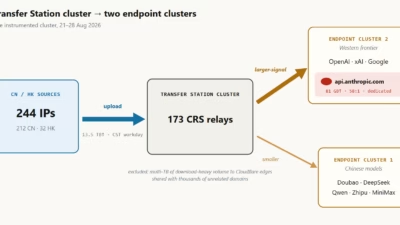
研究者らが、Claude、OpenAI、Gemini、xAIなどのモデルに送信されるリクエストの背後にいる実際のユーザーを隠蔽する、AIゲートウェイの巨大なネットワークを発見しました。Team Cymruは当初、こうしたサーバーを10,867台と数えましたが、調査範囲を広げた結果、推計を80,00
Team Cymruによると、8万台を超える中継サーバーが、中国国内のユーザーによる米国主要AIモデルの地理的制限回避を助けているといいます。 Team CymruのシニアプリンシパルエンジニアであるScott Fisher氏は、次のように述べています。「我々が発見したのは、フロンティアモデルプロバイ
中継サーバーからなる巨大なネットワークにより、中国のユーザーが身元や所在地を明かすことなく米国のフロンティアAIモデルにアクセスできる状態になっていることが分かりました。アクセス制限や監視を回避する目的である可能性が高いとみられます。このネットワークを流れるトラフィックの量は、フロンティアAIモデルの出力を利用し、独自
すべての記事を読み込みました