フランスの協同組合銀行Crédit Mutuel Arkéaがサイバー攻撃の標的となり、最大1億3300万ドルに上る不正取引が行われました。同行は対応として一部のシステムを停止しました。
同行によると、攻撃者は同行自身の口座を使って他の金融機関への取引を実行しており、顧客の資産に影響はありません。
Crédit Mutuel Arkéaは、580万人超の会員と2115億ユーロの資産を抱えるフランスの大手銀行グループです。
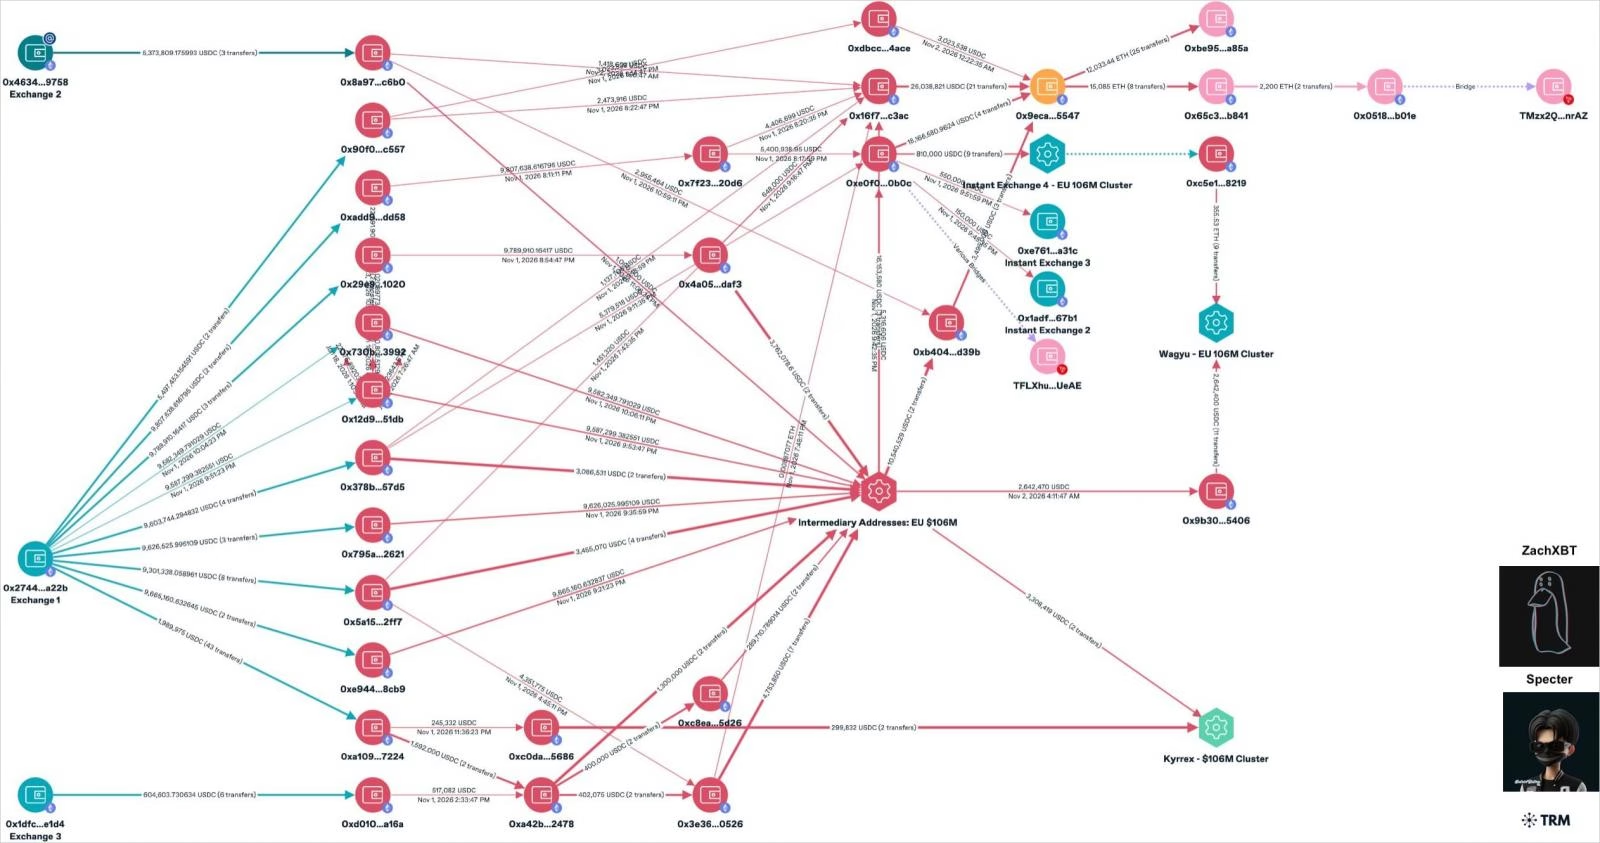
この事件に関する情報は11月2日に表面化しました。最初に伝えたのはブロックチェーン不正調査員のZachXBT氏で、前日に複数の中央集権型取引所の口座から大規模な不正出金があったと警告しました。
同氏によると、攻撃者は最大1億1800万ユーロ(1億3300万ドル)を盗み出し、ステーブルコインのUSDCとUSDTで引き出した可能性があります。
ZachXBT氏は当時、被害組織の名前を明かしませんでした。ただ、公表されなかったために、攻撃者は11月3日までに3000万ドルをロンダリング(資金洗浄)できたと指摘しています。公表されていれば、EUの法執行機関が凍結できた資金です。
Crédit Mutuel Arkéaは11月4日にインシデントを公表しました。顧客に対しては、事態は「すでに収束し、制御下にある」とし、業務は徐々に通常に戻っていると説明しています。
同行は声明で次のように述べています。「Crédit Mutuel Arkéaは、傘下の各連合会や子会社を含むすべての顧客の皆様に、今回のインシデントが資産に影響を与えるものではないことをお伝えします。一部の振込処理の実行が遅れたにとどまります」[機械翻訳]
一方で同行は、フィッシングのリスクが高まっているとも警告しました。顧客に対し、身に覚えのない連絡に警戒を怠らず、電話やメールで機密情報を伝えないよう呼びかけています。
不審なメッセージは、担当の銀行アドバイザーに直接電話して確認するよう求めています。
同行は別のFAQページで説明しました。それによると、攻撃者はサービスプロバイダーのプラットフォームを経由して同行のネットワークに直接侵入しています。ただし、Fortuneoは関係していないとしています。
攻撃者はその後、顧客の口座ではなくArkéa自身の口座を使って他の金融機関と取引し、資金を暗号資産に換えました。
同行はZachXBT氏による被害額の推計を認めていません。それでも、被害額が大きいことと、一部の資金は凍結したことは認めました。
「1億1800万ユーロ(1億3300万ドル)が盗まれたというのは事実ですか。この情報は確認しておらず、規模感についてのみ認めることができます」
Arkéaは、行内の人為的ミスを否定し、今回のインシデントを「巧妙な攻撃」と表現しています。
同行は現在、司法当局や警察と連携し、攻撃の正確な発生源と手口の特定を進めています。
BleepingComputerはCrédit Mutuel Arkéaに対し、攻撃の詳細と調査状況について問い合わせましたが、現時点で回答は得られていません。