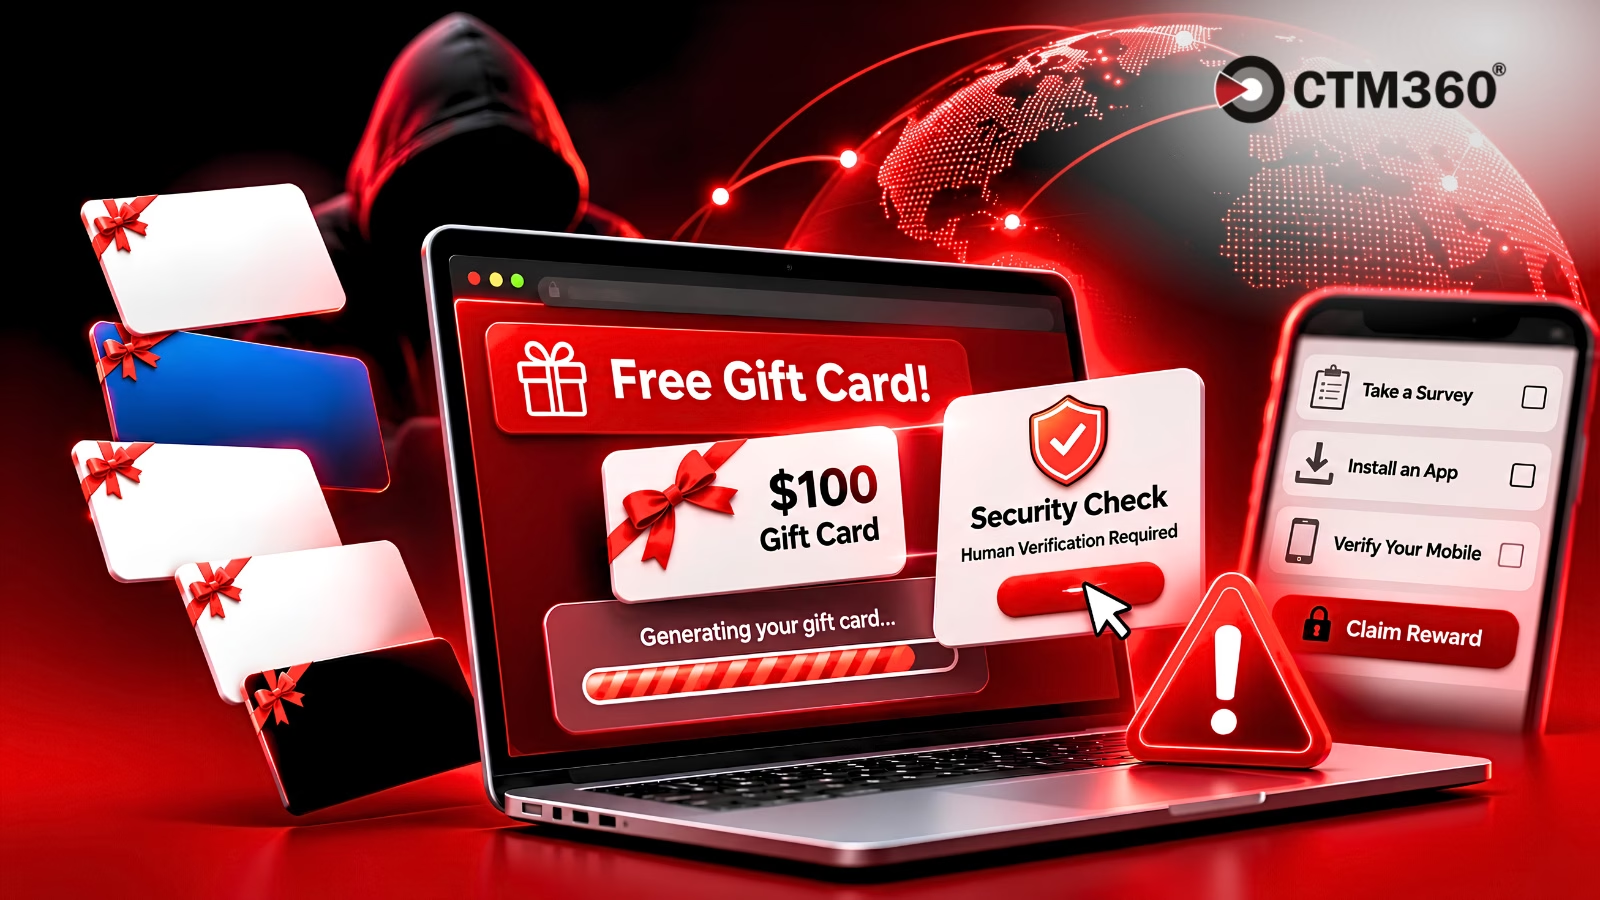
不正な報酬ポータルや偽のギフトカードプレゼント企画が世界中で急増しています。利用者を欺瞞的な認証ループに誘い込み、有料サブスクリプションへ登録させる手口です。
この詐欺の誘い文句は単純です。著名人が推薦する広告をクリックし、有名ブランドの無料ギフトカードを申請して、簡単な「人間確認」を済ませれば報酬を受け取れるというものです。
レポート全文はこちら: https://www.ctm360.com/reports/gift-card-scams
しかし、洗練されたブランディングや偽の進行バー、説得力のある宣伝文句の裏で、実際にギフトカードが提供されることはありません。
実態は、個人情報の収集やアプリのインストール獲得、そして何も知らない利用者を継続課金型のモバイルサブスクリプションに登録させることを目的とした、大規模なアフィリエイト収益化スキームです。
信頼されたブランドを悪用した1,000件超の事案
CTM360が観測した活動に基づき、アナリストはこの継続的なキャンペーンに関連する事案を1,000件以上特定しました。
攻撃者は、消費者が既存ブランドに抱く親近感を悪用しています。PlayStation、Sephora、SHEIN、Walmart、Amazonなど、大手小売業者や消費者向けプラットフォームを頻繁に装っています。
信頼性を高めて被害者を引き寄せるため、キャンペーンはソーシャルメディアでの拡散に大きく依存しており、次のような手段を使っています。
- ソーシャルメディア上のスポンサー広告
- 「プレゼント企画」を宣伝する拡散投稿
- 著名人やインフルエンサー(MrBeastやAlix Earleなど)による偽の推薦
基盤となるインフラは高度にモジュール化されています。そのため、攻撃者は詐欺の中核部分を作り直すことなく、なりすますブランドや著名人、ドメイン名を入れ替えられます。
キャンペーンの仕組み: 偽のギフトカード生成の罠
CTM360は、この活動を体系的な詐欺のライフサイクルに沿って整理しています。被害者は、好奇心、信頼、切迫感という心理的な段階を踏んで、計画的に誘導されていきます。
ユーザーが悪意ある広告をクリックすると、不正な報酬ポータルにリダイレクトされます。
信頼できるように見せかけるため、これらのサイトには次のような要素が表示されます。
- 複製されたブランドのロゴと配色
- 偽の参加者数とライブ表示のカウントダウンタイマー
- 「最近の当選者」による捏造された体験談
被害者がギフトカードの金額を選ぶと、サイトはバックエンドでカードを生成しているかのように見せる、スクリプト化された進行アニメーションを表示します。
その後、ポータルは一部を伏せたコード(例: XXXX-XXXX-7F3A-XXXX)を表示します。報酬が本物で、すぐに受け取れると信じ込ませるためです。
コード全体が表示される前に、被害者には偽の「セキュリティチェック」または「人間確認」のゲートが提示されます。
ギフトカード詐欺レポートをダウンロード
攻撃者がブランドのなりすましや偽の報酬を使って、ユーザーをどのように悪用しているかを解説しています。
攻撃者のインフラに関する知見を得て、CTM360のデジタルリスク保護で組織を守る方法を学べます。
終わりのない認証ループと収益化
「人間確認」の段階は、CTM360が「トラップ10」と位置づける欺瞞的な転換点です。正規のセキュリティチェックを行う代わりに、認証プロセスは被害者を第三者のアクティビティへ誘導し、運営者の収益を生み出します。
被害者は次のような終わりのないループに追い込まれます。
- アンケートやクイズ、プロモーションオファーへの回答
- 不要なサードパーティ製アプリやブラウザ拡張機能のインストール
- 地域ごとのキャリア決済の仕組みを通じた、有料モバイルサービスへの登録
ユーザーがタスクを完了しても、ギフトカードは渡されません。サイトは単にそのステップを「未完了」と表示し、別のオファーへ誘導します。CTM360が検証したすべてのフローで、報酬が実際に届くことはありませんでした。
技術的な観察結果: アフィリエイトへの引き渡し
ユーザーの認証情報を盗む従来のフィッシングとは異なり、このキャンペーンは「量とコンバージョン」を軸としたモデルで動いています。
CTM360は、誘導ページが被害者をアフィリエイト追跡URL経由でリダイレクトしていることを確認しました(offer_idやaff_idなどのパラメータを渡しています)。 この追跡トークンにより、被害者の登録が攻撃者のアフィリエイトネットワークのアカウントに直接紐づけられます。
被害者がサブスクリプションのために携帯電話番号を送信し、PIN/OTP認証を完了すると、攻撃者は報酬を得ます。
ユーザーと組織へのリスク
被害者にとって、影響は時間の浪費にとどまりません。個人情報の漏えいや、予期せぬ携帯電話料金の請求、大量のスパムの流入といった被害が生じます。
組織にとっては、ブランドの評判が深刻に悪用されることを意味します。このキャンペーンは、より広範な傾向を示しています。攻撃者は大規模に活動し、ブランドへの信頼を武器にして、収益性の高いアフィリエイトのコンバージョンを獲得しているのです。
CTM360で24時間365日サイバー脅威を検知: CTM360を使って、外部のデジタル環境全体にわたるリスクを監視・分析し、迅速に軽減できます。