Team Cymruによると、8万台を超える中継サーバーが、中国国内のユーザーによる米国主要AIモデルの地理的制限回避を助けているといいます。
Team CymruのシニアプリンシパルエンジニアであるScott Fisher氏は、次のように述べています。「我々が発見したのは、フロンティアモデルプロバイダーの利用規約(T&C)を破ることを明確な目的として設計されたエコシステム全体であり、これが不正行為や違法活動を可能にしています」
今月初め、CISA、NSA、FBIは共同勧告の中で、中国拠点のAI企業が米国主要モデルから能力を引き出すため、大規模な知識蒸留キャンペーンを展開していると警告していました。
AI中継ネットワークの仕組み
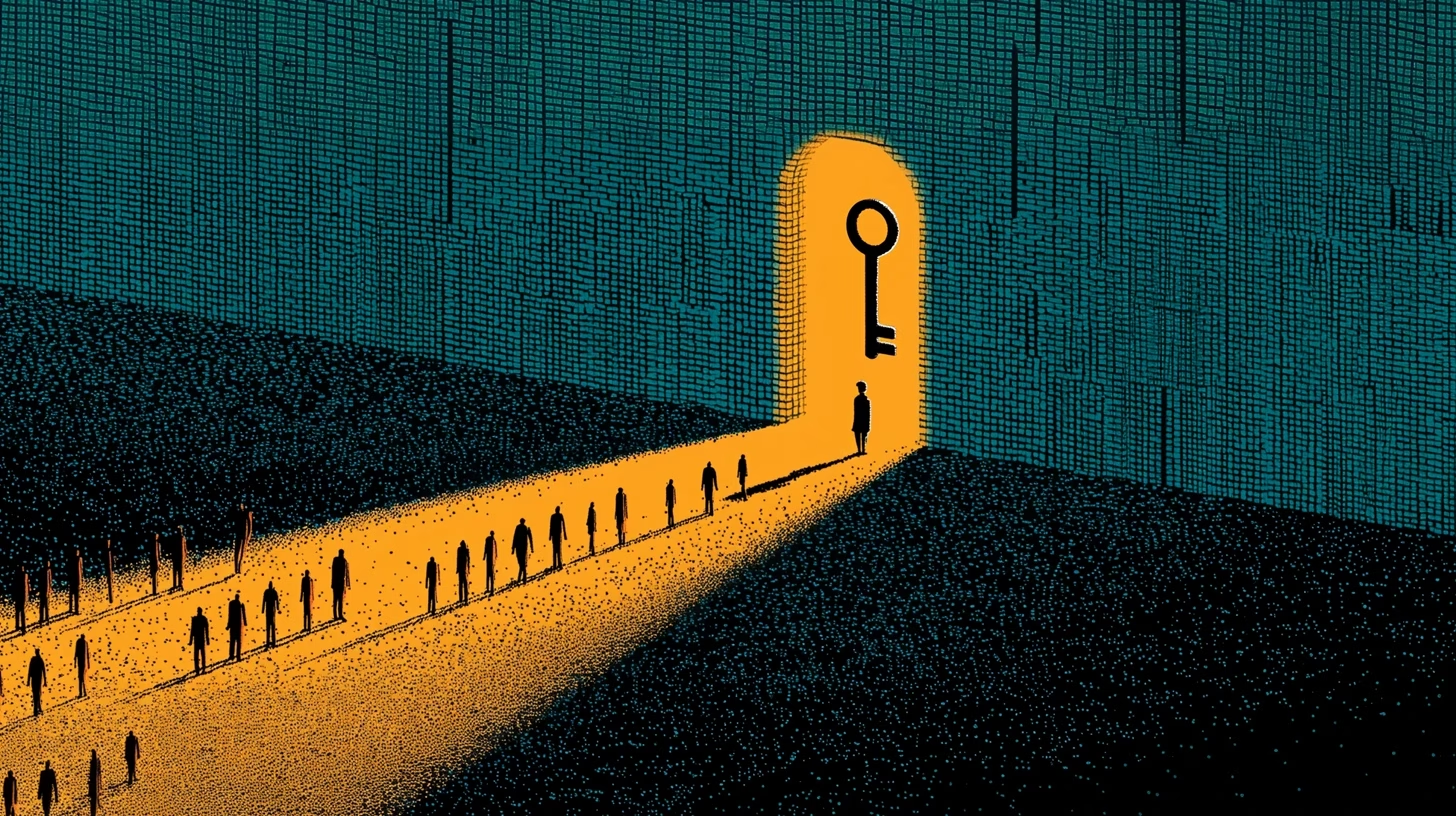
「トランスファーステーション」と呼ばれるこれらの中継サーバーは、複数のAIアカウントをプールし、独自のキーを顧客に配布することで、複数の利用者が同一サーバー経由でフロンティアモデルにアクセスできるようにしています。プロバイダー側から見えるのは中継サーバーのみであるため、実際の利用者が誰でどこにいるのかが隠蔽され、地域制限の適用や利用状況の追跡、不正利用の発見が困難になります。
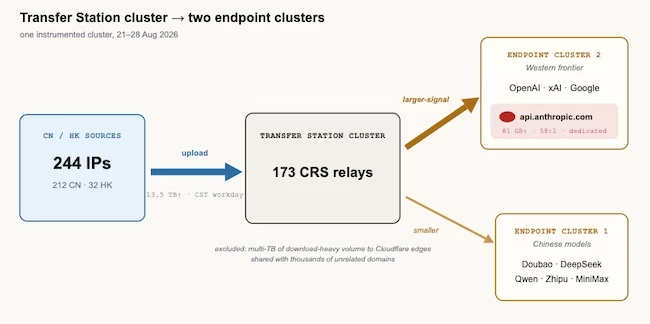
トランスファーステーション方式の仕組み(出典:Team Cymru)
Fisher氏は、モデル蒸留をこうした不正利用の中でも最も深刻な形態の一つに挙げています。
「攻撃者は、フロンティアモデルの構築に必要な研究、データ、計算資源を独自に用意する代わりに、より強力な『教師』モデルに大規模なクエリを投げてその出力を収集し、それを使って安価な『生徒』モデルを改良することができます。これにより、教師モデルの能力の一部を、独自に開発するよりも大幅に低いコストで移転できてしまいます。だからこそ、主要なフロンティアモデルプロバイダーは、自社モデルの出力を競合モデルの学習に使用することを禁止しているのです」
中継サーバーの大半は、Claude Relay Serviceまたはその後継であるsub2apiを稼働させています。いずれのツールも、Wei-Shawと名乗る開発者がGitHub上で公開しているものです。最新版には、ユーザー管理機能、ユーザーごとの課金機能、サブスクリプションをAPIアクセスに変換するレイヤー、そしてプロンプト監査機能が含まれています。
sub2apiプロジェクトはこれまでに8,000回以上フォークされており、そのTelegramチャンネルの登録者数は7,000人近くに上ります。
sub2apiのGitHubページには、26の商用スポンサーが掲載されています。このうち15社は中継サーバー経由でAIモデルへのアクセスを販売しており、7社は住宅用プロキシを、2社はAIサービス用アカウントを販売しています。残る2社は、中継トラフィック向けに構築されたコンテンツデリバリーネットワークと、画像・動画生成の再販業者です。
Team Cymruによれば、アカウント販売業者は、プロモーション特典の悪用、あるいは認証情報やトークンの窃取によって認証情報を入手している可能性があるといいます。
数千台の中継サーバー、数テラバイトのトラフィック
8日間にわたるスキャンデータの調査期間中、研究者らは10,867台の中継サーバーの存在を確認しました。この数は後に8万台を超えるまでに拡大しています。最初に確認された10,867台のうち、9,456台がsub2apiを、1,353台が旧版のClaude Relay Serviceを稼働させていました。
これらの中継サーバーは457の異なるネットワーク上でホストされており、単一のホスティングプロバイダーが占める割合は最大でも全体の約11%にとどまりました。
研究者らは、米国内の数社のVPSプロバイダーでホストされているクラスターの一つを調査しました。中国および香港の4,000を超えるIPアドレスが、このクラスター内の304台の中継サーバーに接続していました。8月下旬の8日間で、これらは約14TBのデータをアップロードし、7TB以上をダウンロードしていました。
17台の中継サーバーは、Anthropic のAPIに直接トラフィックを送信していました。アップロード量は約81GB、ダウンロード量は約1.4GBで、比率にして58対1に上ります。
Anthropic のAPIに送信された大量のデータは、自動化された大規模クエリと整合する可能性があります。ただし研究者らはプロンプトやモデルの応答内容自体を確認できなかったため、この活動がモデル蒸留によるものか、それとも別の形態の不正利用によるものかは確認できていません。
Team Cymruは、特定した中継サーバーのIPアドレスを影響を受けるAIプロバイダー各社に共有済みであり、今後も新たな中継サーバーの捜索を継続するとしています。
翻訳元: https://www.helpnetsecurity.com/2026/09/23/china-ai-relay-frontier-model-abuse/