偽の「Claude Max」プレゼント企画が、偽装したGoogleサインイン画面を使ってユーザーのログイン認証情報を盗み取っていることが、Malwarebytesの研究者らによって明らかになりました。
「ブラウザ・イン・ザ・ブラウザ」は新しい手口ではありません。研究者らは2022年以降、この手口を記録しており、6月にはPalo Alto NetworksのUnit 42が、Microsoft 365ユーザーを標的にドラッグ可能な偽ブラウザウィンドウを使ったキャンペーンを報告しています。
「フィッシングは、その時々で人々が欲しがっているものを追いかけます」と、このキャンペーンを分析したMalwarebytesの研究者Stefan Dasic氏は指摘します。
「Claudeの有料プランは月額20ドルから始まり、利用上限を引き上げるとさらに高額になります。一方、無料アカウントには厳しい制限があります。そのため、無料アップグレードという謳い文句は魅力的な餌になるのです」と同氏は述べています。
Microsoftは6月、ChatGPT、Claude、DeepSeek、Copilotを騙るフィッシングや悪意ある広告、検索連動型のキャンペーンを確認したと報告しています。これらの中には、支払いが失敗したと偽って被害者を偽の決済画面に誘導するものや、マルウェアをインストールするアプリのダウンロードを提示するものもありました。
「今回発見したキャンペーンは、異なるアプローチを取っています。カード情報を入力させるフォームもなければ、ダウンロードもありません。その代わり、無料アップグレードを提示し、Googleアカウントでのサインインを求めてきます」とDasic氏は付け加えました。
カウントダウンと残り枠数の表示で緊迫感を演出する偽プレゼント企画
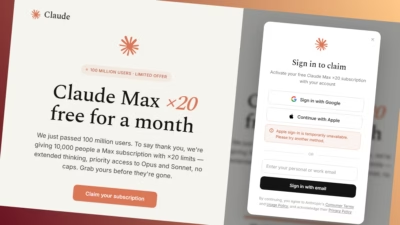
このページはClaudeのロゴと配色をそっくりそのまま模倣しています。実在しない星評価のレビューを表示し、フッターには正規のAnthropicのページへのリンクが張られています。サイトには、Anthropicの利用者数が1億人を突破したこと、そして1万件のClaude Max無料1カ月サブスクリプションをプレゼントすると記載されています。
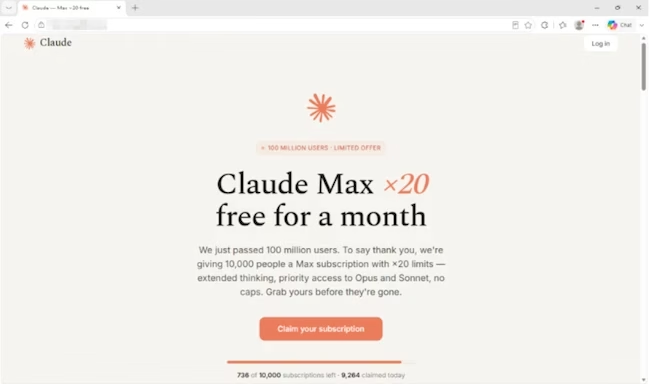
偽のプレゼント企画(出典:Malwarebytes)
カウンターには1万枠のうち残り760枠未満と表示され、数秒ごとに数字が減っていきます。Dasic氏によると、この数字は訪問者のブラウザ内で生成されており、ページを再読み込みするとリセットされるとのことです。
FAQセクションには、支払い情報は一切不要だと記載されています。「その部分は事実です。だからこそ、この誘いに説得力が生まれるのです。多くの人は詐欺と聞くとカード情報を要求されるものだと連想しますが、このページはそれを一切求めてきません」とDasic氏は説明しています。
サインインフォームにはいくつかの選択肢が表示されますが、実際に機能するのは1つだけです。Appleボタンを押すと「この方法は一時的に利用できません」というメッセージが表示され、メール入力欄は訪問者が何を入力しても内容を破棄したうえでGoogleボタンの動作を代わりに発動させます。
Googleアカウントが乗っ取られると、攻撃者は被害者のメールや文書にアクセスできるようになるほか、他サービスのパスワードリセットメッセージも入手できてしまいます。同じアカウントはClaudeへのサインインにも使えます。
ドラッグ可能な偽ブラウザウィンドウが正規のものに見せかける
Googleボタンをクリックしても、実際のGoogleサインインウィンドウは開きません。このページは既存のタブ内に偽のブラウザウィンドウを描画し、鍵マークや正しいスペルのGoogleサインインアドレスまで再現しています。このウィンドウはページ上でドラッグして動かすこともできます。
表示されるのはパスワード入力欄ではなく、人間確認のステップです。Dasic氏によると、これは訪問者を安心させると同時に、自動スキャナーを次の段階から遠ざける役割も果たしている可能性があるとのことです。
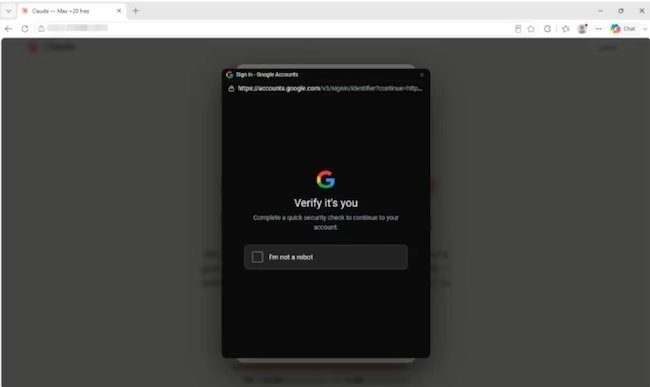
偽のGoogle確認ウィンドウ
このサンプルで特筆すべきなのは、攻撃者が自前で構築した部分がいかに少ないかという点です。悪意ある機能は外部サービスからのわずか1行のコードで読み込まれる仕組みになっており、そのサービス自体が再利用可能なサインインウィジェットとして提供され、導入手順まで用意されています。
コード内のコメントはロシア語で書かれており、標的を「victim(被害者)」と呼んでいます。あるコメントには、ダーク配色の偽ウィンドウが読み込み中に一瞬白く点滅してしまう問題があったため、事前に正しい配色を取得するようにしたとの説明もありました。
「このコードは、今回1回限りのキャンペーンのために作られたものというより、継続的にメンテナンスされている再利用可能な製品のように見えます」とDasic氏は結論付けています。
翻訳元: https://www.helpnetsecurity.com/2026/09/23/fake-claude-max-giveaway-phishing/