フィッシングは、その時々で人々が欲しがるものを巧みに利用します。現在それは、無料で使えるAIサブスクリプションです。私たちは最近、この手口の新たなバリエーションを発見しました。巧妙なGoogleサインイン画面を使ってログイン情報を盗み取る、偽のClaude Maxプレゼント企画です。
Claudeの有料プランは月額$20から始まり、利用上限を引き上げるとさらに高額になります。一方、無料アカウントには厳しい制限があります。そのため、無料でアップグレードできるという誘い文句は非常に魅力的に映ります。
Microsoftの報告によると、同社は2026年6月時点で、ChatGPT、Claude、DeepSeek、Copilotといったサービスを騙るフィッシング、悪意ある広告、検索連動型キャンペーンが増加していることを確認しています。中には支払いが失敗したと偽って偽の決済ページに誘導するものや、マルウェアをインストールさせるアプリのダウンロードを持ちかけるものもあります。
今回発見したキャンペーンは、これとは異なるアプローチを取っています。カード情報を入力させるフォームもなければ、ダウンロードもありません。その代わりに、無料アップグレードを持ちかけ、Googleアカウントでのサインインを求めてきます。
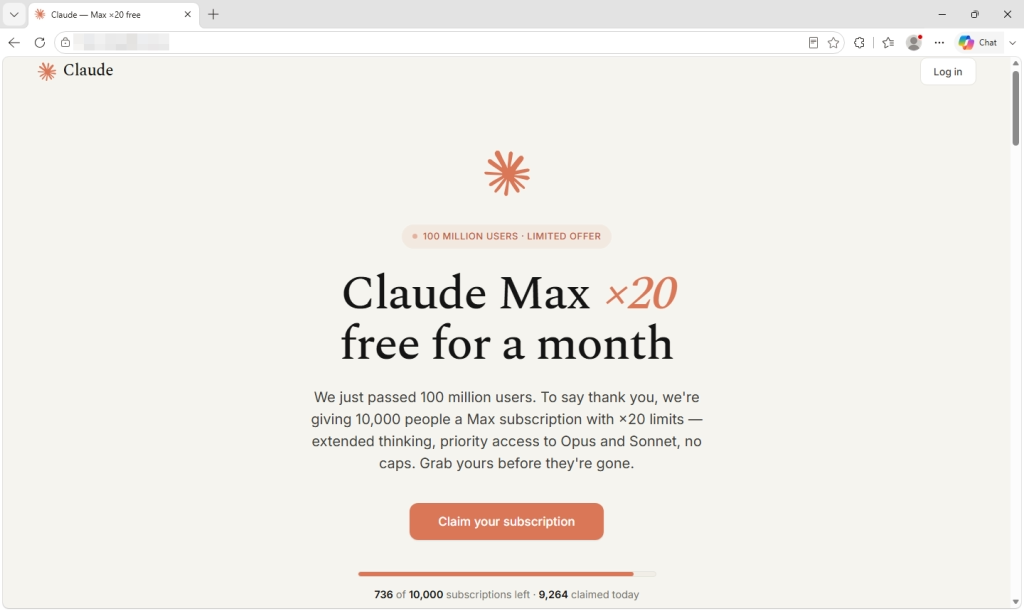
このページが表示する内容と、実際に収集される情報
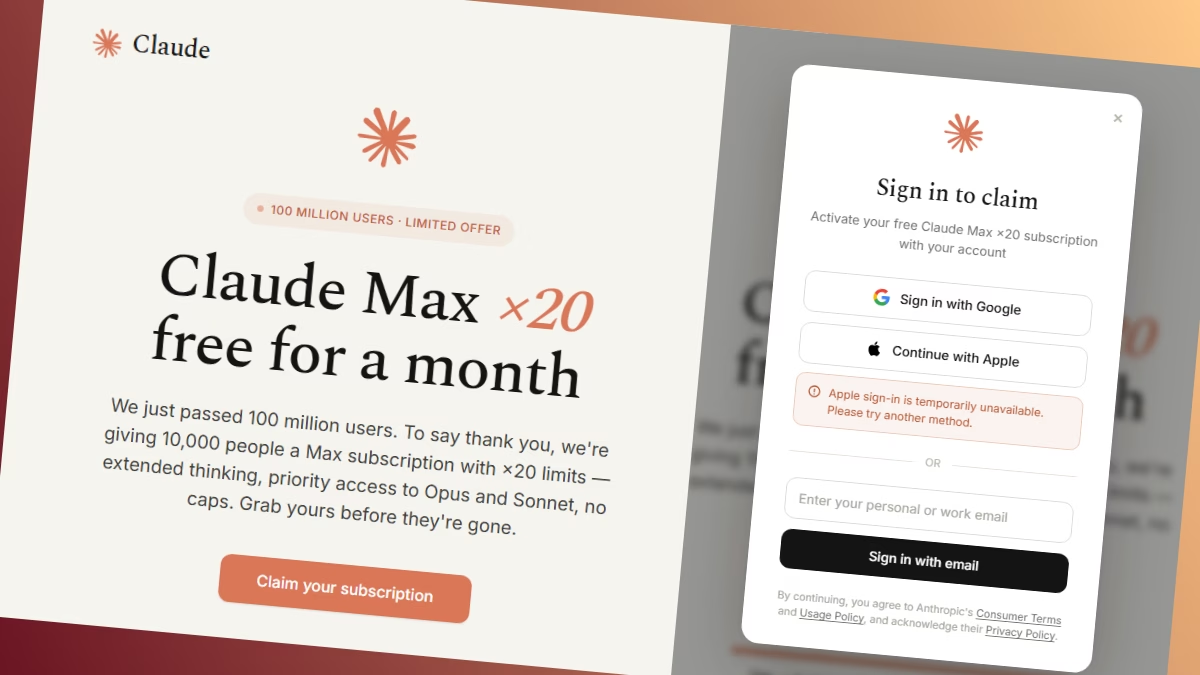
このサイトは、Anthropicのユーザー数が1億人を突破したことへの感謝として、最上位プランであるClaude Maxの1か月無料サブスクリプションを1万人にプレゼントすると謳っています。
本物のロゴやカラーリング、でっち上げの五つ星レビュー、そしてリンク先のほとんどが実在するAnthropicの正規ページへとつながる長いフッターなど、作り込みは念入りです。このフッターは、おそらくこのサイトの中で最も効果的な信頼性のシグナルであり、しかも攻撃者にとってはコストがかかっていません。
ページ上のカウンターは、1万枠のうち残り750枠未満だと表示し、数秒ごとに数字が減っていきます。しかし実際には何も数えられていません。この数字はブラウザ内で生成されているだけで、ページを再読み込みすれば元に戻ります。つまり、すべての訪問者が同じように作られた「品薄感」を目にする仕組みです。
よくある質問のセクションでは、支払い情報は一切不要だと繰り返し強調されています。これは事実であり、この点がオファーの説得力を高めています。多くの人はカード情報を要求されることを詐欺の兆候だと考えていますが、このページはそれを一切求めてきません。
その代わりに狙われているのはGoogleのログイン情報です。サインインの選択肢は2つ表示されますが、実際に機能するのは一方だけです。Appleボタンを押すと、その方法は一時的に利用できないという事前に用意された通知が表示されます。メールアドレスの入力欄は、何を入力しても内容を破棄したうえでGoogleボタンの動作をトリガーします。結局どの経路を辿っても行き着く先は同じであり、そこで得られる成果は誘い文句よりもはるかに大きなものです。
Googleアカウントを奪われれば、メールや文書、さらには他のアカウントのパスワードリセット通知にまでアクセスされる恐れがあります。GoogleでClaudeにサインインしている場合は、Claudeアカウントへの侵入経路にもなりかねません。有料のAIアカウントは、その利用枠自体に金銭的価値があるため、それ単体でも狙われる対象です。先月には、私たちの調査でインフォスティーラーがClaudeアカウントを乗っ取り、被害者の有料利用枠を勝手に使う手口を取り上げました。
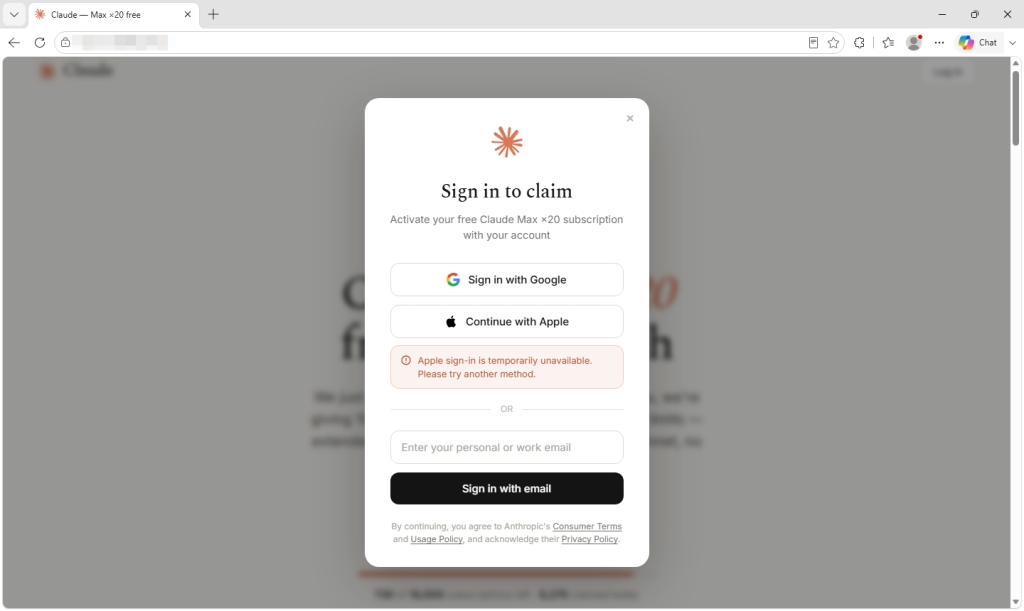
このサンプルが注目に値する理由
Googleボタンをクリックしても、本物のGoogleサインインウィンドウは開きません。代わりに、既存のタブの中に錠前アイコンと正しく綴られたGoogleサインイン用アドレスまで備えたブラウザウィンドウ風の画像を描画するのです。しかもこのウィンドウは、ページ上でドラッグして動かすことすらできます。
アドレスバーや錠前アイコン、そしてこの偽ウィンドウの中身はすべて、Googleのものではなくフィッシングページのものです。このウィンドウはパスワード入力欄ではなく、人間による確認作業のステップから始まります。これにより訪問者を安心させつつ、自動スキャナーが次の段階に到達するのを妨げる狙いがあると考えられます。
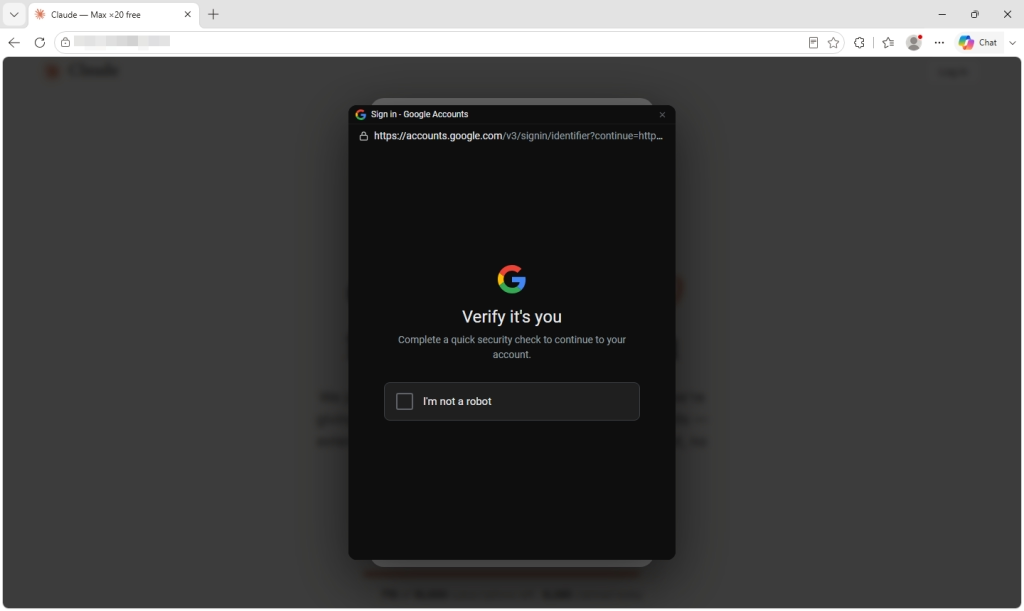
研究者たちは、この「ブラウザ・イン・ザ・ブラウザ」と呼ばれる手法を2022年から報告し続けています。Unit 42は2026年6月に報告したキャンペーンの中で、ドラッグ可能な偽のブラウザウィンドウを使ってMicrosoft 365ユーザーを標的にした事例を明らかにしています。
このサンプルが教訓的なのは、攻撃者側の作業がほとんど必要なかった点です。悪意ある機能は、再利用可能なサインインウィジェットを装う外部サービスから、たった一行のコードを読み込むだけで実装されています。しかもそのサービスは導入手順まで提供しています。
コード内のコメントはロシア語で書かれており、標的のことを「被害者」と呼んでいます。あるコメントには、ダークテーマの偽ウィンドウが読み込み中に白く点滅してしまう問題があったため、今ではウィジェットが事前に正しい色を取得することでちらつきをなくしている、という説明もありました。このコードは、この1回のキャンペーンのために作られたものではなく、継続的にメンテナンスされている再利用可能な「製品」のようです。
偽のブラウザウィンドウを見分ける方法
この手口は、利用者が間違ったアドレスバーを確認してしまうことを前提に設計されています。人々はログインページで錠前アイコンと正しいアドレスを確認するよう教えられてきましたが、この攻撃はその両方を、実際には存在しないウィンドウの中に描き出しているのです。
本当に確認すべきアドレスバーは、画面上部にある実際のブラウザのものだけです。この一連のやり取りの間、そこにはずっとフィッシングサイトのドメインが表示され続けています。
- サインインウィンドウをウェブページの外までドラッグしてみる。 本物のポップアップは独立したブラウザウィンドウなので、画面上のどこにでも移動できます。一方、偽物はそれを作り出したページの中に閉じ込められているため、ページの端で止まってしまいます。わずか数秒でできる、技術に詳しくない人でも使える最も確実な見分け方です。
- パスワードマネージャーの判断に従う。 パスワードマネージャーは、ページが表示している内容ではなく実際のウェブアドレスを確認します。Googleに属さないサイトでGoogleのパスワードを自動入力しようとすることはありません。普段なら自動入力してくれる場面で反応しなければ、自分の目よりもそちらを信じてください。
- リンク経由でアクセスしない。 もしキャンペーンが本物であれば、その企業自身のサイトでも同じ情報が見つかるはずです。アドレスを直接入力するかブックマークを使い、そちらでオファーの有無を確認しましょう。
- カウントダウンや残り枠数の表示は演出だと考える。 ゼロに向かって減っていく数字は、どんなページでも簡単に表示できます。それはオファーが本当に限定的である証拠には一切なりません。
- 片方のサインイン方法しか機能しない場合は疑ってかかる。 一方のログイン方法が一時的に利用できないと主張することで、攻撃者が用意した経路へすべての利用者を誘導できてしまいます。
- すでにサインインしてしまった場合は、直ちにアカウントを保護する。 プロバイダーの本物のウェブサイトからパスワードを変更し、他のすべてのセッションからサインアウトし、連携アプリや見覚えのないデバイスを確認してください。タブを閉じただけでは、ログインしてしまった事実は取り消せません。
Malwarebytesによる対策
Malwarebytes Browser Guardは、フィッシングサイトや詐欺サイトのドメインを、ページが読み込まれる前にブロックします。今回のような攻撃では、ページがいったん開いてしまうと、そのサイトが正規のものかどうかを判断するために普段頼りにしている視覚的な手がかりのほぼすべてを、攻撃者側にコントロールされてしまいます。
何かのオファーを受け取り、それが本物かどうか判断に迷う場合は、Scam Guardを使えば、関わる前にその内容を評価し、次に取るべき行動をアドバイスしてもらえます。
アンチウイルスソリューションに情熱を注ぐStefanは、幼い頃からマルウェアのテストやAV製品のQAに携わってきました。Malwarebytesチームの一員として、Stefanはお客様の保護とセキュリティの確保に尽力しています。