1万社を超える組織にまたがる1万2,000件以上の受信箱を侵害していたフィッシングサービス「EvilTokens」が、マイクロソフトを中心とする法執行機関および民間企業の連合によって摘発されました。
米国バージニア州東部地区連邦地方裁判所の許可を得て、マイクロソフトとHealth-ISACはCloudflare、Coinbase、OpenAI、Railway、SpyCloud、The Shadowserver Foundation、TRM Labsと協力し、同サービスの運営に使われていたウェブサイト50件を押収するとともに、そのインフラに関連するドメイン150件以上を無効化しました。
押収通知(マイクロソフト)
マイクロソフトは影響を受けた顧客に通知し、侵害されたアカウントの復旧を支援するとともに、さらなる捜査を後押しするための情報を共有しました。
マイクロソフトのデジタル犯罪対策ユニットで副法務顧問兼ゼネラルマネージャーを務めるスティーブン・マサダ氏は、次のように述べています。「単独の組織だけでEvilTokensを摘発することはできませんでした。このサービスはホスティングプロバイダー、クラウドサービス、AIツール、金融サービスなど、サイバー犯罪者が大規模な詐欺を支えるために転用したオンライン資源に依存していたのです」
2026年9月11日、ロンドン警視庁のサイバー犯罪捜査班は、EvilTokensの運営に関与した疑いで32歳と38歳の男2人を逮捕しました。両容疑者は条件付きで保釈されており、捜査は継続中です。
被害者のメールを読み取るAIチャットボット
2026年2月に開始されたこのサービスは、犯罪者にメールアカウントへのアクセスを提供するとともに、その中身を分析するAIチャットボットも備えていました。
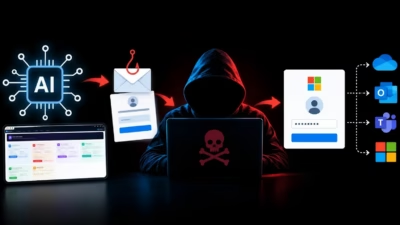
被害者はマイクロソフトの正規のサインインページで認証コードを入力するよう仕向けられました。この通常の手順を完了することで、被害者はパスワードを明かすことなく、知らぬ間にアクセス権を渡してしまっていたのです。
マサダ氏は「関連するセッションやトークンも同時に失効させない限り、パスワードをリセットしてもそのアクセスが持続する可能性がありました」と指摘しています。
メールボックスに侵入すると、同サービスのAIツールはメールの要約や翻訳を行い、金銭に関するやり取りを洗い出し、組織内の役職を把握し、信頼関係にある相手を特定できました。あらかじめ用意されたプロンプトを使えば、送金に関する話し合いを探し出したり、取引先の請求書を見つけたり、組織内の「資金移動担当者」を特定したり、なりすます相手として最適な人物を割り出したりすることも可能でした。さらに、信頼されている連絡先になりすましたメッセージの下書きを作成する機能もありました。
マサダ氏は「AIは、誰を標的にし、誰になりすますかを判断する手助けをしていました」と付け加えています。
マイクロソフトによれば、被害者の活動が最も集中して確認されたのは米国、カナダ、英国、オーストラリア、インド、フランスでした。影響を受けた組織は卸売流通業や建設業から金融サービス、高等教育、医療分野まで多岐にわたります。
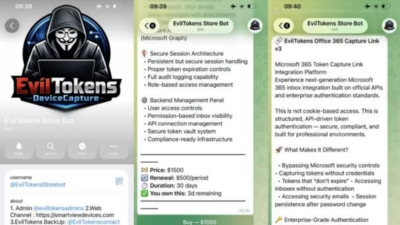
マサダ氏は次のように記しています。「Telegramを通じて初期費用1,500ドル、月額500ドルの継続料金で販売されていたEvilTokensは、アカウント侵害、メールボックス分析、標的選定、詐欺の準備を一つのサービスにまとめていました。かつてはID攻撃、クラウドシステム、ソーシャルエンジニアリング、金融詐欺にまたがる経験が必要だった能力が、既製のインターフェースを通じて誰でも利用できるようになっていたのです」
マイクロソフトの調査チームは、リバースエンジニアリングとAIを活用したツールを駆使して証拠を分析し、同サービスを支えるインフラを特定しました。
マサダ氏は「EvilTokensを支えていたインフラは摘発されましたが、そこで示された手口そのものが消え去るわけではありません」と述べ、「EvilTokensは、こうした能力が侵害済みアカウントと組み合わさることで、金融詐欺をいかに加速させ得るかを示す早い段階の事例です」と語っています。
同氏は、いったん受信箱が侵害されれば、犯罪者は「数分のうちにその中身を把握してしまう」可能性があることを前提に組織は備えるべきだと助言しています。
マサダ氏は「強固なID保護と監視体制は依然として不可欠ですが、組織は支払い情報の変更、送金先の変更、異例の取引の承認といった要求についても、信頼できる別の経路を通じて独自に確認する必要があります」と結んでいます。
翻訳元: https://www.helpnetsecurity.com/2026/09/23/microsoft-eviltokens-phishing-service-disrupted/