マイクロソフトは今月、EvilTokensと呼ばれるAI搭載のサイバー犯罪プラットフォームに対して法的措置を講じました。裁判所の許可を得てこのツールをオフラインにするとともに、英国の警察と協力し、背後にいるとされる人物の逮捕にこぎつけました。
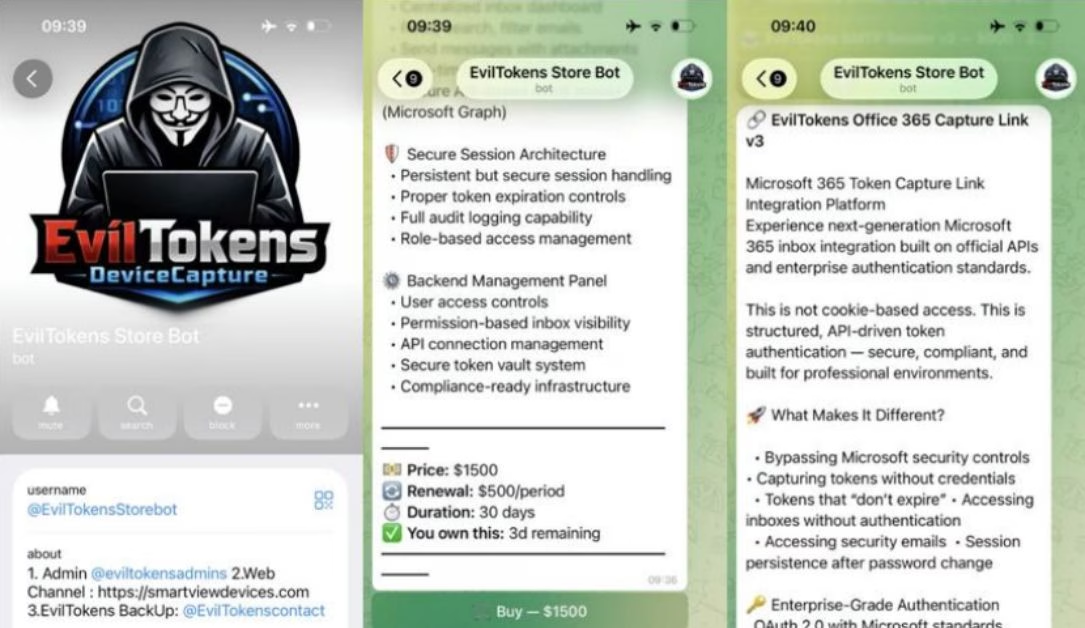
EvilTokensはTelegram上で提供されており、入会金1,500ドルと月額500ドルの継続課金制でした。サイバー犯罪者に人工知能ツールを提供し、アカウントの侵害、侵入した受信トレイの分析、不正アクセスを金銭化する最適な手法の特定を可能にしていました。
マイクロソフトのデジタル犯罪対策部門(Digital Crimes Unit)で副法務顧問を務めるSteven Masada氏によると、同社は医療分野のサイバーセキュリティ非営利団体Health-ISACと連携し、米連邦地方裁判所への提訴を通じて同プラットフォームと関連インフラを解体することに成功したとのことです。
マイクロソフトはまた、英国のロンドン警視庁(Metropolitan Police Service)のサイバー犯罪対策チームとも協力し、今月初めに32歳と38歳の男性2人の逮捕につながりました。マイクロソフトは両名の身元を明らかにしていませんが、いずれも保釈されており、警察による捜査は継続中とのことです。
「この2人はEvilTokensの運営者とされる人物です。ほかにも様々な形でこのサービスを支援していた人物がいる可能性があると見ています」と、広報担当者はRecorded Future Newsに語りました。
ロンドン警視庁の広報担当者も、このオンラインフィッシングサービスに関する捜査の一環として男性2人が逮捕されたことを認めています。捜査当局は先週金曜日、2つの拠点で捜索令状を執行しました。
ロンドン警視庁によると、2人の男性は詐欺およびマネーロンダリング犯罪に使用する物品を製造した疑いで逮捕されました。広報担当者によれば、マイクロソフトは8月にこの問題をロンドン警視庁に通報していたとのことです。
「フィッシングサービスは、世界中の一般の人々から金銭を奪い、何千もの人々に不幸をもたらしています」と、捜査を主導したDetective Inspectorの Serena D’Adamo氏は述べています。
マイクロソフトの広報担当者は、EvilTokensがサイバー犯罪者の作業工程における様々な要素を自動化していた点で独特だったと説明しています。
「EvilTokensは複数のAIモデルの機能を活用していました。当社のブログでも触れている通り、OpenAIは今回の摘発活動において重要なパートナーでした」と、マイクロソフトの広報担当者は述べる一方、EvilTokensの運用に使われていたその他のAIプラットフォームの詳細については明らかにしませんでした。
このプラットフォームが特に警戒すべきものだったのは、被害者のメール受信トレイを丹念に調べ上げ、詐欺や窃取に利用できる方法を特定することで、サイバー犯罪者に詳細な金融詐欺・詐取のロードマップを提供していた点です。
このAI型チャットボットは、犯罪者が「信頼関係、決済権限、重要な責任、その他詐欺が成功しやすい状況を特定する」のを支援できたといいます。
「このプラットフォームは詐欺の戦略を提案することさえ可能で、犯罪者が被害者を欺いて行動を起こさせるために、信頼できる連絡先になりすましたメッセージの作成を手伝うこともできました」と、Masada氏は述べています。
「つまり、AIは単に攻撃者がより説得力のあるメッセージを書く手助けをしていただけではありません。誰を標的にするか、誰になりすますか、そしてその関係をどう利用すれば最も効果的に金銭を引き出せるかを、犯罪者が判断する手助けまでしていたのです」
Masada氏はさらに、EvilTokensは2026年2月にローンチされ、世界中で1万を超える組織にまたがる1万2,000件以上の侵害されたメール受信トレイと関連していたと付け加えました。攻撃対象となった組織は、米国、カナダ、英国、オーストラリア、インド、フランスに集中していました。
同社は数十社の企業と協力し、このサービスの運用に使われていたウェブサイト50件を押収するとともに、関連インフラに紐づく追加のドメイン150件を無効化しました。
「悪魔の」認証コード
被害者は、請求書からファイル共有依頼まで44種類の異なるテーマを使った偽装メールで標的にされました。これらのメールには通常、悪意のあるURL、PDF、その他のファイル形式が含まれていました。
マイクロソフトによる当該サイトの技術的調査によると、このプラットフォームには数十種類の作成済みフィッシングテンプレートとランディングページが用意されており、標的ごとにメールを組み立てる作業を支援するAIアシスタントも備わっていました。
マイクロソフトによれば、これまでサイバー犯罪者が侵害した受信トレイを調べ上げ、詐欺の機会を見つけ出すには数日から数週間を要していましたが、EvilTokensを使えばそのプロセスの大部分がわずか数分で自動化されていたといいます。
「このAIツールはメールの要約や翻訳を行い、金銭に関するやり取りを浮かび上がらせ、組織内の役割関係を可視化し、信頼関係を特定し、狙うべき標的を提案することができました」とMasada氏は説明しています。「あらかじめ用意されたプロンプトを使えば、送金に関するやり取りの検索、組織内の『資金移動担当者』の特定、取引先からの請求書の発見、なりすますのに最適な人物の判断などが可能でした」
EvilTokensで最も広く使われていた機能の一つが、デバイスコードフィッシングのフローでした。これは、スマートテレビ、プリンター、会議用機器、Teams対応デバイスなど、標準的なサインイン方式に対応できないデバイスのセキュリティ上の隙を突くものです。
被害者は、サインインしようとしているデバイス上で短いコードを受け取り、そのコードを別のデバイスのブラウザに入力して認証を完了するよう指示されます。しかし実際には、正規のデバイスがアクセスを要求しているのではなく、脅威アクターがこのフローを開始し、フィッシングの誘導を通じて被害者にコードを提示しています。そのコードが入力されると、被害者は気づかぬうちにサイバー犯罪者のセッションを承認してしまい、パスワードを渡すことなく相手にアクセス権を与えてしまうことになります。
被害者は、パスワードを一切提示することなく、自分でも気づかないままメールアカウントへの完全なアクセス権を渡してしまっていました。しかもこのアクセス権は、パスワードを変更しても持続する場合がありました。
調査員の調べにより、EvilTokensの大部分は「バイブコーディング(vibe coded)」によって構築されていたことが判明しました。これは、大規模言語モデルを活用して構築されたプラットフォームやウェブサイトを指す言葉です。このプラットフォームには、カスタマーサポート、管理用ダッシュボード、そして金融詐取プロセスの主要部分を自動化するツールが備わっていました。
EvilTokensはまた、運用にあたってホスティングプロバイダー、クラウドサービス、AIツール、その他のリソースを組み合わせたネットワークに依存していました。マイクロソフトは、Cloudflare、Coinbase、The Shadowserver Foundation、TRM Labsなどと協力し、このサイトを閉鎖に追い込みました。
マイクロソフトの担当者は、今回の事件により、AIを活用した詐欺が、単に現実味のあるフィッシングメールを作成する段階から、サイバー犯罪者の行動のほぼあらゆる側面を自動化・パーソナライズする段階へと急速に進化していることが明らかになったと述べています。
今回の摘発は、マイクロソフトのデジタル犯罪対策部門が裁判所の許可を得て実施した摘発としては40件目にあたり、同社がいわゆる「エンドツーエンドのAI活用型サイバー犯罪サービス」を標的とした初めての事例です。
マイクロソフトは6月にも、SocGholish、Amadey、StealCといったマルウェアを配布するサイバー犯罪集団が保有する、サイバー犯罪サービス(cybercrime-as-a-service)インフラに紐づくサーバーおよびドメイン数百件を解体しています。同社はこの1年の間に、RaccoonO365やRedVDSといった、他の有名なサイバー犯罪プラットフォームも標的としてきました。
翻訳元: https://therecord.media/two-arrested-in-uk-after-microsoft-takedown-eviltokens