
Huntress「Tragic Quadrant」:中小企業を最も脅かす攻撃手法をランキング
サイバー関連の報道は派手な攻撃に注目しがちです。しかし、本当に「OH $#!T(まずい!)」という事態を招くのは、普段から信頼して使っているツールやワークフローを悪用する手口です。小規模から中規模の組織を運営している方は、IT管理を自社で行っているか外部に委託しているかを問わず、攻撃者とその進化する手口に後れを取らな
サイバー関連の報道は派手な攻撃に注目しがちです。しかし、本当に「OH $#!T(まずい!)」という事態を招くのは、普段から信頼して使っているツールやワークフローを悪用する手口です。小規模から中規模の組織を運営している方は、IT管理を自社で行っているか外部に委託しているかを問わず、攻撃者とその進化する手口に後れを取らな
サイバーセキュリティ意識向上月間(Cybersecurity Awareness Month)では例年、従業員にソーシャルエンジニアリングの手口を見抜く方法や、ビジネスメール詐欺(BEC)の被害を避ける方法を教えることに重点が置かれてきました。しかし、企業がAIエージェントに業務システムを操作する権限を与えるようになる
攻撃者はフィッシング用ドメインをほぼ無料で入れ替えられます。セキュリティチームは、隠しにくいサーバーやインフラを追跡すべきです。 以前、攻撃者の作業時間を計測したことがあります。ドメインを登録してから、委任と証明書の取得を
米空軍の隊員2人が、複数の組織から数百万ドルを盗み取ったビジネスメール詐欺(BEC)に関与したとして、数年にわたる禁錮刑を言い渡されました。 被告のChijioke Timothy Odimegwu(25)とHarafat Mogaji(26)は、数年間にわたって企業にフィッシングメールを送り付け、従業員のメールア
AIを使ったディープフェイクで経営幹部を信じ込ませ、海外への巨額送金を承認させる詐欺師はメッセージアプリと音声クローンで上級幹部になりすますAI時代に進化するビジネスメール詐欺(BEC)の手口が浮き彫りにサイバー犯罪者が、AIを使ったディープフェイクで経営幹部を狙い、イタリアの大手銀行に1億ドル超を海外へ送金させ
米空軍の元隊員2人が、数年にわたるビジネスメール詐欺(BEC)とフィッシングキャンペーンに関与したとして、連邦刑務所での服役合計189カ月の判決を受けました。 裁判所文書によると、25歳のChijioke Timothy Odimegwu被告と26歳のHarafat Mogaji被告は、デラウェア州のドーバー空軍基地
オピニオン 2026年9月24日6分で読めます AIは、数十年前に航空業界が解決した「注意力」の問題を、セキュリティチームに再びのしかからせています。では、危険な行動を止めるべきなのは何なのでしょうか
1万社を超える組織にまたがる1万2,000件以上の受信箱を侵害していたフィッシングサービス「EvilTokens」が、マイクロソフトを中心とする法執行機関および民間企業の連合によって摘発されました。 米国バージニア州東部地区連邦地方裁判所の許可を得て、マイクロソフトとHealth-ISACはCloud
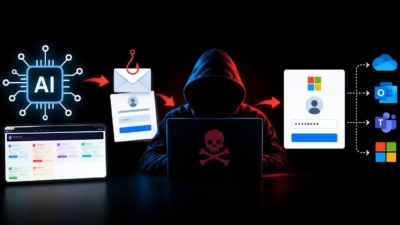
このサービスは世界中の10,000以上の組織にまたがる12,000件超の受信トレイの侵害に関与しており、Microsoftはこれを「Storm-2992」として追跡しています。 EvilTokensは2026年2月に出現し、瞬く間にサイバー犯罪者に大規模なビジネスメール詐欺(BEC)攻撃向けの既製プラットフォームを提
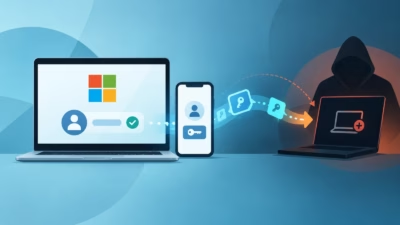
eSentireの脅威対応チーム(TRU)は、Microsoftの OAuth 2.0 デバイス認可グラントフローを悪用し、M365アカウントを乗っ取る未確認のデバイスコードフィッシングキット「GhostCode」を発見しました。このキットはプライマリリフレッシュトークン(PRT)を発行し、被害者がMFAを完了してか
すべての記事を読み込みました