このサービスは世界中の10,000以上の組織にまたがる12,000件超の受信トレイの侵害に関与しており、Microsoftはこれを「Storm-2992」として追跡しています。
EvilTokensは2026年2月に出現し、瞬く間にサイバー犯罪者に大規模なビジネスメール詐欺(BEC)攻撃向けの既製プラットフォームを提供するようになりました。
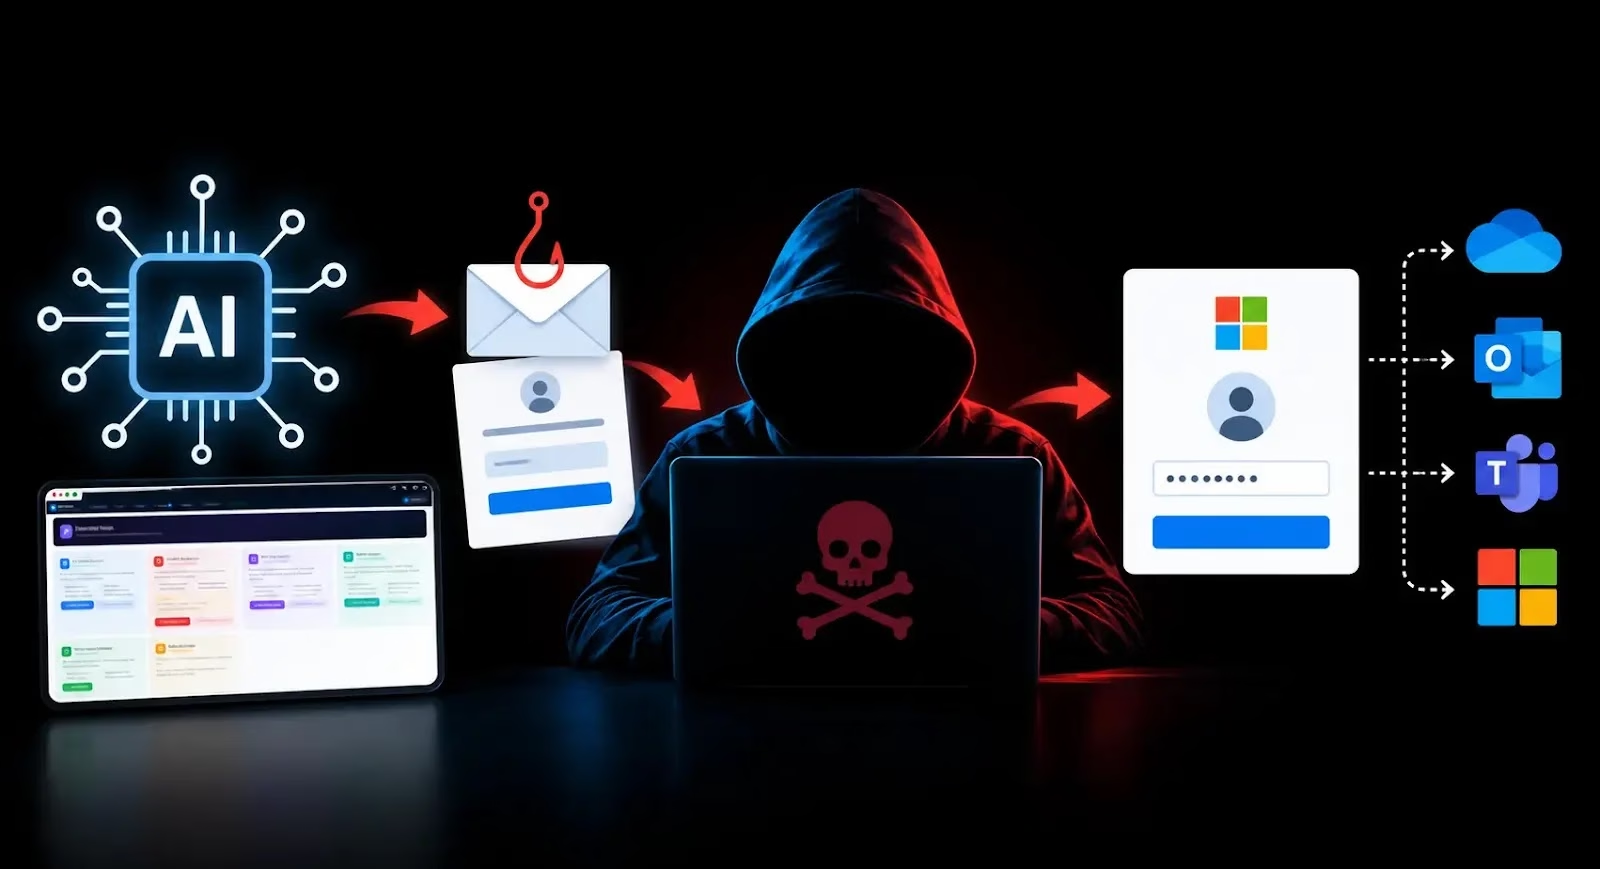
同サービスは、フィッシングテンプレート、悪意のあるランディングページ、配信ツール、トークン管理機能、そしてより説得力のあるメッセージを作成するためのAI機能を組み合わせていました。
報告によれば、このプラットフォームは偽の請求書、共有文書、提案依頼(RFP)メッセージ、パスワード期限切れ通知、ボイスメール通知、クラウドサービス通知など、数十種類のフィッシングテーマを提供していました。
オペレーターはページをカスタマイズしたり、被害者を複数のサイト経由でリダイレクトさせたり、CAPTCHA形式のチェックを利用したり、標的がルアーに反応した後の行動を追跡したりすることが可能でした。
主要な機能の一つが、犯罪者が標的の役職に合わせてフィッシングメールを調整できるよう支援するAIアシスタントです。受信トレイが一度侵害されると、この同じ機能を使ってメールのやり取りを分析し、価値の高い従業員を特定し、請求書、送金に関する話し合い、経営幹部の書簡、取引先との関係といった詐欺に利用できる情報を洗い出すこともできました。
EvilTokensは主にデバイスコードフィッシングを通じてMicrosoftアカウントを標的にしていました。この手法は、スマートTV、プリンター、Teams対応デバイス、会議機器など、入力操作が限られたデバイス向けに用意された正規のOAuthデバイスコードサインインプロセスを悪用するものです。
通常のデバイスコードフローでは、ユーザーはあるデバイス上で短いコードを目にし、別のデバイスのブラウザでそのコードを入力してサインインを完了させます。
EvilTokensの攻撃者は、この正規のフローを自ら開始したうえで、攻撃者側が生成したコードを表示するフィッシングリンクを被害者に送りつけていました。
被害者はしばしばMicrosoftの本物のデバイスログインページへリダイレクトされるため、攻撃は信頼できるものに見えてしまいます。
コードを入力し、必要に応じてMFAを含む通常の認証を完了すると、被害者は気づかぬうちに攻撃者のアクティブなセッションを承認してしまうことになります。
これにより攻撃者は、パスワードを直接盗むことなく有効な認証トークンを取得できます。この手法が危険なのは、Microsoftの正規の認証ページそのものをフィッシングチェーンの一部に変えてしまう点にあります。
報告によれば、EvilTokensのページはリアルタイムで認可プロセスを監視し、被害者がサインインを完了するまでバックエンドのインフラをポーリングし続けていたとされています。
アクセス権を取得した後、攻撃者は盗んだトークンを使ってメールを読んだり、機密データを外部へ持ち出したり、隠し受信トレイルールを作成したり、信頼された既存アカウントからフィッシングメッセージを送信したり、持続性確保のために新規デバイスを登録したりすることが可能でした。
EvilTokensはMicrosoft Graphを使った偵察活動も可能にしており、トークンが有効な間、オペレーターは組織の構造や権限をマッピングできました。
Microsoftによれば、EvilTokensを利用したキャンペーンは金融サービス、医療、高等教育、建設、不動産、卸売流通の各分野の組織に影響を及ぼしました。
確認された被害の活動は、米国、カナダ、英国、オーストラリア、インド、フランスに集中していました。Microsoftは、運用上必要でない限りデバイスコードフローをブロックすることを推奨しています。
この機能を必要とする組織は、Microsoft Entraの条件付きアクセスポリシーを通じて厳格に制限すべきです。防御側は、アンチフィッシング保護、Safe Links、不審な受信トレイルールのアラート、リスクの高いサインインの監視も有効にすべきです。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チーム向けに詳しく見る
翻訳元: https://cyberpress.org/eviltokens-hijacks-microsoft-accounts/