侵害されたMicrosoft 365/Entra IDアカウントへの持続的アクセスを密かに確立していたこのグループは、BEC詐欺を助長するAI搭載チャットボットも提供していました。
マイクロソフトは、世界中の1万を超える組織にまたがる1万2,000件以上の侵害されたMicrosoft 365受信箱に関連する、AIを活用したフィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「EvilTokens」の摘発に成功したと発表しました。EvilTokensはフィッシング詐欺を代行するサービスとして機能していました。
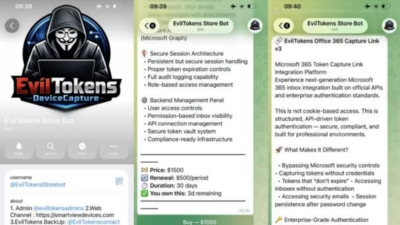
2026年2月以降、EvilTokensはアカウント侵害、メールボックス分析、標的選定、詐欺の準備工程を統合したサブスクリプション型プラットフォームを提供してきました。ダッシュボードとチャットボットがこれらの機能を一元的に提供し、初回登録料1,500ドル、月額500ドルのサブスクリプションとしてTelegramチャンネルを通じて宣伝されていました。
「EvilTokensは、アカウント侵害、メールボックス分析、標的選定、詐欺の準備を単一のサービスに統合していました」と、マイクロソフトは今回の摘発に関する投稿で説明しています。「かつてはID攻撃、クラウドシステム、ソーシャルエンジニアリング、金融詐欺にわたる経験が必要だった機能が、既製のインターフェースを通じて利用可能になっていました」
このサイバー犯罪プラットフォームは、マイクロソフトのOAuth 2.0デバイスコード認証フローを悪用し、デバイスコードフィッシングによって有効なセッショントークンを窃取していました。被害者がリンクをクリックすると、短時間有効な認証コードが表示され、本物のマイクロソフトのデバイスログインページを通じてそのコードを送信するよう促されます。これにより、被害者は気づかぬうちに、パスワードを明かすことなく自分のメールアカウントへのアクセスを犯罪者に渡してしまうのです。
攻撃者はパスワードを狙うのではなく、正規のサインイン後にアクセストークンを窃取することで、侵害したMicrosoft 365/Entra IDアカウントへの持続的アクセスを密かに確保することができました。
サイバー犯罪のためのチャットボット
このサイバー犯罪プラットフォームは、侵害された受信箱をスキャンしてビジネスメール詐欺(BEC)などの金融詐欺の機会を発掘する、AI搭載の「アナリスト」チャットボットも提供していました。
「EvilTokensは、被害者を騙してマイクロソフトの正規のサインインプロセスを通じて攻撃者にアクセス権を付与させるため、巧妙に作り込んだフィッシングメッセージを使用します」と、サイバー演習プラットフォームを提供するSimSpaceのグローバルフィールドCISOであるJason Rivera氏は説明しています。「一度内部に侵入すると、AIがメールボックスを分析し、誰が支払いを管理しているか、どのビジネス関係が信頼を得ているか、どの請求書や取引に付け入る隙があるかを特定します」
元米陸軍の脅威インテリジェンス将校でもあるRivera氏は、次のように付け加えています。「EvilTokensはその後、なりすましの標的を推奨し、実際のビジネス上のやり取りに基づいた詐欺メッセージの作成を支援します。自動化された偵察が組織内の権限をマッピングする一方で、トークンの更新とメールボックスの監視によってアクセスを維持し、新たな機会を発見し続けます」
マイクロソフトによると、被害を受けた組織は卸売流通業や建設業から、金融サービス、不動産、高等教育、医療分野まで多岐にわたります。北米、英国、フランス、インド、オーストラリアの組織がこの詐欺の標的となりました。
Coinbaseの調査によると、EvilTokensのサイバー犯罪活動に関連する700件以上の異なる暗号資産アドレスから、約110万ドルの収益が発生していたことが判明しています。
摘発
マイクロソフトは、業界団体や法執行機関のパートナーと連携した協調摘発の一環として、米連邦裁判所の命令を取得し、EvilTokensに関連する50件のウェブサイトと150件を超える関連ドメインを差し押さえることで、このサイバー犯罪活動の妨害・解体に成功しました。
英国警察は、EvilTokensを支えていた技術とインフラの運用に関与していたとみられる2人の男性(32歳と38歳)を逮捕しました。両容疑者は、押収されたデジタル機器の鑑識調査を含むさらなる捜査を条件に、警察保釈により釈放されています。
デバイスコードフィッシングへの対策
攻撃的セキュリティの専門家で、ioSENTRIXの創業者・CEO・チーフハッカーを務めるOmair Manzoor氏は、「今回の摘発が成功したのは、運営者らが集約可能なドメインと追跡可能な暗号資産決済という、典型的なインフラ上のミスを犯していたためだ」と述べています。
Manzoor氏は、同様の手口を用いたより高度な詐欺が今後も登場する可能性が高いと警告しています。
「組織は、侵害されたメールボックスはすべて、数日ではなく数分のうちにAIによって読み取られ、悪用されるものと想定する必要があります」とManzoor氏は助言します。「デバイスコードフローを制限する条件付きアクセスポリシー、短いトークン有効期限、異常な認証の検知といったデバイスコードフィッシング対策は、ベストプラクティスから直ちに標準的な対策へと引き上げる必要があります」
John Leydenは、CSO Onlineでサイバーセキュリティについて執筆しています。同氏は20年以上にわたり、コンピュータネットワークとサイバーセキュリティに関する記事を執筆してきました。
CSOに加わる以前、JohnはPortSwiggerのThe Daily Swigで、ウェブセキュリティ、脆弱性、ハッキング文化などのトピックに関する記事の執筆・編集を担当していました。また、SwigCastポッドキャストの共同ホストも務めていました。17年以上にわたり、The Registerでネットワークセキュリティや企業向けテクノロジーなど幅広いトピックを取材しました。The Registerでの業績により、テクノロジージャーナリズムへの貢献を称えるBT Enigma賞をはじめ、数々の賞を受賞しています。
インターネットが普及する以前、Johnは英国マンチェスターの地方新聞で事件記者として働いていました。John はロンドンのシティ大学で電子工学の学位を取得しています。