- あるセラーが、Mistral AIのソースコード一式を販売していると主張し、2026年5月の攻撃以降、同社が再び侵害されたと述べています
- Mistralは調査の結果、新たな不正アクセスの証拠は見つからなかったとしていますが、出品されているコードが本物かどうかについては言及していません
- 分析されたサンプルからは顧客データは確認されておらず、5月の事案以降に作成されたファイルを提示した者もいません
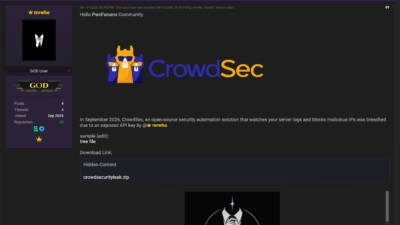
あるサイバー犯罪フォーラムのセラーが、フランスの大手企業Mistral AIが再びハッキングされたと主張し、同社の「フルソースコード」だとする情報を販売しています。
「mrwho」というハンドルネームを使うアカウントが2026年9月16日に投稿したもので、英語圏のサイバー犯罪フォーラムに「Selling mistral.ai Source Code(mistral.aiのソースコードを販売)」というタイトルで出品されています。The CyberSec Guruによると、代金はMonero(モネロ)のみで受け付けており、購入希望者にはSessionまたはTelegramへの連絡を誘導していたということです。
これに対しMistral AI自身のチームは否定を表明し、「この主張を裏付ける証拠は見つかっていない」としています。
Mistralにとって初めてではないハッキング絡みの広報問題
Mistralが過去にハッキング被害を受けたこと自体は疑いようがない事実です。2026年5月、TeamPCPというグループによるものとされる「Mini Shai-Hulud」サプライチェーン攻撃キャンペーンが、侵害されたTanStackパッケージを起点として、数百に及ぶnpmおよびPyPIのプロジェクトに拡散しました。
Mistral自身が公開したセキュリティアドバイザリMAI-2026-002によると、自動化されたワームによって、5月11日から12日にかけての数時間、同社SDKの侵害版が公開される事態が発生し、被害を受けた開発者デバイスがこれに関与していたとされています。Microsoft Threat Intelligenceの調査によれば、汚染されたMistral AIのPythonパッケージが第2段階の認証情報窃取ツールを取得し、それによって攻撃者がユーザーを悪用できる状態にしていたということです。
Mistralは報道各社への説明では、アドバイザリの内容よりも踏み込んだ発言をしています。BleepingComputerに語ったところによると、攻撃者はコードベース管理システムを侵害し、「SDKパッケージの一部を短期間汚染した」とのことですが、ホスティングされているサービスや管理下のユーザーデータ、研究・テスト環境には影響が及んでいないと強調しています。またHackReadには、アクセスされたのは一部の非コアリポジトリのみだったと説明しています。
一方でTeamPCPは、約450件のリポジトリ(合計約5GB)を25,000ドルで売り出すとして宣伝し、1週間以内に買い手が現れなければ無料で公開すると脅迫していました。したがって、今回の一件は同じデータが別のアカウントによって再び売りに出されている可能性も十分考えられ、そもそもこの出品者のプロフィール自体、既に疑わしいものとなっています。
The CyberSec Guruによると、このアカウントは2026年9月に開設されたばかりで、投稿数はわずか4件、評判スコアも30にとどまっているにもかかわらず、最上位の「GOD User」ランクを表示しているといいます。こうしたプロフィールは典型的な詐欺の兆候とも読み取れますが、同メディアが指摘するように、誰かの代理として動くブローカーや、作られたばかりの別アカウントである可能性も否定できません。
HackReadは、TeamPCPが5月の投稿で示した24件のサンプルリポジトリ名を公開しています。フランスのメディアFrenchBreachesは、mrwhoが9月に公開した339ファイルのツリーを調査し、その中に同じ名称がいくつも含まれていることを確認しました。少なくとも4つ、mistral-inference-private、mistral-inference-internal、mistral-finetune-internal、mistral-common-internalは両方のリストに共通して登場しています。
このため、今回の「ハッキング」とされるものが、単にMistralの過去の情報漏洩による既存データの焼き直しにすぎないのか、それとも本当に2度目のハッキングに成功した結果なのかを見極めるのは容易ではありません。ただし、判断するための単純なテスト方法はあります。もし9月のアーカイブに5月12日以降の日付を持つコミットやファイル、認証情報が含まれていたり、Mistralによる対策後もなお有効な機密情報が含まれていたりすれば、セラーが主張する「2度目の侵害」には相応の信憑性が生まれます。逆に、すべてが5月の事案以前のものであれば、これは単なる転売であり、Mistralにとって体裁が悪い話ではあっても、新たなセキュリティ上の失態とは言えません。
もちろん、アーカイブの所在を突き止めたり、その中身を検証したりするには、詐欺である可能性も否定できない出品者に対し、暗号資産で身代金を支払う必要が生じます。今月立ち上げられたばかりのアカウントに対してそこまでの信頼を置くのは大きな賭けであり、詳しく調査しようとするセキュリティ研究者にとっては、良くてもくじ引き同然の話と言えるでしょう。