
Meta、GitHubへの不正アクセスを認める ソースコードと1,500人の個人情報が流出
Metaは、従業員の認証情報を盗んだ攻撃者がGitHubリポジトリの一部にアクセスした問題を受け、約1,500人に通知を行っています。影響を受けた人の大半は米国の従業員です。 SecurityWeekによると、この侵入でソフトウェアのソースコードが流出したほか、業務データと一緒に誤って保存されていた少量の個人情報も漏
Metaは、従業員の認証情報を盗んだ攻撃者がGitHubリポジトリの一部にアクセスした問題を受け、約1,500人に通知を行っています。影響を受けた人の大半は米国の従業員です。 SecurityWeekによると、この侵入でソフトウェアのソースコードが流出したほか、業務データと一緒に誤って保存されていた少量の個人情報も漏
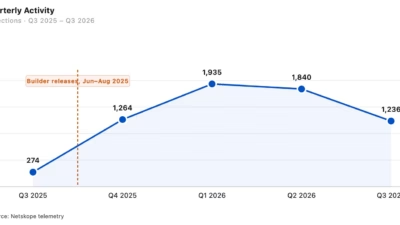
XWorm は、従来型のリモートアクセス型トロイの木馬(RAT)から、ポケットサイズの総合監視スイートとも呼べる存在へと変貌を遂げました。Netskope Threat Labs は最近、このマルウェアの4つの異なる亜種を確認しました。これらは46種類の専用モジュールとともに活発に出回っています。
攻撃者が最近、Metaの製品に関する独自のソースコードと、約1,500人の個人情報を持ち出しました。攻撃者は同社の複数の社内GitHubリポジトリに不正にアクセスしており、侵入には社内従業員の侵害された認証情報が使われました。Metaはこのインシデントを数週間前に発見し、10月13日から影響を受け
Metaは、GitHubリポジトリが侵害され、ソフトウェアコードと約1,500人の個人情報が流出したことを明らかにしました。対象者の大半は米国の従業員です。 同社は、従業員の認証情報が盗まれた不正アクセスを数週間前に発見し、10月13日から影響を受けた個人への通知を開始しました。 MetaがSecurityWeekに
あるセラーが、Mistral AIのソースコード一式を販売していると主張し、2026年5月の攻撃以降、同社が再び侵害されたと述べていますMistralは調査の結果、新たな不正アクセスの証拠は見つからなかったとしていますが、出品されているコードが本物かどうかについては言及していません分析されたサンプルからは顧客デー
著名なサイバーセキュリティ企業CrowdSecが、先日重大なデータ侵害を認めました。攻撃者は約170件の非公開GitHubリポジトリからソースコードを窃取することに成功していました。悪意ある攻撃者は2026年5月22日、まずこの独自コードを複製しました。犯人は、最近退職した開発者の侵害されたアカウ
CrowdSecは、2026年5月に発生したTanStack npmサプライチェーン侵害に関連する事案により、攻撃者が約170件の非公開GitHubリポジトリを複製し、社内のソースコードと限定的な機密連絡先情報が流出したことを公表しました。 同社によると、侵入の発端は元従業員のGitHub OAuthトークンにあり、
ハッカーを名乗る「Xpl0itrs」、ターゲットのソースコード8.6GBを盗んだと主張研究者は1月に確認済みの860GB規模の情報漏洩データの使い回しではないかと疑うXpl0itrsは過去にも根拠の乏しい漏洩主張を繰り返しており、今回の信憑性にも懐疑的な見方ハッカーらが米大手小売企業ターゲットへの侵害を主張してお
IT大手のAccentureは、ある脅威アクターが同社から35GB分のソースコードやその他のデータを盗んだと主張したことを受け、セキュリティ侵害が発生したことを確認しました。 「この個別の事案については把握しており、発生源はすでに修復済みです。Accentureの業務およびサービス提供への影響はありません」とAcce
著名なサイバー犯罪フォーラムに投稿を行った脅威アクターが、ナイキおよびアルコンに帰属するとされるデータを流出させたと主張し、当該データセットとされるものをダウンロード可能な形で公開しました。ネットワークセキュリティ この主張は現時点では未検証ですが、両社にまたがる数百万件規模の記録に影響を及ぼす大規模な情報漏えいを示
すべての記事を読み込みました