
信頼されたソフトウェア更新が認証情報窃取マルウェアに変貌、ハッカーが悪用
サプライチェーン攻撃の波が拡大しています。攻撃者は正規のオープンソースパッケージを侵害し、信頼された更新チャネルを通じて、認証情報窃取マルウェアを開発者環境や企業環境に直接送り込んでいます。 Nxの悪意あるリリースは、GitHub Actionsワークフローの欠陥を突いてnpm公開トークンが盗まれた後に公開されました
サプライチェーン攻撃の波が拡大しています。攻撃者は正規のオープンソースパッケージを侵害し、信頼された更新チャネルを通じて、認証情報窃取マルウェアを開発者環境や企業環境に直接送り込んでいます。 Nxの悪意あるリリースは、GitHub Actionsワークフローの欠陥を突いてnpm公開トークンが盗まれた後に公開されました
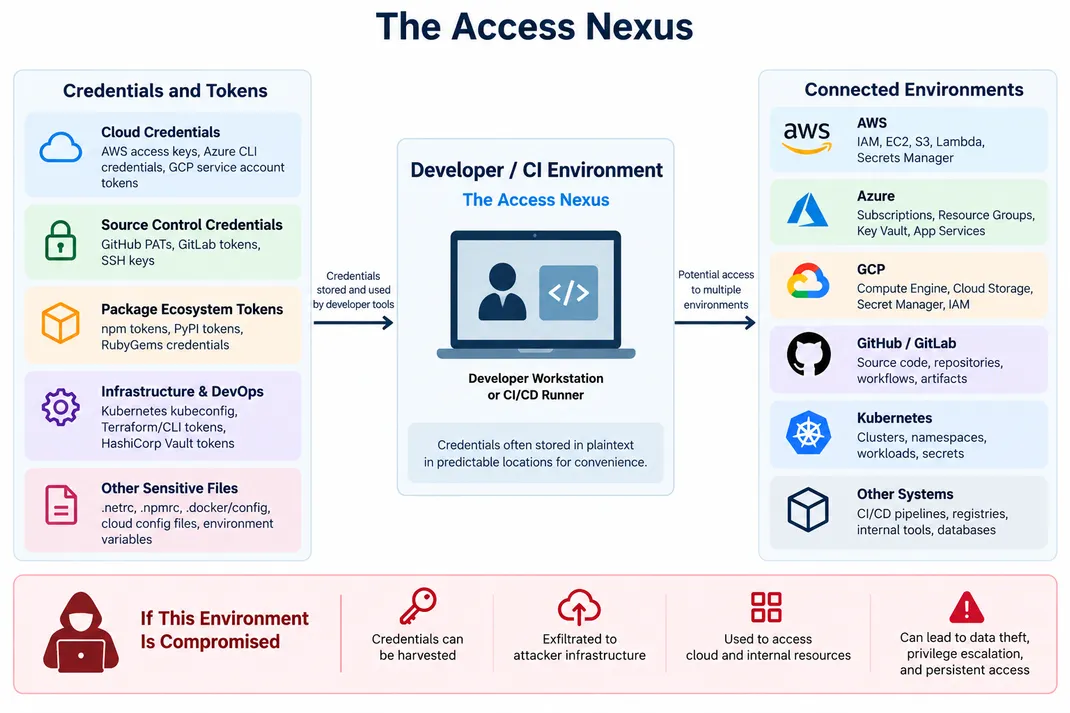
ソフトウェアサプライチェーン攻撃は、クラウドIDの侵害へと進化しつつあります。攻撃者は信頼されたパッケージを悪用し、アプリケーションが実行される前の段階で、開発者のワークステーションやCI/CD環境から認証情報を盗み出します。 その結果、危険な「ピボット」が起こります。日常的な依存関係のインストールが、クラウドアカウ
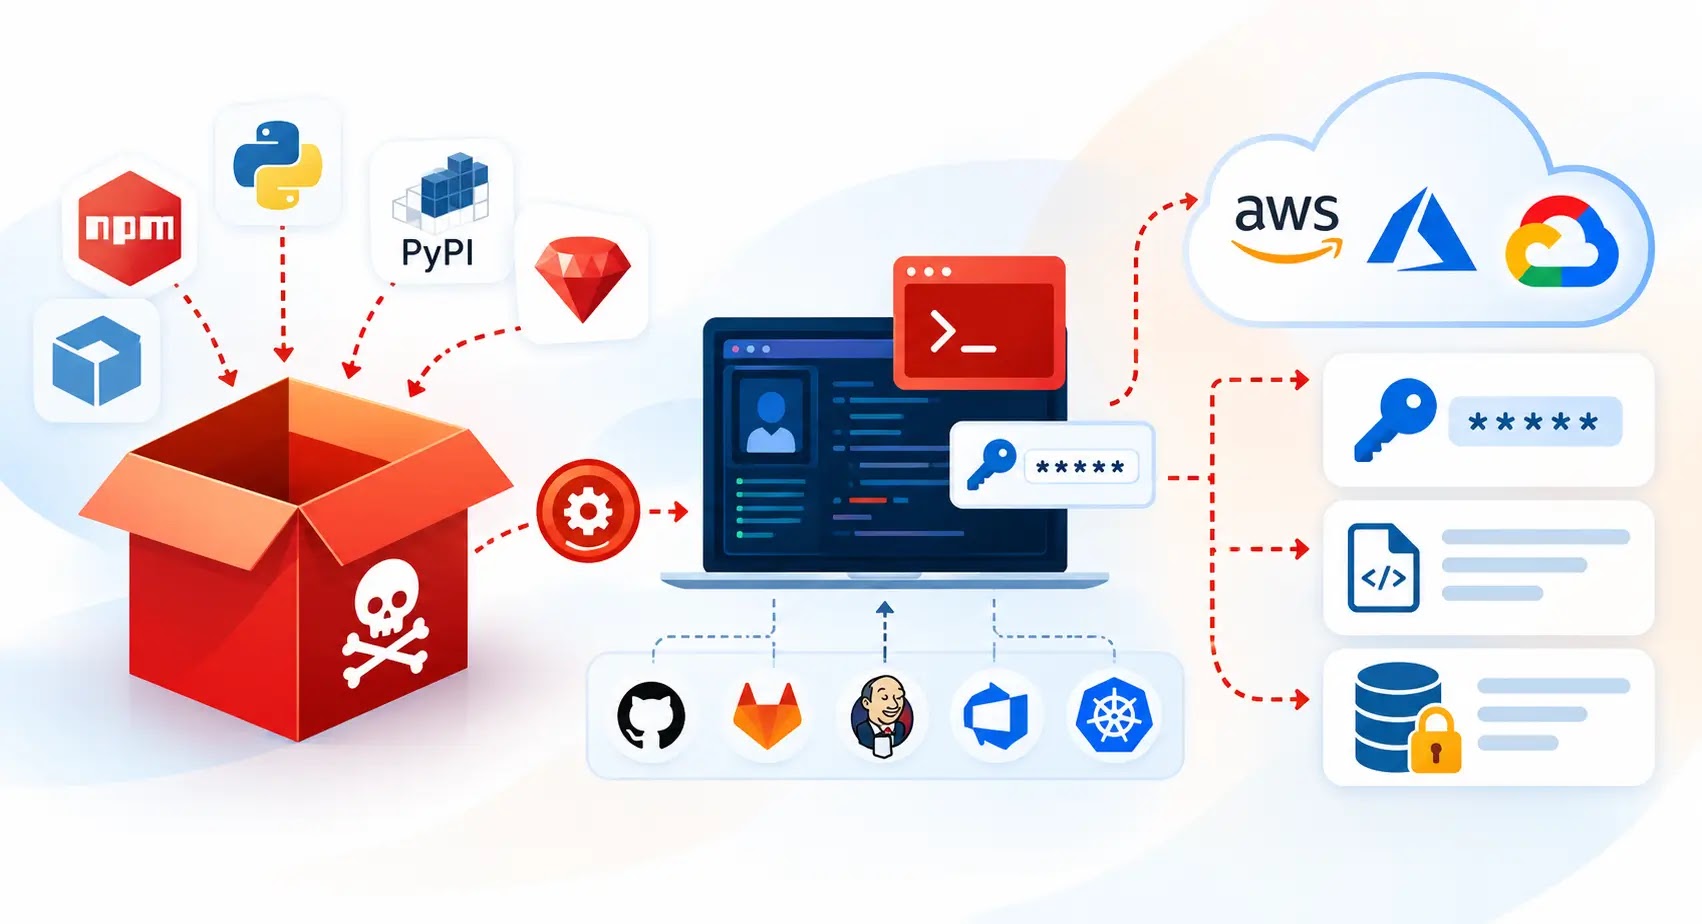
悪意あるソフトウェアパッケージが、インストール中にクラウド認証情報を盗み出す恐れがあります。アプリケーションが動作する前の段階で、開発者のワークステーションや継続的インテグレーション/デリバリー(CI/CD)パイプラインが危険にさらされます。 こうした攻撃は、日常的な依存関係の更新をクラウドアカウント侵害の入り口に変
継続中のGraphalgoソフトウェアサプライチェーン攻撃キャンペーンに関連する脅威アクターが、npmおよびPyPIの枠を超えて活動範囲を拡大していることが分かりました。悪意あるTerraformプロバイダーとGoモジュールを使い、Go言語で書かれた標的型リモートアクセス型トロイの木馬(RAT)を配布しています。 今
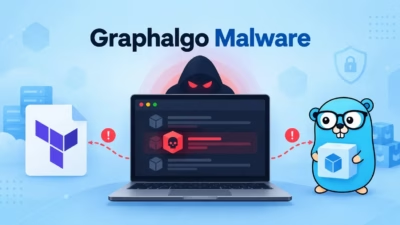
セキュリティ研究者らが、2つのTerraformプロバイダーと2つのGoモジュールにGraphalgo関連のマルウェアを発見しました。今回のキャンペーンは、以前npmパッケージで確認された脅威を拡張したもので、通常利用時にはマルウェアを非活性状態に保つ隠しトリガーを使用しています。 Aikido Securityによ
Prismorは、AIコーディングエージェント向けの無料オープンソース・セキュリティレイヤーです。Claude Code、Codex、Cursorといったエージェントと、そのエージェントが実行しようとするアクションとの間に位置し、各ツール呼び出しをポリシーと照合してから実行を許可します。すべての呼び出
あるセラーが、Mistral AIのソースコード一式を販売していると主張し、2026年5月の攻撃以降、同社が再び侵害されたと述べていますMistralは調査の結果、新たな不正アクセスの証拠は見つからなかったとしていますが、出品されているコードが本物かどうかについては言及していません分析されたサンプルからは顧客デー
NPMのエコシステムがまたしてもサプライチェーン攻撃の被害に遭いました。悪意あるパッケージが数百万件のダウンロード数を記録していたことが、Checkmarxの報告で明らかになっています。 現在も進行中とみられるこのキャンペーンは、セキュリティソリューションに検知されやすいインストールスクリプトを使う代わりに、パッケー
脅威アクターが、npmのTrusted Publishing機能を悪用し、正規パッケージを通じてステルス性の高いバックドアを配布するソフトウェアサプライチェーン攻撃キャンペーンにおいて、少なくとも65件の公開GitHubリポジトリを侵害していたことが判明しました。 悪用された悪性パッケージは、MCP関連のnpmパッケ
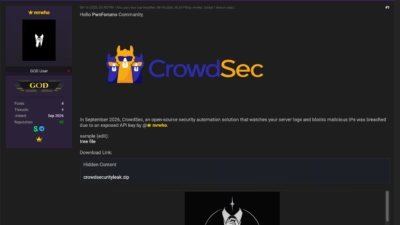
著名なサイバーセキュリティ企業CrowdSecが、先日重大なデータ侵害を認めました。攻撃者は約170件の非公開GitHubリポジトリからソースコードを窃取することに成功していました。悪意ある攻撃者は2026年5月22日、まずこの独自コードを複製しました。犯人は、最近退職した開発者の侵害されたアカウ
すべての記事を読み込みました