
英国法律扶助庁の記録、1978年までさかのぼる情報をハッカーが窃取 大規模サイバー攻撃
英国の法律扶助庁(LAA)は、2025年に発生したデータ侵害で、当初の報告よりはるかに古いデータが流出していたことを明らかにしました。盗まれた記録のうち約25万件は2007年より前のもので、確認された最古の記録は1978年のものです。 英国の法律扶助庁へのサイバー攻撃 LAAは2025年4月23日(水)、オンラインデ
英国の法律扶助庁(LAA)は、2025年に発生したデータ侵害で、当初の報告よりはるかに古いデータが流出していたことを明らかにしました。盗まれた記録のうち約25万件は2007年より前のもので、確認された最古の記録は1978年のものです。 英国の法律扶助庁へのサイバー攻撃 LAAは2025年4月23日(水)、オンラインデ
Phase Eight、Hobbs、Whistlesで買い物をした人々は、個人情報が流出したかどうかが判明するまで、しばらく待たなければなりません。これら英国の3つのファッションブランドを擁する企業が、サイバー攻撃を受けたためです。 南アフリカの小売グループThe Foschini Group(TF
中国語を話すハッカーが今月上旬、侵入テストスイート「ARTEX AI」とClaudeエージェントを使ってサイバー攻撃を仕掛け、韓国の金融セクターを揺るがしました。 攻撃者は、新韓銀行(Shinhan Bank)、KB国民銀行(KB Kookmin Bank)、ハナ銀行(Hana Bank)など複数の韓国の銀行を標的に
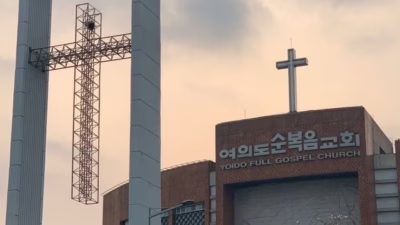
韓国最大級のプロテスタント教会2カ所が、数十万人規模の会員の機密情報が流出した可能性があるサイバー攻撃について調査を進めています。流出した恐れがあるのは、個人情報や財務記録、内部文書などです。 ソウルに本部を置く汝矣島純福音教会(Yoido Full Gospel Church)とサラン教会(SaRang Chur
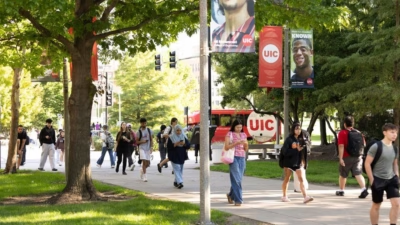
イリノイ大学シカゴ校(UIC)は、医学部(College of Medicine)の一部システムへのアクセスが制限されるランサムウェア攻撃を最近発見しました。 同大学の広報担当者はRecorded Future Newsに対し、攻撃者が医学部のサーバーに保存されていた情報の一部を盗み出したと明らかにしま
セキュリティ
Glow Labsによると、開発者がAIコーディングエージェントに依頼してユーザーインターフェースの修正が機能することを証明させる際、一部のエージェントがその証拠を誰でも見つけられる場所に投稿していました。 AIエージェントがスクリーンショットを公開リポジトリに流出させる仕組みを示した図(出典:Gl
医療提供者による価値に基づく連携型ケアの提供を支援するマネージドサービス組織のAstrana Healthは、患者、従業員、医療提供者の情報が流出した重大なサイバーセキュリティインシデントについて、米証券取引委員会(SEC)に報告しました。 Form 8-Kの提出書類によると、Astrana H
BlackHatSect0rおよびDXQRTXXというペルソナに関連するサイバー犯罪サーバーが、インターネット上に公開された状態で見つかりました。AIを活用した自動化を組み合わせていたとされる、攻撃者の作業環境が明らかになっています。 サーバーには、独自のコマンド&コントロール(C2)ツール、フィッシング用リソース、
開発者がプロジェクトにイシューやタスクをプッシュできるようにする非公開のGitLabメールアドレスが、READMEやコントリビューションガイド、バグ報告用のサポートページに意図的に公開されているケースが見つかっています。 このアドレスは「Email work item to this project(このプロジェクト
すべての記事を読み込みました