中国語話者の脅威アクターがZyXEL GS1900スマート管理スイッチおよびWordPressの脆弱性を悪用し、996台のデバイスとバックエンドデータベースに保存されていた18,500件超のレコードから機密データを窃取していたことが分かりました。
この攻撃者はPAN-OS Global Protect、FlowiseAI、Nuclio、Proxmox、Ubiquityなど複数の技術を標的とし、既知のセキュリティ問題に対するエクスプロイトを使用していました。
この脅威アクターによる攻撃とみられるスキャン・攻撃は、いずれも同一のIPアドレスを発信元とし、2026年6月初旬から記録されています。攻撃者は、Gitenの自己ホスト型Gitサービスにおける重大な脆弱性を悪用したことで知られるRed Heronグループに関連する脅威アクターと特定されています。
この活動は、脅威インテリジェンス企業GreyNoiseが自社のグローバル観測グリッド(GOG)センサーネットワークを通じて検知しました。
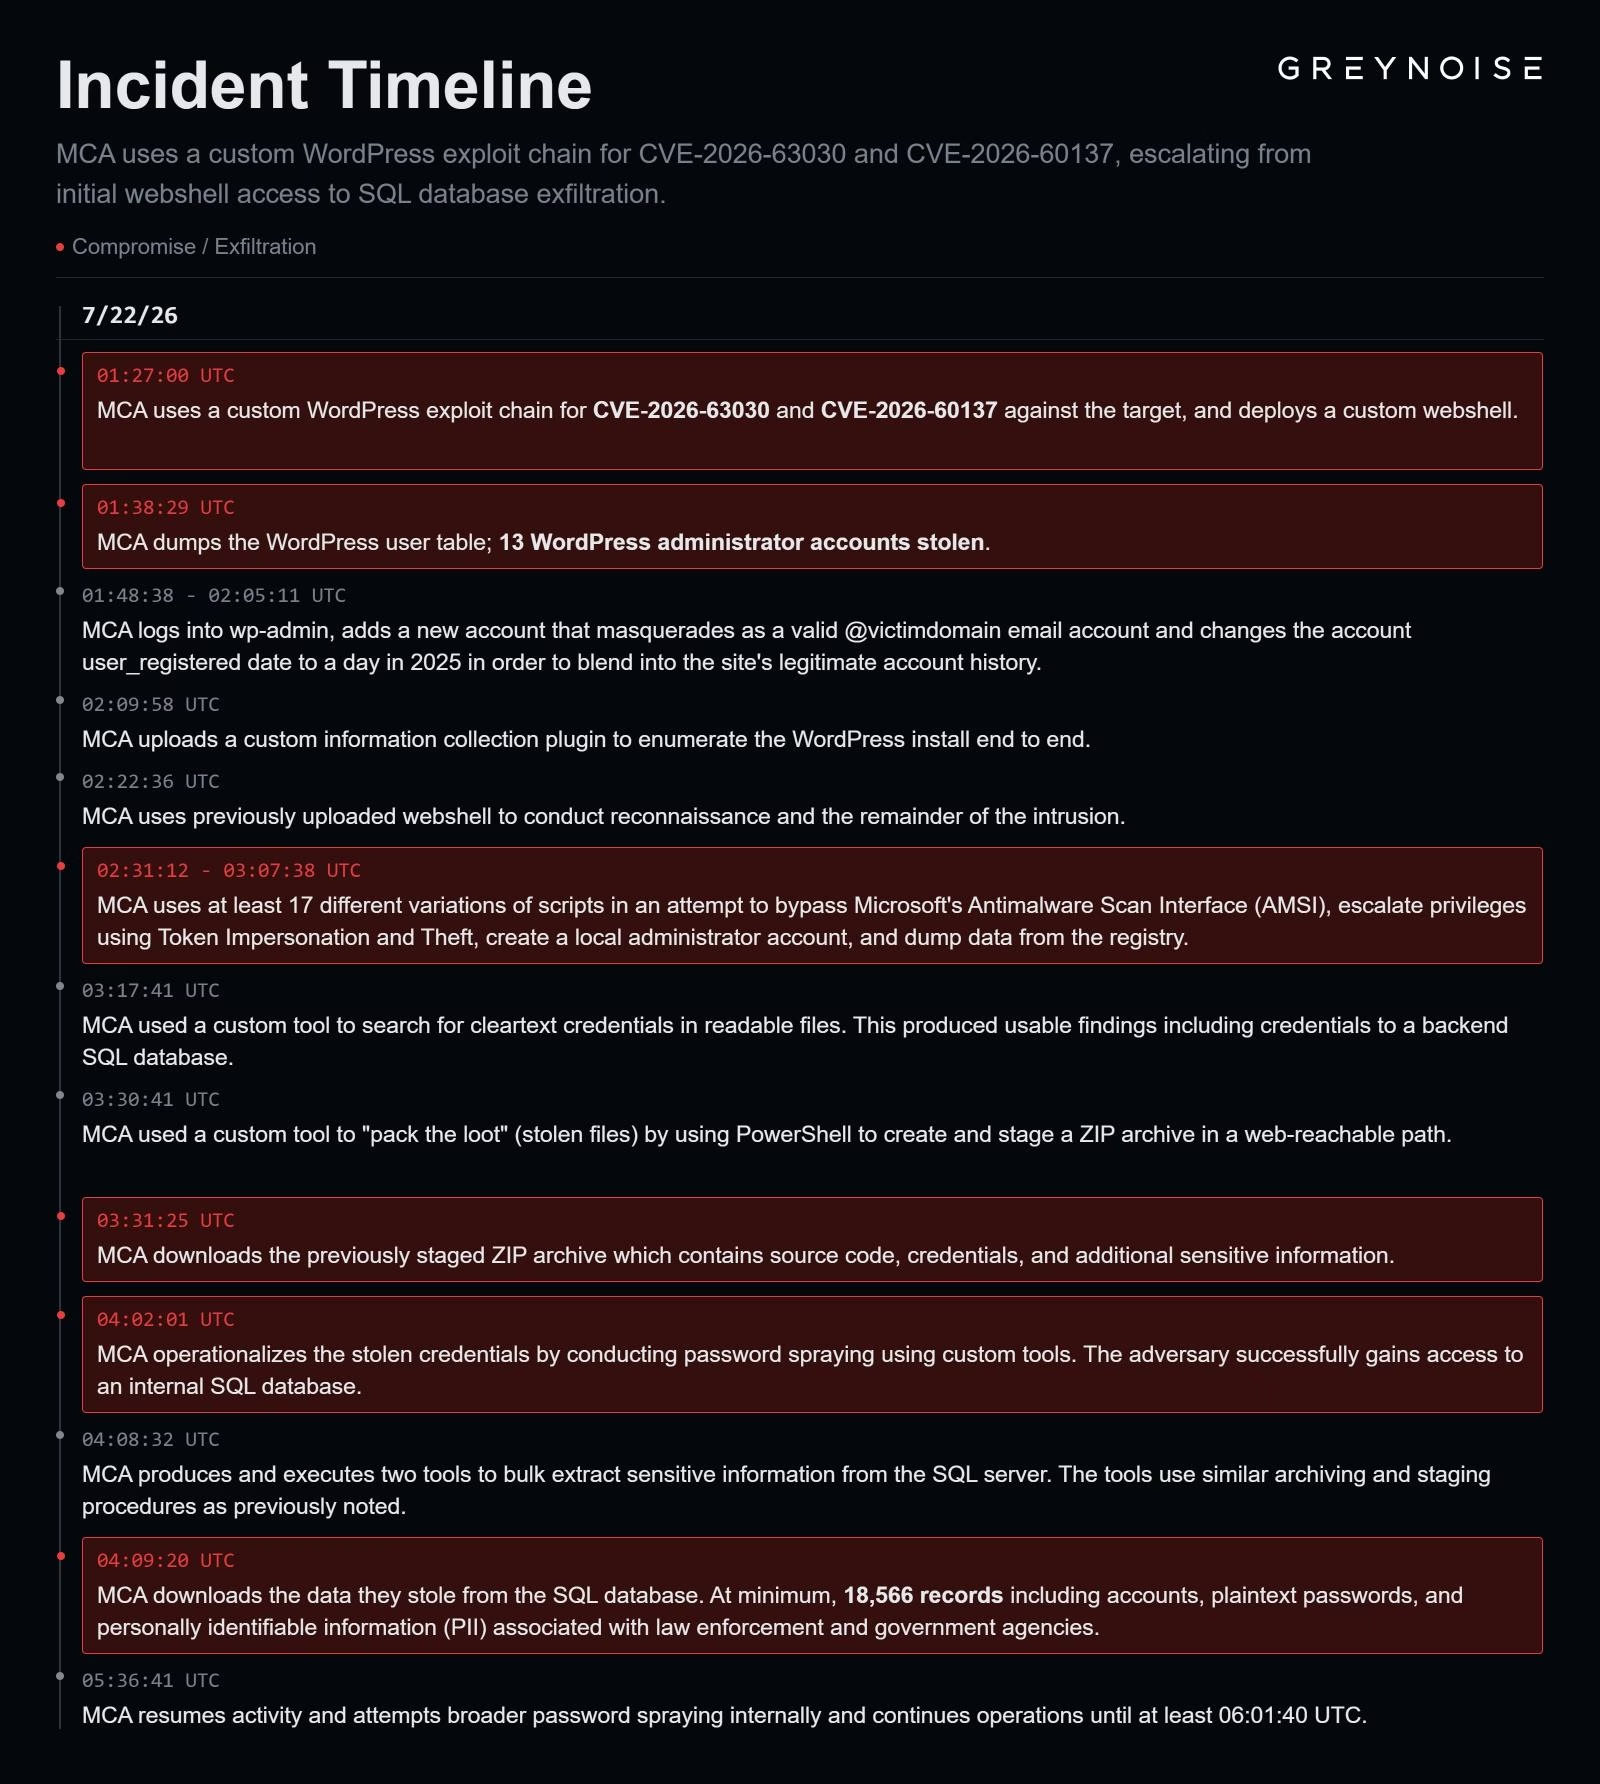
研究者によると、この脅威アクターはWordPress Coreコンポーネントに存在するwp2shellの脆弱性(CVE-2026-63030およびCVE-2026-60137)を悪用し、29カ国の少なくとも49の組織に侵入していました。
wp2shellの公開エクスプロイトは7月中旬に登場し、その数日後には実際の悪用が確認されていました。GreyNoiseが観測した今回のキャンペーンもほぼ同時期に始まり、価値の高い標的が狙われていました。
標的の多くは中小企業や政府機関でしたが、なかでも名称非公開の西側政府機関への侵入は際立っています。
攻撃者はカスタマイズしたwp2shellエクスプロイトを使用し、Microsoft Defender、AMSI、利用可能なサービス、リスニングポート、ローカルアカウント、アプリケーション制限、データベース設定などを調べる広範なWindowsおよびセキュリティ偵察を実施していました。
GreyNoiseによれば、攻撃者は36分間にわたり17種類のスクリプトを試行し、AMSIの回避、トークンなりすましや窃取による権限昇格、ローカル管理者アカウントの作成、レジストリデータの抽出を行っていました。同社は述べています。
攻撃者はバックエンドのSQLデータベースの認証情報を発見した後、それを使ってパスワードスプレー攻撃を実行し、内部SQLサーバーへのアクセス権を取得しました。そこから少なくとも18,566件のレコードを窃取していました。
研究者によると、これらのデータには政府機関や法執行機関に関連するアカウント、平文パスワード、個人を特定できる情報(PII)が含まれていました。
同じ攻撃者は、ウクライナの被占領地域にあるロシアの国家機関にも侵入しており、研究者はこれを「レッド・オン・レッド」型の侵害と表現しています。
複数の脆弱性を悪用
8月17日、この脅威アクターはZyXEL GS1900スマート管理スイッチに存在する深刻度の高い脆弱性(CVE-2026-7273)の悪用を開始し、48カ国の996台のデバイスを侵害してデバイス設定、ネットワーク情報、ハッシュ化されたroot権限の認証情報を窃取しました。
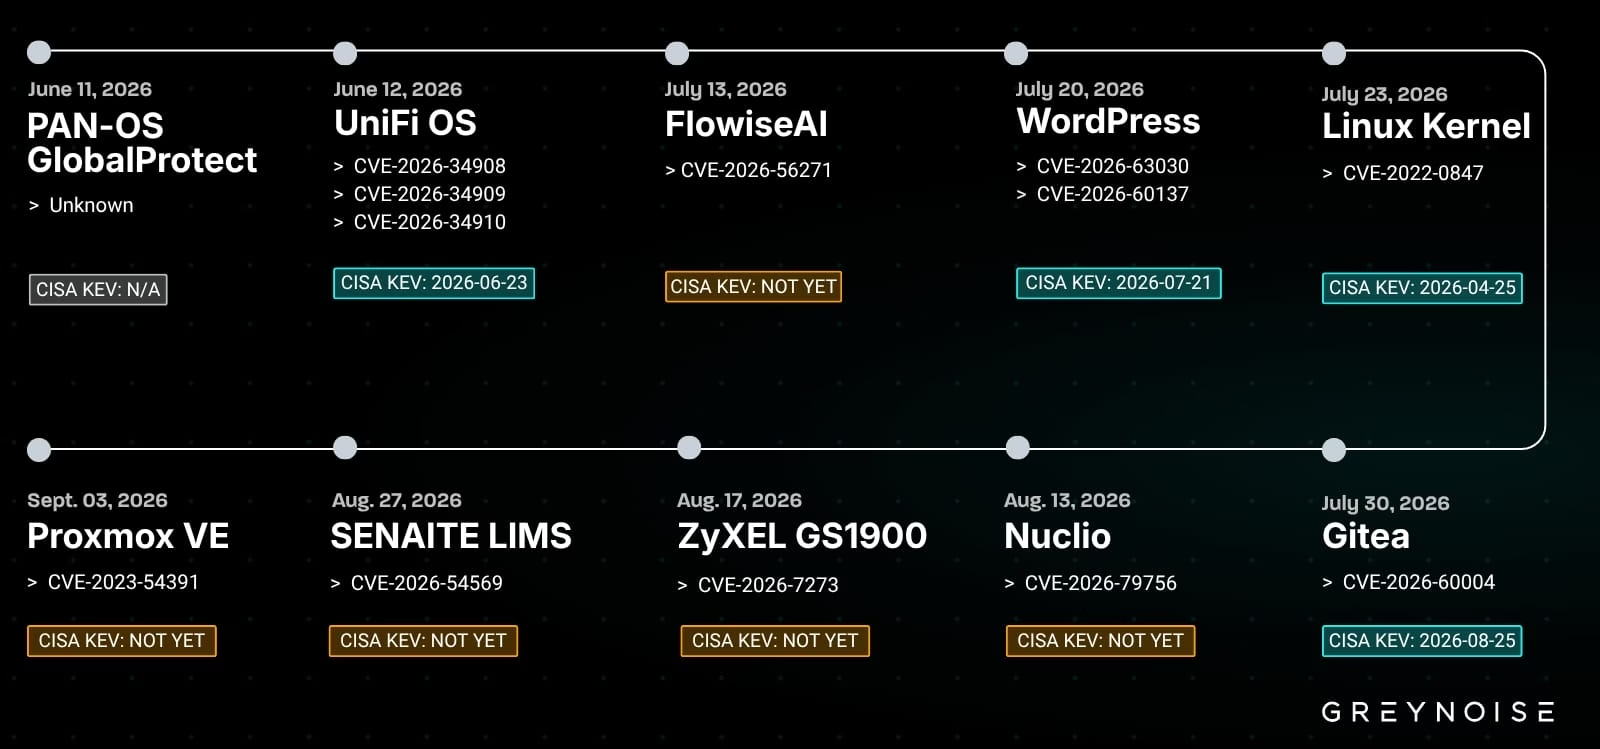
さらにハッカーらは、CVE-2026-34908、CVE-2026-34909、CVE-2026-34910として追跡されているUbiquitiのUniFi OSの脆弱性を連鎖的に悪用し、root権限でのリモートコード実行を試みていました。
CISAは、これら3件のUbiquitiの脆弱性について、2026年6月下旬から実際の攻撃で悪用されていると警告しています。
GreyNoiseはまた、PAN-OS GlobalProtect、FlowiseAI(CVE-2026-56271)、LinuxカーネルのDirty Pipeの脆弱性(CVE-2022-0847)、Gitea(CVE-2026-60004)、Nuclio(CVE-2026-79756)、SENAITE LIMS(CVE-2026-54569)、Proxmox VE(CVE-2023-54391)が標的になっていたことも確認しています。
研究者らは、この脅威クラスターに関連する攻撃で悪用されたセキュリティ上の問題のすべてが、CISAの既知の悪用された脆弱性(KEV)カタログに追加されているわけではないと指摘しています。
GreyNoiseは、今回観測された活動に関連する侵害指標(IoC)一式を公開しており、バックドアおよびコマンド&コントロール(C2)インフラのハッシュ値が含まれています。