
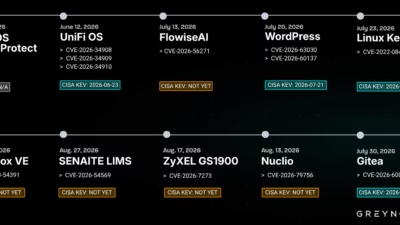
Kapibala攻撃者、政府データベースを大量に窃取
6月上旬からGreyNoiseが綿密に監視してきた1つのIPアドレスが、最終的に大規模かつ多方面にわたるサイバースパイ活動の主要な侵入経路となっていたことが判明しました。この巧妙な作戦は、WordPressのインストール環境、Zyxelスイッチ、Ubiquitiプラットフォーム、Giteaサーバー
6月上旬からGreyNoiseが綿密に監視してきた1つのIPアドレスが、最終的に大規模かつ多方面にわたるサイバースパイ活動の主要な侵入経路となっていたことが判明しました。この巧妙な作戦は、WordPressのインストール環境、Zyxelスイッチ、Ubiquitiプラットフォーム、Giteaサーバー
中国語話者の脅威アクターがZyXEL GS1900スマート管理スイッチおよびWordPressの脆弱性を悪用し、996台のデバイスとバックエンドデータベースに保存されていた18,500件超のレコードから機密データを窃取していたことが分かりました。 この攻撃者はPAN-OS Global Protect、Flowise
脅威インテリジェンス企業のGreyNoiseは、中国の脅威アクターが機密情報の窃取を目的に、脆弱性を抱えたZyXEL GS1900シリーズスイッチを世界各地で標的にしていると警告しました。 CVE-2026-7273として追跡されているこの脆弱性(CVSSスコア8.8)は、スタックベースのバッファオーバーフローで、細
中国語圏の脅威アクターが、未パッチのZyXEL GS1900 Smart Managed Switchesに存在する脆弱性(CVE-2026-7273)を悪用し、48カ国996台のデバイスから機密データを窃取していたことが、GreyNoiseが月曜日に発表した報告で明らかになりました。 影響を受けたス
米サイバーセキュリティ・インフラセキュリティ庁(CISA)によると、Zyxel GS1900シリーズスイッチに存在する深刻度の高い脆弱性が現在、攻撃者によって積極的に悪用されているといいます。 この脆弱性(CVE-2026-7273として追跡)は、CGIプログラムに存在するスタックベースのバッファオーバーフローに起
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、Zyxel GS1900シリーズスイッチに影響する深刻度の高い脆弱性を、既知の悪用された脆弱性(KEV)カタログに追加しました。セキュリティアップデートアラート 今回の警告は、CVE-2026-7273として追跡されているこの脆弱性が実際の攻撃で悪用されて
CISAは、Zyxel GS1900シリーズスイッチに影響する重大なセキュリティ脆弱性を「既知の悪用された脆弱性(KEV)」カタログに追加し、ローカルネットワーク上の認証されていない攻撃者が、特別に細工されたHTTPリクエストを通じてオペレーティングシステムのコマンドを実行できる可能性があると警告しました。 同機関は
今回の侵害は、世界中の脆弱なWordPress設置環境を狙った広範なキャンペーンの一環でした。2026年5月7日以降の活動は、単独の悪意あるサイバー攻撃者によるものとされており、中国語を話す攻撃者であり、UTC+8のタイムゾーンで活動している可能性があるとみられています。 この攻撃者は、Acronisが以前報告した「
研究者らは、このハッカーがカスタムツールの開発にLLMを利用した可能性があるとみています。 脅威インテリジェンス企業GreyNoiseの月曜日のブログ投稿によると、中国語圏の脅威アクターが少なくとも6月以降ハッキング活動を展開しており、少なくとも1つの西側政府から数千件の文書を窃取したとみられていま

分散型サービス妨害(DDoS)ボットネットが、Zyxelのファイアウォールモデル...