6月上旬からGreyNoiseが綿密に監視してきた1つのIPアドレスが、最終的に大規模かつ多方面にわたるサイバースパイ活動の主要な侵入経路となっていたことが判明しました。この巧妙な作戦は、WordPressのインストール環境、Zyxelスイッチ、Ubiquitiプラットフォーム、Giteaサーバー、そのほか数多くの重要なサービスなど、多様なシステム群を同時に標的にしていました。この単独の攻撃者は数か月にわたり、数十の組織への侵害に成功し、最終的には平文パスワードや極めて機密性の高い個人情報を含む政府のデータベースにまで侵入しました。
壊滅的なWordPress「wp2shell」攻撃
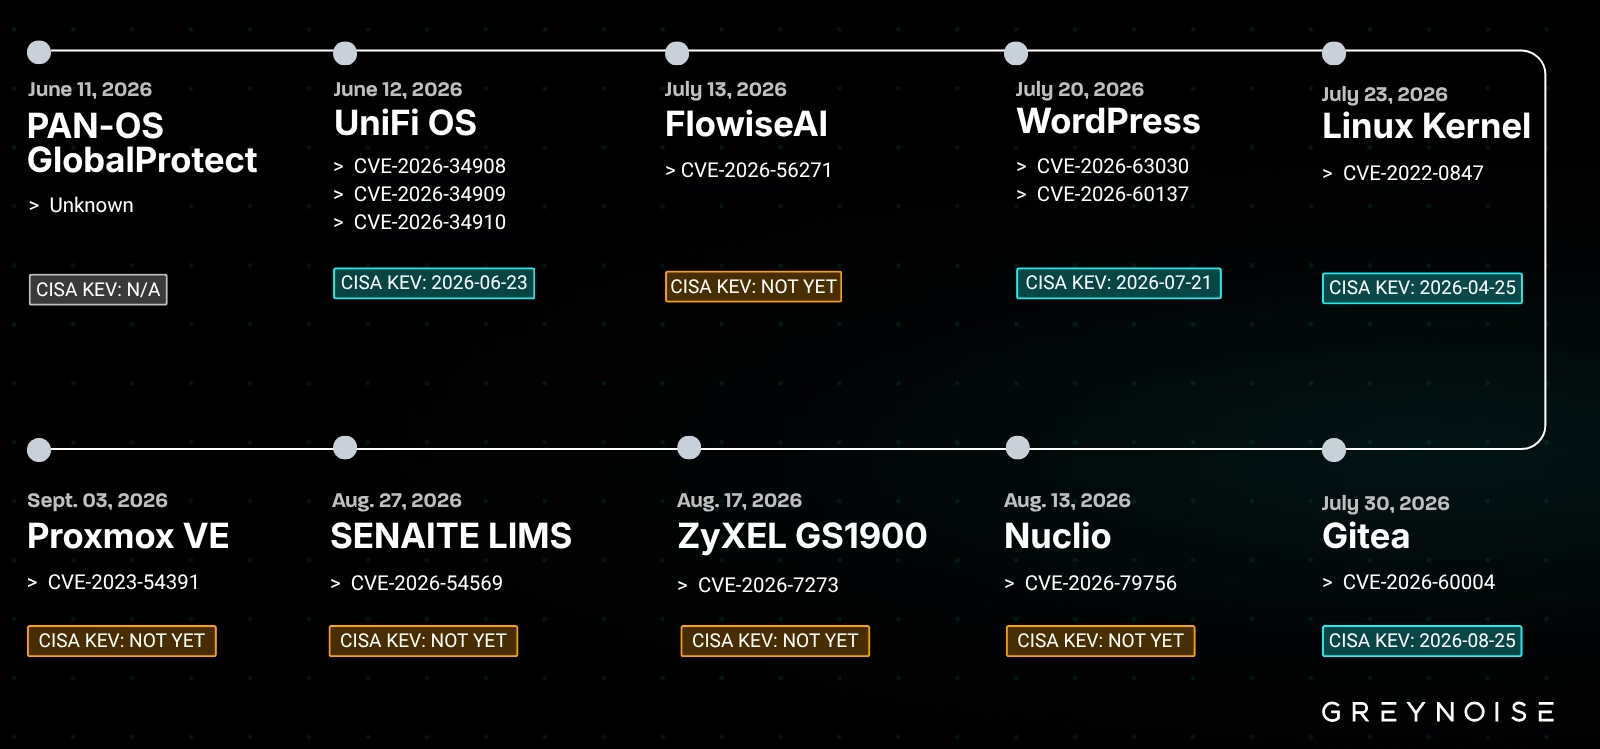
最も深刻な事件は7月22日に発生しました。攻撃者はCVE-2026-63030とCVE-2026-60137を悪用する「wp2shell」エクスプロイトチェーンを巧みに展開しました。この恐るべき組み合わせにより、脆弱なWordPressインスタンス上で認証を経ずにリモートコード実行が可能になります。重要な点として、これらの根本的な脆弱性はサードパーティ製プラグインとは一切関係なく、CMSのコア部分そのものに深く根ざしたものでした。
攻撃者は、ある著名な西側政府機関のデジタル境界を突破すると、ひそかにWebシェルを設置して足場を確立しました。続いてWordPressのユーザーテーブルを丸ごと抽出し、13件の管理者アカウントを侵害したうえで、「kapibala2」と名付けた不正な管理者プロファイルを密かに作成しました。攻撃者はこの不正アカウントの作成日時を巧妙に偽装し、古くから存在する正規のアカウントであるかのように見せかけていました。その後、公開状態にあった設定ファイルから平文パスワードを収集し、権限を大幅に昇格させたうえで、内部ネットワーク全体への横展開を開始しました。
攻撃者はわずか5時間という慌ただしい時間帯に内部のSQLデータベースへの侵入に成功し、実に18,566件もの極めて機密性の高いレコードを窃取しました。流出したデータには、管理者アカウント、平文パスワード、さまざまな政府機関や著名な法執行機関に関連する極秘の個人情報が含まれていました。これら悪質なWordPressへの攻撃全体では、29か国にまたがる少なくとも49の組織が被害を受けたことが確認されています。
複数プラットフォームを狙った攻撃戦略
この執拗な攻撃者は同時並行で、UniFi OS、Gitea、Flowise、Nuclio、SENAITE.CORE、Proxmox VEなど、数多くのシステムに対しても連携した攻撃を仕掛けていました。中でも特に激しい攻撃キャンペーンが、Zyxel GS1900シリーズのスイッチを標的としていました。攻撃者は、特定のCGIコンポーネントに潜む重大なスタックオーバーフロー脆弱性であるCVE-2026-7273を容赦なく悪用しました。この脆弱性により、ローカルネットワーク上にいる未認証の攻撃者であっても任意のシステムコマンドを実行できてしまいます。GreyNoiseは、48か国に散らばる996台のデバイスが確実に侵害されたことを確認しています。衝撃的なことに、これら侵害されたスイッチのうち564台は、出荷時のままの標準的な初期認証情報を使用していました。
もっとも、この攻撃キャンペーンの真の規模は、標的となった3つの製品だけにとどまるものではありませんでした。GreyNoiseは、9つの異なる技術にまたがる少なくとも12種類の脆弱性が悪用されていたことを突き止めています。攻撃者の標的リストには、最近公表されたばかりのゼロデイ脆弱性と、何年も前からパッチが存在する古い脆弱性とが、無差別に混在していました。この攻撃的な手法は、GreyNoiseがこれまで観測してきた行動パターン、すなわち高度な攻撃者が脆弱性の公表情報を即座に大規模かつ自動化されたスキャン活動や実際の悪用攻撃へと転用するというモデルにぴたりと一致します。技術的な詳細については、GreyNoiseブログのKapibala攻撃者に関する解禁記事で詳しく解説されています。
攻撃者の帰属とエクスプロイト開発におけるAIの役割
マルウェアのツールセットに埋め込まれた法的証拠や、攻撃者特有の行動パターンから、中国語を話す脅威アクターである可能性が強く示唆されています。GreyNoiseはこの攻撃者を「Kapibala」として追跡しており、現時点では以前から報告されている「Red Heron」というAPTグループと密接な関係があるか、あるいは同一のグループである可能性を疑っています。興味深いことに、アナリストたちは攻撃者が独自のエクスプロイトツールをいくつか構築する際、大規模言語モデル(LLM)を活用した疑いがあるとみています。専門家は、表面的な命名規則とごくわずかなコード構造しか変更されていない、ほぼ同一のAMSIバイパスの亜種が奇妙なほど多数存在することを確認しました。
WordPressへの侵害は特に示唆に富んでいます。というのも、「wp2shell」エクスプロイトはCMSのコアアーキテクチャそのものを破壊するため、サードパーティ製の拡張機能を一切使用していないまっさらなWebサイトであっても、完全に脆弱な状態に陥ってしまうからです。最初の技術的な脆弱性報告が公開された直後から、大規模かつ自動化された侵入の試みがほぼ即座に始まりました。セキュリティ研究者らは、緊急のセキュリティアップデートが公開されてからわずか数日後には、こうした恐ろしい攻撃が確認されたと報告しています。
Giteaサーバーをめぐっても、ぞっとするほど似た状況が発生しました。diffpatch機構に存在する重大な脆弱性により、攻撃者はホストサーバー上で任意のコマンドを直接実行できてしまいます。さらに、ユーザー登録が制限されていない状態が広く見られたことで、悪用の敷居は大幅に下がっていました。8月下旬の時点で、脆弱な状態のインスタンスがインターネット上に数千件も露出したままとなっており、攻撃者はGiteaサーバーを悪用して不正な暗号資産マイナーを密かに展開していました。
翻訳元: https://meterpreter.org/kapibala-attacker-exploits-wordpress/