カナダサイバーセキュリティセンター(Canadian Centre for Cyber Security)によると、5月に修正されたRoundcube Webmailの深刻度「高」の脆弱性が、現在攻撃で実際に悪用されているとのことです。
Roundcube Webmailはブラウザベースのimapメールクライアントで、数千のサービスがデフォルトのメールインターフェースとして採用しており、利用者は数百万人に上ります。また、広く使われているWebホスティング管理パネル「cPanel」にもプリインストールされています。
5月、Roundcubeのセキュリティチームはこの脆弱性を修正(CVE-2026-48842として追跡)しました。この脆弱性は、データベース駆動型のユーザー検索を処理しユーザーをメールアドレスにマッピングする組み込みプラグイン「virtuser_query」に存在する、認証前のSQLインジェクションであると説明されています。
この脆弱性が悪用されると、権限を持たない脅威アクターが認証を回避し、悪意あるデータベースコマンドを注入・実行してRoundcubeのデータベースからデータを窃取できてしまいます。攻撃の複雑度は高いものの、ユーザーの操作は必要としません。
Roundcubeはまた、この脆弱性に対応したバージョン1.6.16および1.7.1へサーバーをアップデートするよう、ユーザーに「強く」推奨しています。
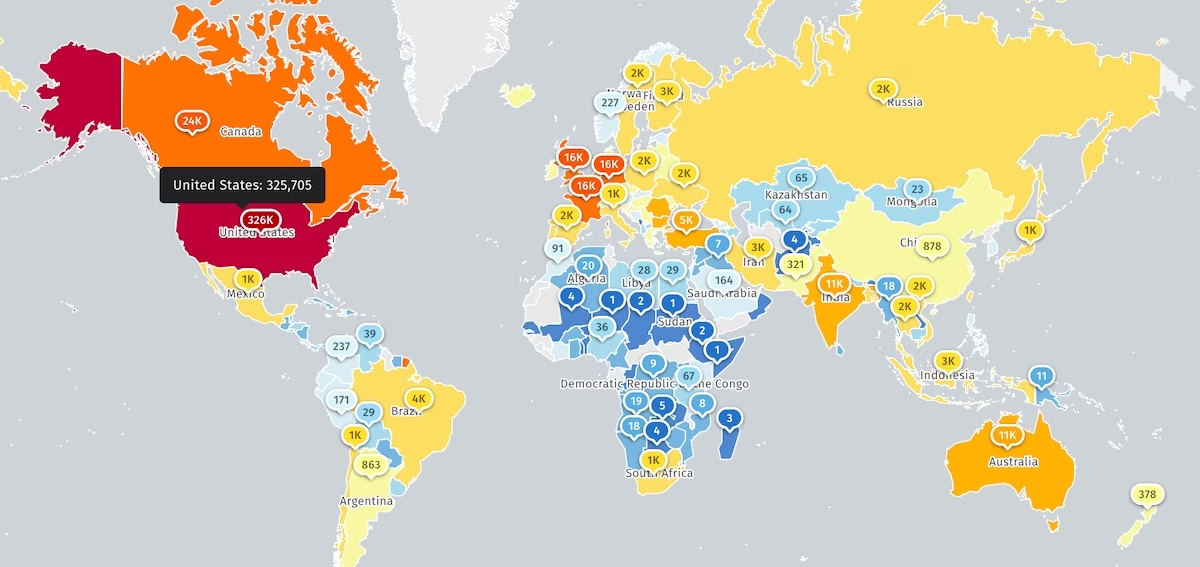
脅威監視を行う非営利団体Shadowserverは現在、インターネット上に露出しているRoundcubeインスタンスを523,000件以上追跡しています。ただし、そのうちどの程度がハニーポットなのか、あるいは既にこの脆弱性に対する修正パッチが適用済みなのかについての情報はありません。
実際に悪用されていると警告
月曜日、CVE-2026-48842の修正パッチ公開から4か月が経過したところで、カナダサイバーセキュリティセンターは5月付けの勧告を更新し、この脆弱性が現在攻撃者によって実際に悪用されていると警告しました。
「オープンソースの報告によると、CVE-2026-48842は実環境で悪用されています」と同センターは警告し、管理者にWebmailサーバーの保護を急ぐよう求めています。
進行中の攻撃を防ぐセキュリティアップデートは既に公開されていますが、サーバーをすぐにアップグレードできない管理者は、攻撃経路を断つためにvirtuser_queryプラグインを無効化または削除する必要があります。
Roundcubeのセキュリティ上の欠陥は、サイバー犯罪者と国家の支援を受けるハッキンググループの双方にとって、これまで格好の標的となってきました。ロシアの脅威グループWinter Vivern(TA473)は、クロスサイトスクリプティング(XSS)ゼロデイ脆弱性(CVE-2023-5631)を悪用して欧州の政府機関を狙った攻撃を行いました。また、ロシアのサイバースパイグループAPT28は複数の脆弱性(CVE-2020-35730、CVE-2020-12641、CVE-2021-44026)を悪用し、ウクライナ政府のメールシステムに侵入しました。
さらに最近では、2月に米サイバーセキュリティ・インフラセキュリティ庁(CISA)が、修正パッチが公開されたばかりの別のRoundcubeの脆弱性2件(CVE-2025-49113およびCVE-2025-68461)が実際に悪用されているとして注意喚起を行い、政府機関に対し3週間以内にネットワークを保護するよう命じました。
2022年5月以降、同サイバーセキュリティ機関はRoundcube Webmailの脆弱性11件を実環境で悪用されたものとしてタグ付けしています。