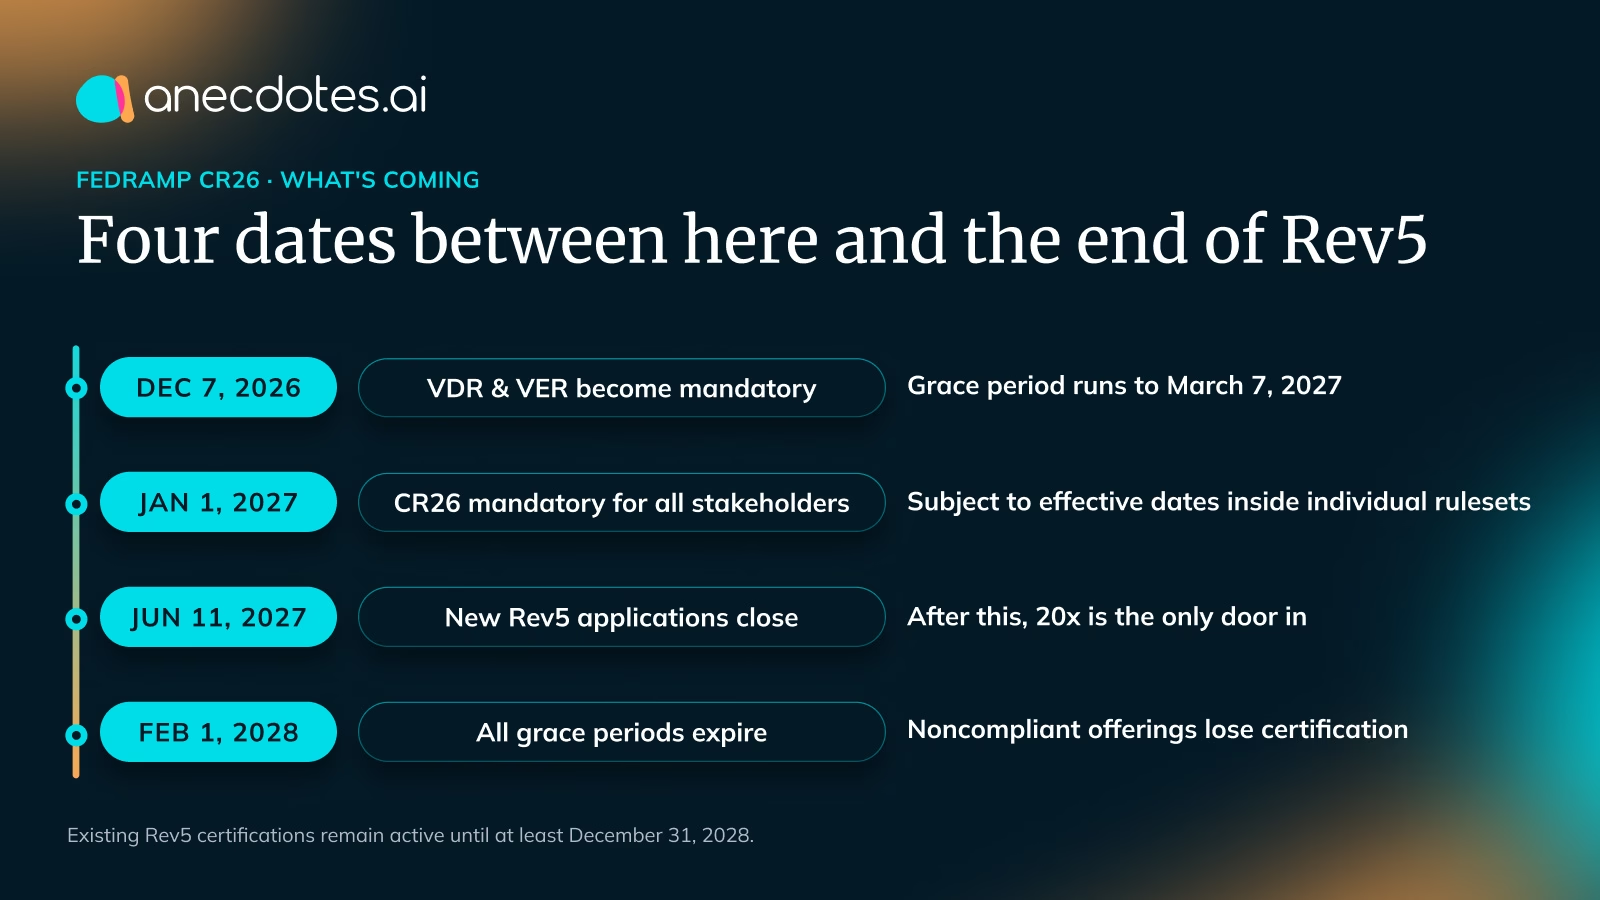
FedRAMP認証を保有している組織にとって、直近の期限は2026年12月7日です。FedRAMPが公表したCISAのBOD 26-04への対応通知には次のように明記されています。「脆弱性検知・対応(Vulnerability Detection and Response)ルールは、2026年12月7日以降、FedRAMP認証を新規取得または維持するすべてのクラウドサービスに義務付けられる」とし、是正措置計画(corrective action plan)のもとで運用されているサービスには2027年3月7日までの猶予期間が設けられています。
そしてこれは、多くのプログラムがまだ十分に検討し切れていない期限でもあります。問題は日付そのものではありません。VDRとVERは、一見スキャン要件のように読めますが、実際にはまったく別物として運用されることになる点にあります。
2つのルールセットが実際に何を変えるのか
まず廃止されるものから見ていきましょう。月次スキャンとPOA&M(是正措置計画)による一律の運用モデルは終わりを迎えます。検知頻度は今後、認証クラスごとに定められます。ルールVDR-TFR-PSDのもと、マシンベースのリソースは、クラスAで少なくとも14日ごと、クラスBで7日ごと、クラスCで3日ごと、クラスDでは少なくとも1日1回のスキャンが求められます。
マシンによる検証・妥当性確認は、Rev5保有者では少なくとも月次で実施され、より上位の20xクラスでは最短3日ごとの頻度で行われます。
そのうえで、エンジニアリング業務のあり方を根本から変える3つの規定があります。
修復までの猶予期間は段階的かつ厳格です。VDR-TFR-PVRのもと、修復期限は脆弱性のPAIN評価とその悪用可能性によって定められ、最も緩やかな場合で192日、最も厳しい場合はわずか12時間となります。後者に該当するのは、悪用の可能性が高く、かつ即座にリモートから悪用可能なPAIN-5の脆弱性を抱えるクラスDサービスです。
12時間という猶予期間は、通常のチケットキューによるSLAとは次元が異なります。これはページング体制と責任の所在に関わる問題であり、しかも休日の連休中であっても維持しなければなりません。
立証責任は逆転しました。VER-EVA-AIA――いわゆる「自動化可能と仮定する(Assume It’s Automatable)」規定――は、FedRAMPの言葉を借りれば、プロバイダーに対し「そうでないという証拠がない限り、エクスプロイトはデフォルトで自動化可能であると仮定する」ことを求めています。対応を先送りする判断には、必ず反証可能な根拠資料が必要となり、それを大量に、しかも他のあらゆる要件と同じ期限内に作成しなければなりません。
プロセスの不備そのものが脆弱性として扱われます。ルールVDR-CSO-FAVは、プロバイダーに対し「自らの脆弱性検知・対応プロセスにおける問題や不具合を、脆弱性そのものとして扱わなければならない」と定めています。検知パイプラインが静かに停止した場合、それは誰にも気づかれないうちにこっそり修正すればよい運用上の些細な問題ではなくなります。証跡を生み出すシステム自体が、対象範囲に含まれるのです。
これらを総合すると、求められる成果物そのものが変わったことがわかります。単にスキャンの頻度を上げることが求められているのではありません。自らのエクスポージャーについて、反証可能で最新かつ機械可読な回答を生み出すシステムを運用し、そのシステムが止まった際には責任を持って対応することが求められているのです。
FedRAMP VDR&VER:技術ソリューションブリーフ
12月7日のルールセットが実務上何を求めるのか――日次検知、月次のマシンによる妥当性確認、段階的な修復期限、そしてプロセスの不備を検出事項として扱うこと――に加え、継続的なカバレッジ検証が(自己申告ではなく)実際のアセットデータからどのように算出されるかを解説しています。
12月7日は第一弾にすぎず、単発の出来事ではない
2026年版の統合ルール(Consolidated Rules)はFedRAMPをルールセット単位で再編成し、より大きな変革へのカウントダウンを開始させました。
Rev5は20xと並行して維持されるわけではありません。FedRAMPはこれを「FedRAMP 20xによって完全に置き換えられる旧来のFedRAMP認証プロセス」と説明し、プロバイダーは「新しいルールに従い、FedRAMP 20xの新しいFedRAMPプラクティスを、自社のFedRAMP Rev5認証クラウドサービスに取り入れることが求められる」としています。
これらのルールは2027年1月1日をもってすべての関係者に対して義務化され、FedRAMPは2027年6月11日をもって新規のRev5申請の受付を停止します。
つまり、VDRとVERは本格的な移行の前に済ませておく寄り道ではありません。これ自体が移行そのものであり、段階的に到来しているのです。この捉え方の転換こそ、いま各プログラムにとって最も有用な視点だと言えます。なぜなら、それによって作業の優先順位付けそのものが変わるからです。
「12月を乗り切るため」というスコープで組んだ作業は、2027年になれば作り直しが必要になります。一方、「継続的検証の第一段階」としてスコープした作業は、そのまま次のフェーズへ引き継がれます。
何が廃止されたかが、今後の方向性を物語る
期限一覧よりも、構造上の変化に目を向けるべきです。System Security Planとその付属文書群は、Certification Package OverviewとSecurity Decision Recordに置き換えられます。Plans of Action & Milestones(POA&M)は、FedRAMPの言葉によれば「完全に廃止され、Accepted Weaknesses(容認された弱点)のリストに置き換えられた」とされています。
Continuous Monitoring(継続的モニタリング)はOngoing Certification(継続的認証)へと名称変更されました。FedRAMPが説明するところによれば、この改称の理由は「継続的モニタリング」という言葉が「脆弱性スキャンとほぼ同義になってしまっていた」ためであり、新たな要件は「これまでよりもはるかに広範」だからです。
これらはいずれも、これまで成果物(文書)が実態の代わりを果たしてきた領域でした。FedRAMPはこうした慣行に終止符を打つ姿勢を異例なほど明確に示しており、プロバイダーに対し、最新のGRC機能を構築または導入し、「可能な限り、職人技的に手作業で作成された文書を維持するのではなく、実世界のデータに基づく自動化によってそれらを更新すること」を求めています。
期限にばかり注目していると見落としがちな点があります。それは、今回の変更のほとんどが新たなセキュリティ対策を求めるものではないということです。アクセス制御、ID管理、暗号化、ロギング、インシデント対応手順、トレーニング――これらは概ねそのまま維持でき、大部分は再利用可能です。
変わったのは、それらを「説明すること」が、もはやそれらの「証拠」とはみなされなくなった点です。
生き残るプログラムを分ける3つの判断
業務内容そのものはコンプライアンスのままですが、求められる成果物はエンジニアリングへと変わりました。今後提出すべきものは、真実を握るシステム――クラウド構成、IDプロバイダー、SIEM、CI/CD、チケット管理システムなど――から情報を取得し、スケジュールに従って機械可読な結果を出力する、稼働中の検証の集合体です。
プロバイダーは自社のKey Security Indicators(主要セキュリティ指標)を継続的に検証しなければならず、CR26では現在10のカテゴリーにまたがる49の指標が列挙されています。これは入り口の要件にすぎず、その裏側では、あらゆる移行計画が事実上の自動化エンジニアリング計画となることを意味します。
「継続性」を誰が担うのかという問題も残ります。月次モニタリングには期限があり、担当者がいて、遅れを取り戻す自然なリズムがありました。一方、検証の周期にはそのいずれもありません。動き続けるか、静かに止まるかのどちらかであり、その違いは、アセッサーや顧客に見つかるまで表面化しません。
パイプラインを構築する前に、運用上の問いに答えておく必要があります。検証が失敗した際に誰がページングされるのか、対応時間はどの程度か、証跡ソースがAPIをひそかに変更した際に誰が気づくのか、といった点です。
提出物ではなく、稼働の周期そのものに合わせて設計すべきです。FedRAMPは「持続的(persistently)」を「困難や障害があっても、長期間にわたり繰り返し、着実かつ安定的に発生すること」と定義しています。これは特定の日付ではなく、稼働状態そのものを表す言葉です。
提出物に向けて構築するチームは、単一の瞬間に合わせて調整されたシステムを作り、その後また作り直すことになります。
FedRAMPを超えて残るもの
証跡が文章による説明ではなく構造化データになれば、それは特定のフレームワークだけのものではなくなります。FedRAMPの指標を満たすID管理の証跡は、SOC 2の監査人が求める証跡と同じものであり、大手顧客のデューデリジェンスチームが求める証跡とも同じものです。
コンプライアンス対応は、それぞれが同じ内容を異なる用語で再構築する並行プロジェクトの集合体であることをやめ、多くの利用者が参照する単一の基盤(substrate)へと変わります。
それに伴い、経済性も逆転します。特定時点でのコンプライアンス対応にかかるコストは、フレームワークや対象地域を1つ追加するたびに上昇します。追加のたびに、作成・維持すべき説明文書が増えるためです。一方、継続的検証は、立ち上げにこそそれなりのコストがかかるものの、運用コストはほとんど増えません。
12月7日は動かしがたい期限であり、それに相応の注目が集まるのは当然です。しかし、金融サービス業界の監督当局、EUのレジリエンス・製品セキュリティ関連規制、そして大企業の調達チームは、それぞれ異なる方向から同じ要求に収斂しつつあります。それは「昨年時点の説明ではなく、現在の状態を示せ」というものです。
FedRAMPが最初に動いたのは、最も明確な権限を持ち、最も猶予のない立場にあったからです。この仕組みを一度構築したチームは、単に連邦政府向けの課題を解決したにとどまりません。それは、こうしたあらゆる要求が今後も繰り返し求めてくる能力そのものを、手にしたことを意味します。
anecdotesはFedRAMP 20xのクラスC認証を、Phase Twoパイロット参加企業として、anecdotesプラットフォームを用いて取得・運用しています。同じプラットフォームは、140社を超えるエンタープライズ顧客の商用コンプライアンス業務にも活用されています。
基準文書:FedRAMP Consolidated Rules for 2026およびFedRAMP Notice NTC-0014。ルールおよびKey Security Indicatorsは、FedRAMPの公開ルール策定プロセスを通じて変更される可能性があります。計画の基準とする際は、fedramp.govで最新の基準をご確認ください。
AnecdotesがVDR&VERの運用実装をどのように支援するかについては、技術ソリューションブリーフをダウンロードしてご確認ください。