
現在募集中のサイバーセキュリティ求人:2026年11月17日
サイバーセキュリティアーキテクト Peraton | 米国 | 出社 – 求人の詳細を見る サイバーセキュリティアーキテクトとして、DevSecOpsにセキュリティを組み込み、セキュリティ統制を実装・維持します。また、国防総省(DoD)、米空軍省(DAF)、顧客の要件に沿ってATO(運用認可)パッケ
サイバーセキュリティアーキテクト Peraton | 米国 | 出社 – 求人の詳細を見る サイバーセキュリティアーキテクトとして、DevSecOpsにセキュリティを組み込み、セキュリティ統制を実装・維持します。また、国防総省(DoD)、米空軍省(DAF)、顧客の要件に沿ってATO(運用認可)パッケ
パスワードの漏えいや多要素認証(MFA)の不備は、攻撃者が機密システムに侵入する際の常套手段であり続けています。犯罪捜査情報(CJI)を扱う法執行機関にとって、こうした脅威への対策はCJISコンプライアンスの問題でもあります。 FBIの最新のCJISセキュリティポリシーは、パスワード管理とMFAについて明確な要件を定
IBMの「Digital Sovereignty Index」によると、調査対象企業の94%が過去3年間に少なくとも1件のデジタル主権上の課題を経験しました。影響を受けた企業のうち91%は、最も困難だった事案で自社が管理権を保持していたことを実証するよう求められ、81%は規制当局、監査人、顧客、社内の
最後に優秀なエンジニアが退職したときのことを思い出してみてください。誰かがノートPCと社員証を回収し、IT部門は当日中にログイン権限を無効にしました。上司は未完了のチケットを引き継ぎ先に割り当て、人事部は、本人が下した判断が後から問われる場合に備えて、記録を何年も保管できる場所に整理しました。 では、
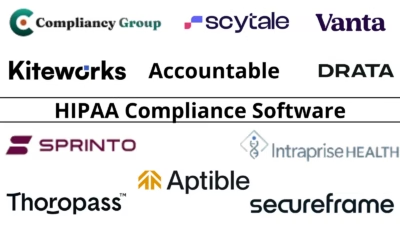
HIPAAコンプライアンスソフトウェアの購入者は、同じ規制の下で大きく異なる2種類に分かれます。1つは、リスクアセスメント、研修、BAA(事業提携契約)の管理を必要とする対象事業体(診療所、病院、保険者)です。もう1つは、大手医療機関の顧客に対してHIPAAへの対応状況を証明する必要があり、
GDPR対応ツールは、規制当局が異なる基準で評価する2つの役割に分かれます。1つは、同意バナー、プリファレンスセンター、Cookie管理といった「目に見える層」です。もう1つは、処理活動記録(RoPA)、データ主体アクセス請求(DSAR)への対応、DPIA(データ保護影響評価)、移転評価とい
大企業の内部で稼働するAIは、もはや許可を待たなくなっています。チャットボットからプロセス自動化まで5分野のAIを対象にした調査では、ビジネス部門の意思決定者3,600人のうち過半数が、自チームの使うシステムが定められたルールの範囲内で日常的なレビューなしに動作できる、あるいは人間の承認なしにプロセス
医療配送ドライバー向けのHIPAA認定とは、民間の研修機関が発行する研修修了証です。ドライバーがHIPAAプライバシー規則、セキュリティ規則、違反通知規則に関する研修を修了し、検体、処方薬、診療記録の輸送にこれらの規則がどう適用されるかを問う評価に合格したことを証明します。配送会社、病院、検査機関、薬
Paubox(ポボックス)の調査によると、医療機関のリーダーの9割近くが、患者データに触れるAI生成コードは本番稼働前にセキュリティ担当者またはコンプライアンス担当者が必ず、あるいはたいていレビューしていると回答しました。それでも7割は、IT部門やセキュリティ部門が把握しないまま患者データを扱うAI製
MFTの製品選びは、いまや「セキュリティ体制優先」です。このカテゴリーで大規模な悪用が相次いだ結果、スケジューラーの機能よりも、公開面を抑えるアーキテクチャとパッチ適用の速さが選定基準の先頭に立つようになりました。 まず対象製品の内訳をはっきりさせておきます。当社の比較表にある12行は、実際
すべての記事を読み込みました